Domain corporate-risk-management.de kaufen?
Wir ziehen mit dem Projekt
corporate-risk-management.de um.
Sind Sie am Kauf der Domain
corporate-risk-management.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain corporate-risk-management.de kaufen?
Was bedeutet "kein Bestand"?
"Kein Bestand" bedeutet, dass etwas nicht vorhanden oder nicht verfügbar ist. Es kann sich auf physische Gegenstände beziehen, die nicht auf Lager sind, oder auf immaterielle Dinge wie Informationen oder Dienstleistungen, die nicht verfügbar sind. In der Regel wird der Begriff verwendet, um auszudrücken, dass etwas nicht verfügbar ist, obwohl es normalerweise erwartet oder erwartet wird. **
Was ist eine All Risk Versicherung?
Was ist eine All Risk Versicherung? **
Ähnliche Suchbegriffe für Bestand
Top-Angebote
Produkte zum Begriff Bestand:
-
Microsoft 365 E5 Insider Risk Management (NCE)Microsoft 365 E5 Insider Risk Management (NCE) Interne Risiken erkennen, bewerten und gezielt untersuchen Microsoft 365 E5 Insider Risk Management (NCE) unterstützt Unternehmen dabei, potenziell riskante Aktivitäten innerhalb ihrer Microsoft-365-Umgebung frühzeitig zu erkennen, relevante Vorgänge zu priorisieren und strukturiert zu untersuchen. Die Lösung richtet sich insbesondere an Organisationen mit erhöhten Anforderungen an Datensicherheit, Compliance und die Kontrolle interner Risiken. Insider RiskManagement kann Interne Risiken strukturiert erkennen und untersuchen. Was bietet Microsoft 365 E5 Insider Risk Management? Unternehmensrisiken entstehen nicht ausschließlich durch externe Angriffe. Auch interne Benutzer können durch unbeabsichtigte Handlungen, Richtlinienverstöße oder gezielte Aktivitäten sensible Informationen gefährden. Microsoft 365 E5 Insider Risk Management hilft Unternehmen dabei, entsprechende Risikosignale innerhalb definierter Szenarien zu erkennen und für autorisierte Sicherheits- und Compliance-Verantwortliche bereitzustellen. Auffällige Aktivitäten können bewertet, priorisiert und bei Bedarf in einen strukturierten Untersuchungsprozess überführt werden. Funktionen Interne Risikoszenarien strukturiert analysieren Riskante Aktivitäten erkennen Richtlinien unterstützen dabei, auffällige oder potenziell riskante Benutzeraktivitäten innerhalb festgelegter Risikoszenarien zu identifizieren. Risiken priorisieren Relevante Signale und Aktivitäten lassen sich zentral bewerten, damit verantwortliche Teams ihre Aufmerksamkeit auf besonders wichtige Vorgänge konzentrieren können. Fälle untersuchen Auffällige Vorgänge können strukturiert untersucht und in Fällen zusammengeführt werden, um Zusammenhänge und relevante Aktivitäten besser nachvollziehen zu können. Richtlinien individuell ausrichten Unternehmen können Insider-Risk-Richtlinien an eigene Sicherheits-, Compliance- und Risikoszenarien anpassen. Kontrollierte Untersuchungen Definierte Rollen und Berechtigungen unterstützen eine kontrollierte Bearbeitung sensibler Insider-Risk-Fälle durch zuständige Administratoren und Analysten. Unbeabsichtigte Risiken berücksichtigen Insider Risk Management ist nicht ausschließlich auf absichtlich schädliche Handlungen ausgelegt. Auch unbeabsichtigt riskante Aktivitäten können berücksichtigt werden. Von der Risikoerkennung bis zur Untersuchung Microsoft 365 E5 Insider Risk Management verbindet Risikoerkennung, Priorisierung und Untersuchung in einem durchgängigen Prozess. Unternehmen können zunächst festlegen, welche Szenarien überwacht werden sollen und welche Aktivitäten für die eigene Sicherheits- und Compliance-Strategie besonders relevant sind. Werden entsprechende Signale erkannt, können autorisierte Verantwortliche die Vorgänge bewerten und bei Bedarf genauer untersuchen. Die zugehörigen Funktionen werden innerhalb der Microsoft-Purview-Verwaltungsumgebung bereitgestellt. Richtlinien für unterschiedliche Risikoszenarien Über Insider-Risk-Richtlinien können Unternehmen festlegen, welche Szenarien und Aktivitäten besonders relevant sind. Dadurch lässt sich die Risikoüberwachung stärker an den eigenen organisatorischen Anforderungen ausrichten. Warnungen gezielt bewerten Nicht jede auffällige Aktivität bedeutet automatisch einen Sicherheitsvorfall. Verantwortliche Teams können relevante Signale und Zusammenhänge bewerten, bevor ein Vorgang in einen umfassenderen Untersuchungsprozess überführt wird. Rollen und Berechtigungen für sensible Untersuchungen Insider-Risk-Fälle können sensible Benutzer- und Unternehmensinformationen betreffen. Deshalb ist es wichtig, die Zuständigkeiten innerhalb der Organisation klar zu definieren. Microsoft unterstützt unterschiedliche Rollen für die Administration, Analyse und Untersuchung. Unternehmen können damit festlegen, welche Personen auf bestimmte Insider-Risk-Funktionen und Untersuchungsinformationen zugreifen dürfen. Weiterführende Untersuchungen bei komplexen Fällen Wenn ein Insider-Risk-Fall eine umfassendere Untersuchung erfordert, können entsprechende Vorgänge bei geeigneter zusätzlicher Lizenzierung in weiterführende Microsoft-eDiscovery-Prozesse überführt werden. Dadurch lassen sich interne Risikoanalysen in eine umfassendere Compliance-Strategie einbinden. Passend zur vorhandenen Microsoft-365-Lizenzierung auswählen Microsoft 365 E5 Insider Risk Management ist für bestimmte unterstützte Microsoft-Lizenzierungen vorgesehen. Bei der Auswahl innerhalb unseres Microsoft 365 (NCE) Portfolios sollte deshalb geprüft werden, welche Basislizenz für die vorgesehenen Benutzer bereits vorhanden ist und welche erweiterten Insider-Risk-Funktionen tatsächlich benötigt werden. Gezielte Erweiterung für Insider Risk Management Microsoft 365 E5 Insider Risk Management ist eine spezialisierte Lizenzierung für Unternehmen, die erweiterte Funktionen zur Erkennung, Bewertung und Untersuchung interner Risiken benötigen. Das Produkt ist nicht mit einer vollständigen Micr...68,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Microsoft 365 E5 Insider Risk Management - NPO (NCE)Microsoft 365 E5 Insider Risk Management - NPO (NCE) - NPO/EDU Interne Risiken in Non-Profit- und Bildungseinrichtungen gezielter erkennen Microsoft 365 E5 Insider Risk Management unterstützt berechtigte Non-Profit-Organisationen und Bildungseinrichtungen dabei, potenziell riskante Aktivitäten innerhalb ihrer Microsoft-365-Umgebung zu erkennen, strukturiert zu untersuchen und geeignete Maßnahmen einzuleiten. Die Lösung basiert auf Microsoft Purview und ergänzt bestehende Sicherheits- und Compliance-Prozesse um spezialisierte Funktionen für Insider-Risiken. Insider RiskNPO / EDU kann interne Risiken erkennen, priorisieren und untersuchen. Was bietet Microsoft 365 E5 Insider Risk Management? Interne Risiken entstehen nicht ausschließlich durch absichtliches Fehlverhalten. Auch versehentliche Datenfreigaben, ungewöhnliche Aktivitäten oder Verstöße gegen interne Richtlinien können sensible Informationen gefährden. Microsoft Purview Insider Risk Management hilft dabei, entsprechende Risikosignale zu korrelieren und für autorisierte Sicherheits- und Compliance-Verantwortliche sichtbar zu machen. Die Lösung eignet sich damit besonders für Organisationen, die personenbezogene, vertrauliche oder anderweitig schützenswerte Informationen verarbeiten und interne Risikoszenarien nicht ausschließlich mit klassischen externen Sicherheitsmaßnahmen abdecken können. Funktionen Interne Risikoszenarien strukturiert bewerten Riskante Aktivitäten erkennen Insider-Risk-Richtlinien helfen dabei, auffällige oder potenziell riskante Benutzeraktivitäten zu identifizieren und anhand definierter Szenarien zu bewerten. Risiken priorisieren Relevante Risikosignale können zentral zusammengeführt werden, damit Compliance- und Security-Teams ihre Aufmerksamkeit auf besonders wichtige Vorgänge konzentrieren können. Fälle untersuchen Auffällige Aktivitäten lassen sich in Untersuchungsfällen zusammenführen und durch berechtigte Analysten und Untersuchende strukturiert bewerten. Richtlinien anpassen Organisationen können Richtlinien an eigene Sicherheits-, Compliance- und Risikoszenarien anpassen und dadurch unterschiedliche interne Gefährdungen gezielter abbilden. Datenschutz berücksichtigen Insider Risk Management enthält Funktionen, mit denen Organisationen interne Untersuchungsprozesse unter Berücksichtigung definierter Rollen und Datenschutzanforderungen gestalten können. Unbeabsichtigte Risiken erfassen Neben absichtlich schädlichen Handlungen können auch unbeabsichtigte Aktivitäten berücksichtigt werden, die zu Datenverlusten oder Richtlinienverstößen führen können. Microsoft Purview für Insider Risk Management Microsoft Purview verbindet Funktionen für Datensicherheit, Compliance und Risikomanagement. Insider Risk Management nutzt diese Plattform, um Risikosignale aus verschiedenen Microsoft-365-Diensten zu korrelieren und in einem zentralen Untersuchungsprozess bereitzustellen. Dadurch können Organisationen interne Risiken stärker mit vorhandenen Compliance-, Datenschutz- und Governance-Prozessen verzahnen. Insider Risk Management für NPO- und Bildungseinrichtungen Non-Profit-Organisationen und Bildungseinrichtungen arbeiten häufig mit personenbezogenen Daten, vertraulichen Unterlagen, Forschungsinformationen, Fördermitteldaten oder internen Verwaltungsinformationen. Dadurch können interne Risikoszenarien eine ebenso wichtige Rolle spielen wie externe Sicherheitsbedrohungen. Die NPO/EDU-Ausführung ändert dabei nicht den grundlegenden Zweck von Insider Risk Management. Entscheidend ist vielmehr, dass die Organisation die jeweils geltenden Microsoft-Berechtigungs- und Lizenzvoraussetzungen für das entsprechende Angebot erfüllt. Risiken in Bildungseinrichtungen Schulen, Hochschulen und andere Bildungseinrichtungen können Insider Risk Management einsetzen, um Szenarien wie Datenlecks, Richtlinienverstöße oder andere riskante Aktivitäten innerhalb ihrer Microsoft-365-Umgebung besser zu erkennen und zu untersuchen. Risiken in Non-Profit-Organisationen Non-Profit-Organisationen können interne Risikokontrollen nutzen, um sensible Spender-, Mitarbeiter-, Projekt- oder Organisationsdaten besser in bestehende Compliance- und Sicherheitsprozesse einzubinden. Rollen und Berechtigungen für kontrollierte Untersuchungen Interne Untersuchungen können besonders sensible Informationen betreffen. Microsoft sieht deshalb unterschiedliche Rollen für Administratoren, Analysten, Untersuchende und Betrachter vor. So können Organisationen festlegen, wer Richtlinien verwaltet, Risikosignale bewertet oder detaillierte Untersuchungen durchführt. Eine saubere Rollenverteilung unterstützt dabei, Insider-Risk-Prozesse nachvollziehbar und kontrolliert aufzubauen. Insider-Risk-Fälle weiter untersuchen Erfordert ein Fall eine weiterführende Untersuchung, können relevante Insider-Risk-Fälle bei entsprechender Lizenzierung an Microsoft Purview eDiscovery (Premium) eskaliert werden. Damit lässt sich die Risikoanalyse in umfassendere Compliance- und Untersuchungsproze...31,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
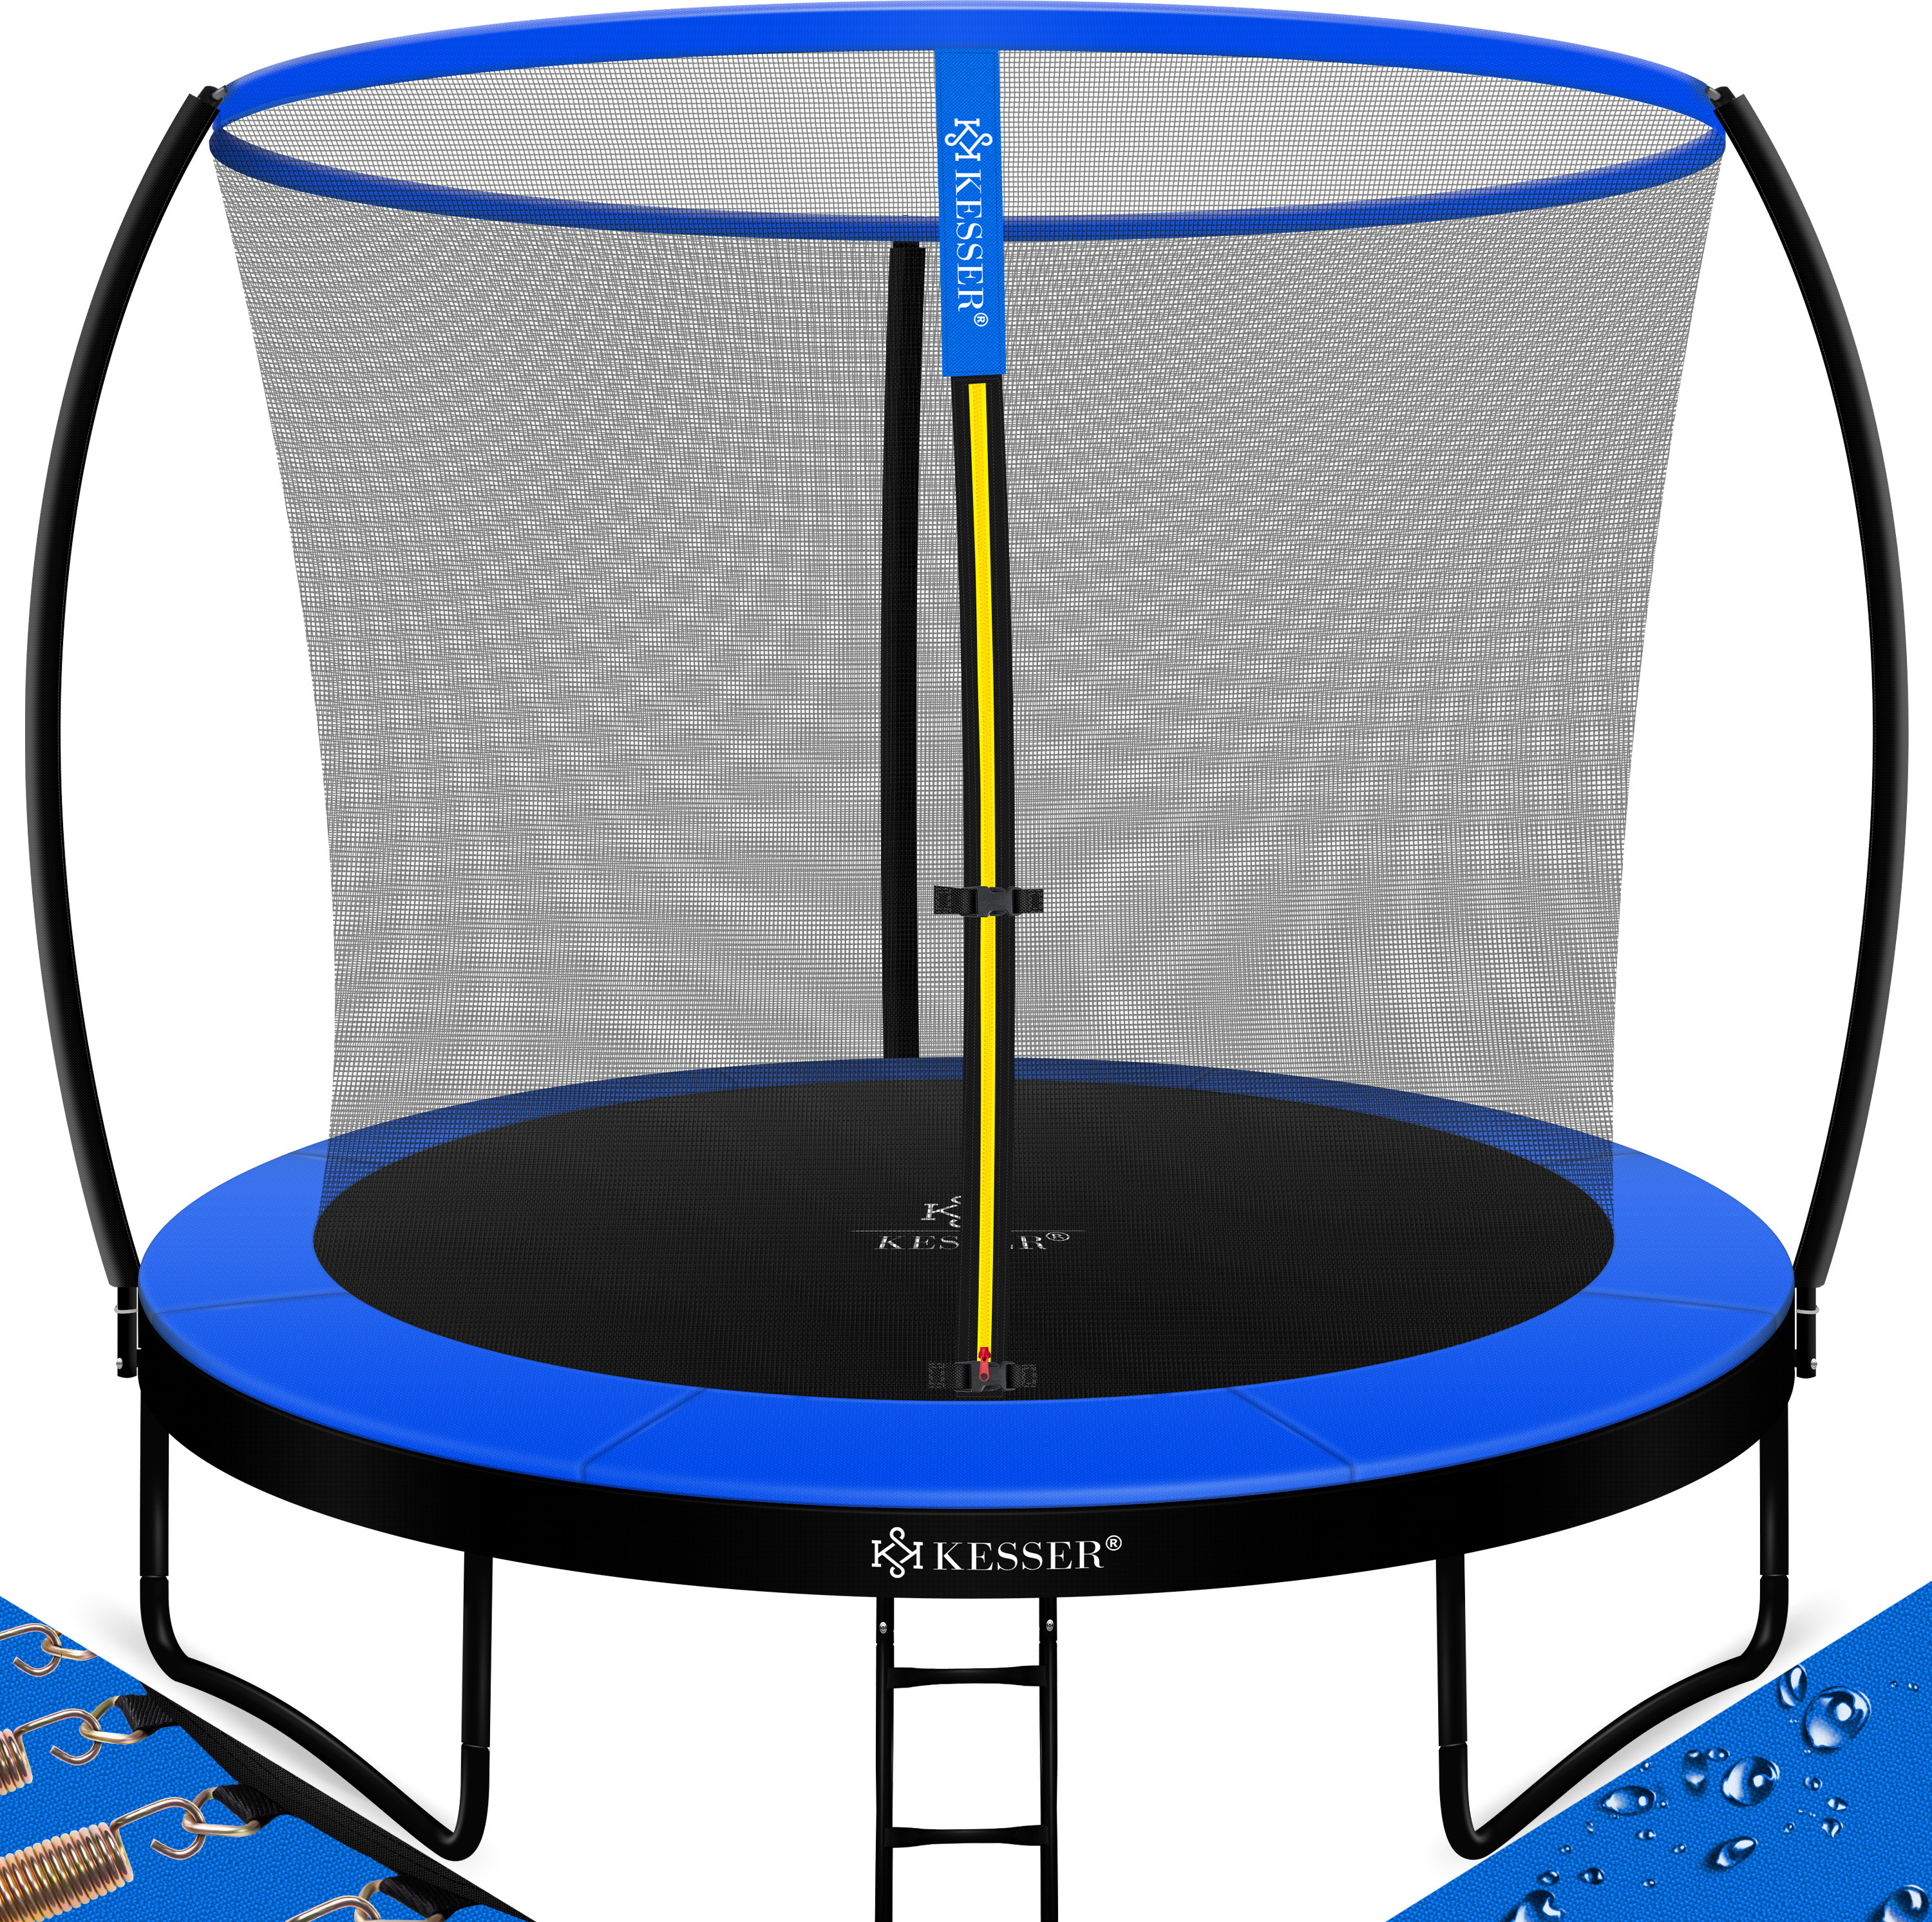
Bestand (OFF) Trampolin Premium, Farbe:Blau / Schwarz, Größe:Karton 1 von 3 / Größe 366cmKESSER Trampolin Premium im modernen Kürbisdesign, besonders sicher dank Rahmenabstand und doppelten Sprungspaß dank geringem Luftwiderstand, einfache Montage und hohe Belastbarkeit, stabiler und verzinkter und rostresistenter Stahl Das KESSER Trampolin ist ein echtes Highlight für ihren Garten. Unser Premium Trampolinist ein beliebtes Freizeitgerät, das sowohl bei Kindern als auch Erwachsenen sehr beliebt ist. Es bietet nicht nur eine Menge Spaß und Unterhaltung, sondern kann auch zu einer verbesserten körperlichen Fitnessund Koordinationbeitragen. Wenn Sie auf der Suche nach einem hochwertigen Trampolin sind, das sowohl sicher als auch langlebig ist, dann ist unser Trampolin die perfekte Wahl.Ein integriertes Sprungtuchbesteht aus einem 260g/m² Material, das für kraftvolle Sprüngeund coole Tricksausgelegt ist. Die Randabdeckungbesteht aus drei Schichten, darunter wetterfestes PE, 15mm dicker EPE-Schaumstoff und 130g/m² PE. Dies bietet maximalen Schutz gegen Verletzungen und lässt Sie399,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Im BestandIm Bestand , Elisabeth Rüthnick , Tagfahrlichter > Lichter & Leuchten , Erscheinungsjahr: 20250401, Redaktion: Tietz, Jürgen, Seitenzahl/Blattzahl: 200, Keyword: Architektin; Architektinnen; Architektur Berlin; Architektur in Deutschland; Architekturbüro Berlin; Bauen im Bestand; Deutsche Architektin; Frauen in der Architektur; Moderne Architektur; Nachhaltige Architektur; Nachhaltiges Bauen; Rüthnick; Rüthnick Architekten, Fachschema: Architekt - Baumeister~Architektur / Architekt~Bauberuf / Architekt~Architektur - Baukunst~Bau / Baukunst~Entwurf / Architektur~Haus / Wohnhaus~Wohnhaus~Architektur / Sakrale Architekur, Fachkategorie: Architektur: berufliche Praxis~Architektur: Öffentliche Einrichtungen, Verwaltungsgebäude~Architektur: Wohngebäude~Architektur: Kirchen, Sakralbauten, Warengruppe: HC/Architektur, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 280, Breite: 240, Höhe: 25, Gewicht: 1474, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik,48,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Was ist der eiserne Bestand?
Der eiserne Bestand bezieht sich auf den Grundstock an Waren oder Materialien, die ein Unternehmen immer auf Lager haben sollte, um den laufenden Betrieb aufrechtzuerhalten. Es handelt sich um einen Mindestbestand, der nicht unterschritten werden sollte, um Engpässe zu vermeiden. Der eiserne Bestand kann je nach Branche und Unternehmen unterschiedlich sein. **
-
Was ist der rekonstruierte Bestand?
Der rekonstruierte Bestand bezieht sich auf die Wiederherstellung oder den Nachbau eines historischen Gebäudes, einer Struktur oder eines Artefakts. Dies kann durch archäologische Ausgrabungen, historische Aufzeichnungen oder andere Quellen erfolgen, um ein genaues Bild des ursprünglichen Zustands zu erhalten. Der rekonstruierte Bestand ermöglicht es den Menschen, die Vergangenheit besser zu verstehen und zu erleben. **
-
Wie überprüfen Supermärkte ihren Bestand?
Supermärkte überprüfen ihren Bestand in der Regel durch regelmäßige Inventuren, bei denen alle Produkte im Laden gezählt werden. Zusätzlich nutzen sie oft moderne Technologien wie Barcode-Scanner und Bestandsverwaltungssysteme, um den Bestand in Echtzeit zu verfolgen und automatisch Nachbestellungen zu generieren. Manche Supermärkte setzen auch auf automatisierte Lagerhaltungssysteme, die den Bestand automatisch überwachen und auffüllen. **
-
Wie lange bestand das Osmanische Reich?
Das Osmanische Reich bestand über einen Zeitraum von etwa 600 Jahren, von seiner Gründung im Jahr 1299 bis zu seiner Auflösung im Jahr 1922. Während dieser Zeit erlebte das Reich eine Phase des Wachstums und der Expansion, in der es große Teile des Nahen Ostens, Nordafrikas und Südosteuropas eroberte. Es erreichte seinen Höhepunkt im 16. Jahrhundert unter der Herrschaft von Sultan Süleyman dem Prächtigen. Nach einer Phase des Niedergangs im 17. und 18. Jahrhundert wurde das Osmanische Reich im Zuge des Ersten Weltkriegs und der darauf folgenden Unabhängigkeitsbewegungen aufgelöst. **

Wie lange bestand das Deutsche Reich?
Das Deutsche Reich bestand offiziell von 1871 bis 1945. Es wurde nach der Gründung des Deutschen Kaiserreichs unter Kaiser Wilhelm I. im Jahr 1871 gegründet und endete mit der Kapitulation im Zweiten Weltkrieg. In dieser Zeit durchlief das Deutsche Reich verschiedene politische und territoriale Veränderungen, darunter die Weimarer Republik, die NS-Diktatur unter Adolf Hitler und schließlich die Niederlage im Zweiten Weltkrieg. Nach dem Krieg wurde das Deutsche Reich aufgeteilt und die Bundesrepublik Deutschland und die Deutsche Demokratische Republik gegründet. **
Worin bestand die reformatorische Entdeckung Luthers?
Die reformatorische Entdeckung Luthers bestand darin, dass er erkannte, dass der Mensch vor Gott nicht durch gute Werke, sondern allein durch den Glauben gerechtfertigt wird. Er lehnte die Vorstellung ab, dass man sich durch gute Taten das Heil verdienen könne, und betonte stattdessen die Gnade Gottes als Grundlage des Heils. Diese Erkenntnis führte zur Reformation und hatte weitreichende Auswirkungen auf die Kirche und die Gesellschaft. **
Top-Angebote
Produkte zum Begriff Bestand:
-
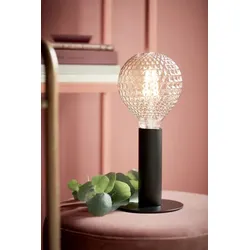
Aktion: Nur noch angezeigter Bestand verfügbar: Minimalistische Tischleuchte schwarzMit ihren Verweisen auf den exklusiven Hotel-Stil, für den voluminöse Möbeln und edle Stoffe kennzeichnend sind, passt Dean perfekt zum aktuellen Designtrend „More is More“. Durch die Wahl eines dekorativen Leuchtmittels in Birnenform, welches für einen vollumfänglich extravaganten Look sorgt, erhält die Optik den letzten Schliff. Bitte bestellen Sie ein E27 Leuchtmittel dazu. ALLGEMEINE INFORMATIONEN Brand NORDLUX Familie DEAN Bereich Innen Typ Tisch Spannung 230 V Klasse Klasse 2 (Dopp. isoliert) Schutzart IP20 Fassung E27 Max watt 60W ABMESSUNGEN & GEWICHT Höhe (cm) 15 Kabellänge (cm) 180 Bruttogewicht (kg) 0,8 LICHTTECHNISCHE DATEN Dimmbar Nein FARBEN & MATERIALIEN Material Metall Farbe Schwarz Kabelfarbe Schwarz Leuchten Oberfläche Matt Farbcode RAL9005 BESONDERHEIT Schalter Auf dem Kabel Leuchtmittel Nicht enthalten Energieklasse Leuchte A++ - D22,42 €*Versand: 5,90 €Sichere Weiterleitung zum Anbieter
-
Microsoft M365 F5 Insider Risk Management (NCE)Microsoft M365 F5 Insider Risk Management (NCE) – Erkennung und Untersuchung interner Risiken Microsoft M365 F5 Insider Risk Management (NCE) bietet Unternehmen erweiterte Funktionen zur Erkennung, Untersuchung und Bewertung potenziell riskanter Aktivitäten innerhalb der Organisation. Die Lösung ist Teil der Microsoft-Purview-Umgebung und hilft dabei, Risiken wie unbeabsichtigte Datenweitergabe, Datendiebstahl oder andere verdächtige Aktivitäten von Benutzern frühzeitig zu erkennen. Microsoft Purview Insider Risk Management kombiniert verschiedene Signale aus Microsoft 365 und weiteren unterstützten Quellen. Auf Grundlage definierter Richtlinien können potenziell riskante Aktivitäten erkannt, bewertet und für eine weitere Untersuchung als Warnungen beziehungsweise Fälle aufbereitet werden. Dabei setzt Microsoft auf Datenschutzmechanismen wie standardmäßige Pseudonymisierung sowie rollenbasierte Zugriffssteuerung. Risiken erkennen Korrelieren Sie verschiedene Signale, um potenziell riskante Benutzeraktivitäten zu erkennen und für eine weitere Bewertung bereitzustellen. Risikobewertung Bewerten Sie erkannte Aktivitäten anhand konfigurierter Richtlinien, Indikatoren und Schwellenwerte und konzentrieren Sie Untersuchungen auf relevante Risiken. Untersuchung Untersuchen Sie Warnungen und potenziell riskante Benutzeraktivitäten und leiten Sie bei Bedarf weitere Maßnahmen ein. Die wichtigsten Funktionen von Insider Risk Management Richtlinien für Insider-Risiken Erstellen Sie Richtlinien, die festlegen, welche Benutzer beziehungsweise Benutzergruppen überwacht werden und welche Risikindikatoren für Warnungen berücksichtigt werden. Risikindikatoren Konfigurieren Sie Indikatoren für Aktivitäten, die auf potenzielle interne Risiken hinweisen können. Die verfügbaren Indikatoren hängen von der jeweiligen Richtlinienvorlage und den konfigurierten Voraussetzungen ab. Risikowarnungen Identifizieren und priorisieren Sie Warnungen, die durch konfigurierte Richtlinien und erkannte Risikosignale erzeugt werden. Untersuchungsfälle Erstellen und verwalten Sie Untersuchungen zu potenziell riskanten Aktivitäten und stellen Sie relevante Informationen für die weitere Bewertung zusammen. Analytics Führen Sie Analysen durch, um potenzielle Bereiche mit erhöhtem Insider-Risiko in Ihrer Organisation zu identifizieren, bevor entsprechende Richtlinien eingerichtet werden. Datenschutz und Pseudonymisierung Nutzen Sie Datenschutzmechanismen wie die standardmäßige Pseudonymisierung von Benutzern sowie rollenbasierte Zugriffssteuerungen und Audit-Protokolle. Unterstützte Szenarien Datenverlust Erkennen Sie Aktivitäten, die auf eine potenzielle Weitergabe oder Exfiltration von Unternehmensdaten hinweisen können. Datendiebstahl durch ausscheidende Benutzer Nutzen Sie entsprechende Richtlinien, um potenzielle Datenrisiken im Zusammenhang mit ausscheidenden Benutzern zu untersuchen. Riskante Benutzeraktivitäten Korrelieren Sie unterschiedliche Aktivitäten und Signale, um ungewöhnliche oder potenziell schädliche Verhaltensmuster zu erkennen. Richtlinien und Indikatoren flexibel konfigurieren Die Richtlinien bestimmen, welche Benutzer im jeweiligen Anwendungsbereich liegen und welche Risikindikatoren für Warnungen verwendet werden. Microsoft stellt verschiedene Richtlinienvorlagen bereit, die je nach Szenario unterschiedliche Auslöser und Voraussetzungen besitzen. Schwellenwerte und weitere Einstellungen können innerhalb der Richtlinien angepasst werden. Bereich Beschreibung Policy Templates Vordefinierte Vorlagen unterstützen verschiedene Insider-Risk-Szenarien und definieren die dafür benötigten Trigger und Indikatoren. Trigger Bestimmte Ereignisse bestimmen, wann ein Benutzer innerhalb einer Richtlinie aktiv bewertet wird. Risk Score Erkannte Aktivitäten werden im Kontext der konfigurierten Richtlinien bewertet, um relevante Risiken für die Untersuchung hervorzuheben. Custom Indicators Zusätzliche benutzerdefinierte Indikatoren können für unterstützte Szenarien definiert werden.46,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Microsoft 365 E5 Insider Risk Management (NCE)Microsoft 365 E5 Insider Risk Management (NCE) Interne Risiken erkennen, bewerten und gezielt untersuchen Microsoft 365 E5 Insider Risk Management (NCE) unterstützt Unternehmen dabei, potenziell riskante Aktivitäten innerhalb ihrer Microsoft-365-Umgebung frühzeitig zu erkennen, relevante Vorgänge zu priorisieren und strukturiert zu untersuchen. Die Lösung richtet sich insbesondere an Organisationen mit erhöhten Anforderungen an Datensicherheit, Compliance und die Kontrolle interner Risiken. Insider RiskManagement kann Interne Risiken strukturiert erkennen und untersuchen. Was bietet Microsoft 365 E5 Insider Risk Management? Unternehmensrisiken entstehen nicht ausschließlich durch externe Angriffe. Auch interne Benutzer können durch unbeabsichtigte Handlungen, Richtlinienverstöße oder gezielte Aktivitäten sensible Informationen gefährden. Microsoft 365 E5 Insider Risk Management hilft Unternehmen dabei, entsprechende Risikosignale innerhalb definierter Szenarien zu erkennen und für autorisierte Sicherheits- und Compliance-Verantwortliche bereitzustellen. Auffällige Aktivitäten können bewertet, priorisiert und bei Bedarf in einen strukturierten Untersuchungsprozess überführt werden. Funktionen Interne Risikoszenarien strukturiert analysieren Riskante Aktivitäten erkennen Richtlinien unterstützen dabei, auffällige oder potenziell riskante Benutzeraktivitäten innerhalb festgelegter Risikoszenarien zu identifizieren. Risiken priorisieren Relevante Signale und Aktivitäten lassen sich zentral bewerten, damit verantwortliche Teams ihre Aufmerksamkeit auf besonders wichtige Vorgänge konzentrieren können. Fälle untersuchen Auffällige Vorgänge können strukturiert untersucht und in Fällen zusammengeführt werden, um Zusammenhänge und relevante Aktivitäten besser nachvollziehen zu können. Richtlinien individuell ausrichten Unternehmen können Insider-Risk-Richtlinien an eigene Sicherheits-, Compliance- und Risikoszenarien anpassen. Kontrollierte Untersuchungen Definierte Rollen und Berechtigungen unterstützen eine kontrollierte Bearbeitung sensibler Insider-Risk-Fälle durch zuständige Administratoren und Analysten. Unbeabsichtigte Risiken berücksichtigen Insider Risk Management ist nicht ausschließlich auf absichtlich schädliche Handlungen ausgelegt. Auch unbeabsichtigt riskante Aktivitäten können berücksichtigt werden. Von der Risikoerkennung bis zur Untersuchung Microsoft 365 E5 Insider Risk Management verbindet Risikoerkennung, Priorisierung und Untersuchung in einem durchgängigen Prozess. Unternehmen können zunächst festlegen, welche Szenarien überwacht werden sollen und welche Aktivitäten für die eigene Sicherheits- und Compliance-Strategie besonders relevant sind. Werden entsprechende Signale erkannt, können autorisierte Verantwortliche die Vorgänge bewerten und bei Bedarf genauer untersuchen. Die zugehörigen Funktionen werden innerhalb der Microsoft-Purview-Verwaltungsumgebung bereitgestellt. Richtlinien für unterschiedliche Risikoszenarien Über Insider-Risk-Richtlinien können Unternehmen festlegen, welche Szenarien und Aktivitäten besonders relevant sind. Dadurch lässt sich die Risikoüberwachung stärker an den eigenen organisatorischen Anforderungen ausrichten. Warnungen gezielt bewerten Nicht jede auffällige Aktivität bedeutet automatisch einen Sicherheitsvorfall. Verantwortliche Teams können relevante Signale und Zusammenhänge bewerten, bevor ein Vorgang in einen umfassenderen Untersuchungsprozess überführt wird. Rollen und Berechtigungen für sensible Untersuchungen Insider-Risk-Fälle können sensible Benutzer- und Unternehmensinformationen betreffen. Deshalb ist es wichtig, die Zuständigkeiten innerhalb der Organisation klar zu definieren. Microsoft unterstützt unterschiedliche Rollen für die Administration, Analyse und Untersuchung. Unternehmen können damit festlegen, welche Personen auf bestimmte Insider-Risk-Funktionen und Untersuchungsinformationen zugreifen dürfen. Weiterführende Untersuchungen bei komplexen Fällen Wenn ein Insider-Risk-Fall eine umfassendere Untersuchung erfordert, können entsprechende Vorgänge bei geeigneter zusätzlicher Lizenzierung in weiterführende Microsoft-eDiscovery-Prozesse überführt werden. Dadurch lassen sich interne Risikoanalysen in eine umfassendere Compliance-Strategie einbinden. Passend zur vorhandenen Microsoft-365-Lizenzierung auswählen Microsoft 365 E5 Insider Risk Management ist für bestimmte unterstützte Microsoft-Lizenzierungen vorgesehen. Bei der Auswahl innerhalb unseres Microsoft 365 (NCE) Portfolios sollte deshalb geprüft werden, welche Basislizenz für die vorgesehenen Benutzer bereits vorhanden ist und welche erweiterten Insider-Risk-Funktionen tatsächlich benötigt werden. Gezielte Erweiterung für Insider Risk Management Microsoft 365 E5 Insider Risk Management ist eine spezialisierte Lizenzierung für Unternehmen, die erweiterte Funktionen zur Erkennung, Bewertung und Untersuchung interner Risiken benötigen. Das Produkt ist nicht mit einer vollständigen Micr...68,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Microsoft 365 E5 Insider Risk Management - NPO (NCE)Microsoft 365 E5 Insider Risk Management - NPO (NCE) - NPO/EDU Interne Risiken in Non-Profit- und Bildungseinrichtungen gezielter erkennen Microsoft 365 E5 Insider Risk Management unterstützt berechtigte Non-Profit-Organisationen und Bildungseinrichtungen dabei, potenziell riskante Aktivitäten innerhalb ihrer Microsoft-365-Umgebung zu erkennen, strukturiert zu untersuchen und geeignete Maßnahmen einzuleiten. Die Lösung basiert auf Microsoft Purview und ergänzt bestehende Sicherheits- und Compliance-Prozesse um spezialisierte Funktionen für Insider-Risiken. Insider RiskNPO / EDU kann interne Risiken erkennen, priorisieren und untersuchen. Was bietet Microsoft 365 E5 Insider Risk Management? Interne Risiken entstehen nicht ausschließlich durch absichtliches Fehlverhalten. Auch versehentliche Datenfreigaben, ungewöhnliche Aktivitäten oder Verstöße gegen interne Richtlinien können sensible Informationen gefährden. Microsoft Purview Insider Risk Management hilft dabei, entsprechende Risikosignale zu korrelieren und für autorisierte Sicherheits- und Compliance-Verantwortliche sichtbar zu machen. Die Lösung eignet sich damit besonders für Organisationen, die personenbezogene, vertrauliche oder anderweitig schützenswerte Informationen verarbeiten und interne Risikoszenarien nicht ausschließlich mit klassischen externen Sicherheitsmaßnahmen abdecken können. Funktionen Interne Risikoszenarien strukturiert bewerten Riskante Aktivitäten erkennen Insider-Risk-Richtlinien helfen dabei, auffällige oder potenziell riskante Benutzeraktivitäten zu identifizieren und anhand definierter Szenarien zu bewerten. Risiken priorisieren Relevante Risikosignale können zentral zusammengeführt werden, damit Compliance- und Security-Teams ihre Aufmerksamkeit auf besonders wichtige Vorgänge konzentrieren können. Fälle untersuchen Auffällige Aktivitäten lassen sich in Untersuchungsfällen zusammenführen und durch berechtigte Analysten und Untersuchende strukturiert bewerten. Richtlinien anpassen Organisationen können Richtlinien an eigene Sicherheits-, Compliance- und Risikoszenarien anpassen und dadurch unterschiedliche interne Gefährdungen gezielter abbilden. Datenschutz berücksichtigen Insider Risk Management enthält Funktionen, mit denen Organisationen interne Untersuchungsprozesse unter Berücksichtigung definierter Rollen und Datenschutzanforderungen gestalten können. Unbeabsichtigte Risiken erfassen Neben absichtlich schädlichen Handlungen können auch unbeabsichtigte Aktivitäten berücksichtigt werden, die zu Datenverlusten oder Richtlinienverstößen führen können. Microsoft Purview für Insider Risk Management Microsoft Purview verbindet Funktionen für Datensicherheit, Compliance und Risikomanagement. Insider Risk Management nutzt diese Plattform, um Risikosignale aus verschiedenen Microsoft-365-Diensten zu korrelieren und in einem zentralen Untersuchungsprozess bereitzustellen. Dadurch können Organisationen interne Risiken stärker mit vorhandenen Compliance-, Datenschutz- und Governance-Prozessen verzahnen. Insider Risk Management für NPO- und Bildungseinrichtungen Non-Profit-Organisationen und Bildungseinrichtungen arbeiten häufig mit personenbezogenen Daten, vertraulichen Unterlagen, Forschungsinformationen, Fördermitteldaten oder internen Verwaltungsinformationen. Dadurch können interne Risikoszenarien eine ebenso wichtige Rolle spielen wie externe Sicherheitsbedrohungen. Die NPO/EDU-Ausführung ändert dabei nicht den grundlegenden Zweck von Insider Risk Management. Entscheidend ist vielmehr, dass die Organisation die jeweils geltenden Microsoft-Berechtigungs- und Lizenzvoraussetzungen für das entsprechende Angebot erfüllt. Risiken in Bildungseinrichtungen Schulen, Hochschulen und andere Bildungseinrichtungen können Insider Risk Management einsetzen, um Szenarien wie Datenlecks, Richtlinienverstöße oder andere riskante Aktivitäten innerhalb ihrer Microsoft-365-Umgebung besser zu erkennen und zu untersuchen. Risiken in Non-Profit-Organisationen Non-Profit-Organisationen können interne Risikokontrollen nutzen, um sensible Spender-, Mitarbeiter-, Projekt- oder Organisationsdaten besser in bestehende Compliance- und Sicherheitsprozesse einzubinden. Rollen und Berechtigungen für kontrollierte Untersuchungen Interne Untersuchungen können besonders sensible Informationen betreffen. Microsoft sieht deshalb unterschiedliche Rollen für Administratoren, Analysten, Untersuchende und Betrachter vor. So können Organisationen festlegen, wer Richtlinien verwaltet, Risikosignale bewertet oder detaillierte Untersuchungen durchführt. Eine saubere Rollenverteilung unterstützt dabei, Insider-Risk-Prozesse nachvollziehbar und kontrolliert aufzubauen. Insider-Risk-Fälle weiter untersuchen Erfordert ein Fall eine weiterführende Untersuchung, können relevante Insider-Risk-Fälle bei entsprechender Lizenzierung an Microsoft Purview eDiscovery (Premium) eskaliert werden. Damit lässt sich die Risikoanalyse in umfassendere Compliance- und Untersuchungsproze...31,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was bedeutet "kein Bestand"?
"Kein Bestand" bedeutet, dass etwas nicht vorhanden oder nicht verfügbar ist. Es kann sich auf physische Gegenstände beziehen, die nicht auf Lager sind, oder auf immaterielle Dinge wie Informationen oder Dienstleistungen, die nicht verfügbar sind. In der Regel wird der Begriff verwendet, um auszudrücken, dass etwas nicht verfügbar ist, obwohl es normalerweise erwartet oder erwartet wird. **
-
Was ist eine All Risk Versicherung?
Was ist eine All Risk Versicherung? **
-
Was ist der eiserne Bestand?
Der eiserne Bestand bezieht sich auf den Grundstock an Waren oder Materialien, die ein Unternehmen immer auf Lager haben sollte, um den laufenden Betrieb aufrechtzuerhalten. Es handelt sich um einen Mindestbestand, der nicht unterschritten werden sollte, um Engpässe zu vermeiden. Der eiserne Bestand kann je nach Branche und Unternehmen unterschiedlich sein. **
-
Was ist der rekonstruierte Bestand?
Der rekonstruierte Bestand bezieht sich auf die Wiederherstellung oder den Nachbau eines historischen Gebäudes, einer Struktur oder eines Artefakts. Dies kann durch archäologische Ausgrabungen, historische Aufzeichnungen oder andere Quellen erfolgen, um ein genaues Bild des ursprünglichen Zustands zu erhalten. Der rekonstruierte Bestand ermöglicht es den Menschen, die Vergangenheit besser zu verstehen und zu erleben. **
Ähnliche Suchbegriffe für Bestand
-
Bestand (OFF) Trampolin Premium, Farbe:Blau / Schwarz, Größe:Karton 1 von 3 / Größe 366cmKESSER Trampolin Premium im modernen Kürbisdesign, besonders sicher dank Rahmenabstand und doppelten Sprungspaß dank geringem Luftwiderstand, einfache Montage und hohe Belastbarkeit, stabiler und verzinkter und rostresistenter Stahl Das KESSER Trampolin ist ein echtes Highlight für ihren Garten. Unser Premium Trampolinist ein beliebtes Freizeitgerät, das sowohl bei Kindern als auch Erwachsenen sehr beliebt ist. Es bietet nicht nur eine Menge Spaß und Unterhaltung, sondern kann auch zu einer verbesserten körperlichen Fitnessund Koordinationbeitragen. Wenn Sie auf der Suche nach einem hochwertigen Trampolin sind, das sowohl sicher als auch langlebig ist, dann ist unser Trampolin die perfekte Wahl.Ein integriertes Sprungtuchbesteht aus einem 260g/m² Material, das für kraftvolle Sprüngeund coole Tricksausgelegt ist. Die Randabdeckungbesteht aus drei Schichten, darunter wetterfestes PE, 15mm dicker EPE-Schaumstoff und 130g/m² PE. Dies bietet maximalen Schutz gegen Verletzungen und lässt Sie399,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Im BestandIm Bestand , Elisabeth Rüthnick , Tagfahrlichter > Lichter & Leuchten , Erscheinungsjahr: 20250401, Redaktion: Tietz, Jürgen, Seitenzahl/Blattzahl: 200, Keyword: Architektin; Architektinnen; Architektur Berlin; Architektur in Deutschland; Architekturbüro Berlin; Bauen im Bestand; Deutsche Architektin; Frauen in der Architektur; Moderne Architektur; Nachhaltige Architektur; Nachhaltiges Bauen; Rüthnick; Rüthnick Architekten, Fachschema: Architekt - Baumeister~Architektur / Architekt~Bauberuf / Architekt~Architektur - Baukunst~Bau / Baukunst~Entwurf / Architektur~Haus / Wohnhaus~Wohnhaus~Architektur / Sakrale Architekur, Fachkategorie: Architektur: berufliche Praxis~Architektur: Öffentliche Einrichtungen, Verwaltungsgebäude~Architektur: Wohngebäude~Architektur: Kirchen, Sakralbauten, Warengruppe: HC/Architektur, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 280, Breite: 240, Höhe: 25, Gewicht: 1474, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik,48,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Corporate ComplianceCorporate Compliance , Handbuch der Haftungsvermeidung im Unternehmen , Tagfahrleuchten > Beleuchtung , Auflage: 4., überarbeitete und erweiterte Auflage, Erscheinungsjahr: 20240827, Produktform: Leinen, Titel der Reihe: Compliance für die Praxis##, Redaktion: Moosmayer, Klaus~Lösler, Thomas~Hauschka, Christoph E., Edition: NED, Auflage: 24004, Auflage/Ausgabe: 4., überarbeitete und erweiterte Auflage, Seitenzahl/Blattzahl: 2133, Abbildungen: mit Abbildungen, Keyword: Informationsmanangement; Risikomanagement; Unternehmensethik; Unternehmensführung; Unternehmensorganisation; Unternehmensrisiken, Fachschema: Haftungsrecht~Unternehmensrecht~Handelsrecht~Wettbewerbsrecht - Wettbewerbssache, Warengruppe: HC/Handels- und Wirtschaftsrecht, Arbeitsrecht, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Blätteranzahl: 2133 Blätter, Länge: 250, Breite: 177, Höhe: 70, Gewicht: 2261, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft,249,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Microsoft M365 F5 Insider Risk Management (NCE)Insider-Risikomanagement in M365: Was Sie wirklich wissen müssen Insider-Risikomanagement gehört zu den wichtigsten Sicherheitsfunktionen, die Unternehmen heute einsetzen müssen. Während externe Bedrohungen oft im Fokus stehen, können interne Risiken ebenso schädlich sein ? sowohl durch böswillige als auch durch unbeabsichtigte Handlungen von Mitarbeitern. Microsoft 365 bietet mit dem Insider-Risikomanagement eine leistungsstarke Compliance-Lösung, die Organisationen dabei hilft, interne Risiken zu minimieren. Das Microsoft Purview Insider Risk Management korreliert verschiedene Signale, um potenzielle Bedrohungen wie IP-Diebstahl, Datenlecks und Sicherheitsverletzungen zu identifizieren. Darüber hinaus ermöglicht es Kunden, spezifische Richtlinien zur Verwaltung von Sicherheit und Compliance zu erstellen. In diesem Artikel erfahren Nutzer alles Wesentliche über das Insider-...49,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie überprüfen Supermärkte ihren Bestand?
Supermärkte überprüfen ihren Bestand in der Regel durch regelmäßige Inventuren, bei denen alle Produkte im Laden gezählt werden. Zusätzlich nutzen sie oft moderne Technologien wie Barcode-Scanner und Bestandsverwaltungssysteme, um den Bestand in Echtzeit zu verfolgen und automatisch Nachbestellungen zu generieren. Manche Supermärkte setzen auch auf automatisierte Lagerhaltungssysteme, die den Bestand automatisch überwachen und auffüllen. **
-
Wie lange bestand das Osmanische Reich?
Das Osmanische Reich bestand über einen Zeitraum von etwa 600 Jahren, von seiner Gründung im Jahr 1299 bis zu seiner Auflösung im Jahr 1922. Während dieser Zeit erlebte das Reich eine Phase des Wachstums und der Expansion, in der es große Teile des Nahen Ostens, Nordafrikas und Südosteuropas eroberte. Es erreichte seinen Höhepunkt im 16. Jahrhundert unter der Herrschaft von Sultan Süleyman dem Prächtigen. Nach einer Phase des Niedergangs im 17. und 18. Jahrhundert wurde das Osmanische Reich im Zuge des Ersten Weltkriegs und der darauf folgenden Unabhängigkeitsbewegungen aufgelöst. **
-
Wie lange bestand das Deutsche Reich?
Das Deutsche Reich bestand offiziell von 1871 bis 1945. Es wurde nach der Gründung des Deutschen Kaiserreichs unter Kaiser Wilhelm I. im Jahr 1871 gegründet und endete mit der Kapitulation im Zweiten Weltkrieg. In dieser Zeit durchlief das Deutsche Reich verschiedene politische und territoriale Veränderungen, darunter die Weimarer Republik, die NS-Diktatur unter Adolf Hitler und schließlich die Niederlage im Zweiten Weltkrieg. Nach dem Krieg wurde das Deutsche Reich aufgeteilt und die Bundesrepublik Deutschland und die Deutsche Demokratische Republik gegründet. **
-
Worin bestand die reformatorische Entdeckung Luthers?
Die reformatorische Entdeckung Luthers bestand darin, dass er erkannte, dass der Mensch vor Gott nicht durch gute Werke, sondern allein durch den Glauben gerechtfertigt wird. Er lehnte die Vorstellung ab, dass man sich durch gute Taten das Heil verdienen könne, und betonte stattdessen die Gnade Gottes als Grundlage des Heils. Diese Erkenntnis führte zur Reformation und hatte weitreichende Auswirkungen auf die Kirche und die Gesellschaft. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.