Domain corporate-risk-management.de kaufen?
Wir ziehen mit dem Projekt
corporate-risk-management.de um.
Sind Sie am Kauf der Domain
corporate-risk-management.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain corporate-risk-management.de kaufen?
Warum sind norddeutsche Biere in Südwestdeutschland günstiger als süddeutsche Biere?
Es gibt mehrere mögliche Gründe dafür, warum norddeutsche Biere in Südwestdeutschland günstiger sein könnten als süddeutsche Biere. Zum einen könnten die Produktionskosten in Norddeutschland niedriger sein, was zu niedrigeren Verkaufspreisen führt. Zum anderen könnte es Unterschiede in der Nachfrage geben, wodurch norddeutsche Biere möglicherweise häufiger im Südwesten angeboten werden und dadurch günstiger sein könnten. Zudem könnten auch logistische Faktoren eine Rolle spielen, wie beispielsweise niedrigere Transportkosten für norddeutsche Biere in den Südwesten. **
Welche Biere gehören zu Becks?
Welche Biere gehören zu Becks? Becks ist eine bekannte deutsche Biermarke, die für ihr Pilsner bekannt ist. Neben dem klassischen Becks Pils gibt es auch weitere Sorten wie Becks Gold, Becks Green Lemon und Becks Blue, ein alkoholfreies Bier. Becks ist international beliebt und wird in über 100 Ländern weltweit verkauft. Die Marke steht für Qualität, Tradition und ein einzigartiges Brauverfahren, das seit über 140 Jahren besteht. **
Ähnliche Suchbegriffe für Biere
Top-Angebote
Produkte zum Begriff Biere:
-
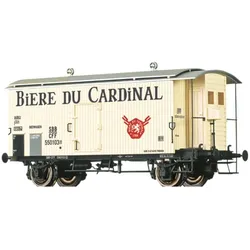
BRAWA 47883 H0 Gedeckter Güterwagen K2 "Biere du Cardinal", SBB, Ep. III510 717 [P] Radsätze in Spitzenlagerung Präzise Bedruckung und Lackierung Räder aus Metall Präzise Nachbildung der Bretterfugen Vorbildgerechter Rahmenaufbau Achsstege aus Metall Länge über Puffer: 95,8 mm Kurzkupplungskinematik: eingebaut AC Radsatztausch: möglich AC Radsatz: BRAWA-Bestell-Nr. 2187 Schon früh begann man in der Schweiz einige Güterwagentypen zu vereinheitlichen. Diese wurden dann auch von allen Privatbahnen beschafft, um Ausbesserung und Ersatzteilhaltung zu verbessern. Darunter waren gedeckte Güterwagen mit 4,5 m Achsstand und einer Rahmenlänge von 7,10 m. Später wurde der Achsstand zur Verbesserung der Laufeigenschaften auf 5 m erhöht. In dieser Form wurden die als K2 bezeichneten Wagen durch die SBB in großen Mengen beschafft.38,83 €*Versand: 7,00 €Sichere Weiterleitung zum Anbieter
-
Microsoft M365 F5 Insider Risk Management (NCE)Microsoft M365 F5 Insider Risk Management (NCE) – Erkennung und Untersuchung interner Risiken Microsoft M365 F5 Insider Risk Management (NCE) bietet Unternehmen erweiterte Funktionen zur Erkennung, Untersuchung und Bewertung potenziell riskanter Aktivitäten innerhalb der Organisation. Die Lösung ist Teil der Microsoft-Purview-Umgebung und hilft dabei, Risiken wie unbeabsichtigte Datenweitergabe, Datendiebstahl oder andere verdächtige Aktivitäten von Benutzern frühzeitig zu erkennen. Microsoft Purview Insider Risk Management kombiniert verschiedene Signale aus Microsoft 365 und weiteren unterstützten Quellen. Auf Grundlage definierter Richtlinien können potenziell riskante Aktivitäten erkannt, bewertet und für eine weitere Untersuchung als Warnungen beziehungsweise Fälle aufbereitet werden. Dabei setzt Microsoft auf Datenschutzmechanismen wie standardmäßige Pseudonymisierung sowie rollenbasierte Zugriffssteuerung. Risiken erkennen Korrelieren Sie verschiedene Signale, um potenziell riskante Benutzeraktivitäten zu erkennen und für eine weitere Bewertung bereitzustellen. Risikobewertung Bewerten Sie erkannte Aktivitäten anhand konfigurierter Richtlinien, Indikatoren und Schwellenwerte und konzentrieren Sie Untersuchungen auf relevante Risiken. Untersuchung Untersuchen Sie Warnungen und potenziell riskante Benutzeraktivitäten und leiten Sie bei Bedarf weitere Maßnahmen ein. Die wichtigsten Funktionen von Insider Risk Management Richtlinien für Insider-Risiken Erstellen Sie Richtlinien, die festlegen, welche Benutzer beziehungsweise Benutzergruppen überwacht werden und welche Risikindikatoren für Warnungen berücksichtigt werden. Risikindikatoren Konfigurieren Sie Indikatoren für Aktivitäten, die auf potenzielle interne Risiken hinweisen können. Die verfügbaren Indikatoren hängen von der jeweiligen Richtlinienvorlage und den konfigurierten Voraussetzungen ab. Risikowarnungen Identifizieren und priorisieren Sie Warnungen, die durch konfigurierte Richtlinien und erkannte Risikosignale erzeugt werden. Untersuchungsfälle Erstellen und verwalten Sie Untersuchungen zu potenziell riskanten Aktivitäten und stellen Sie relevante Informationen für die weitere Bewertung zusammen. Analytics Führen Sie Analysen durch, um potenzielle Bereiche mit erhöhtem Insider-Risiko in Ihrer Organisation zu identifizieren, bevor entsprechende Richtlinien eingerichtet werden. Datenschutz und Pseudonymisierung Nutzen Sie Datenschutzmechanismen wie die standardmäßige Pseudonymisierung von Benutzern sowie rollenbasierte Zugriffssteuerungen und Audit-Protokolle. Unterstützte Szenarien Datenverlust Erkennen Sie Aktivitäten, die auf eine potenzielle Weitergabe oder Exfiltration von Unternehmensdaten hinweisen können. Datendiebstahl durch ausscheidende Benutzer Nutzen Sie entsprechende Richtlinien, um potenzielle Datenrisiken im Zusammenhang mit ausscheidenden Benutzern zu untersuchen. Riskante Benutzeraktivitäten Korrelieren Sie unterschiedliche Aktivitäten und Signale, um ungewöhnliche oder potenziell schädliche Verhaltensmuster zu erkennen. Richtlinien und Indikatoren flexibel konfigurieren Die Richtlinien bestimmen, welche Benutzer im jeweiligen Anwendungsbereich liegen und welche Risikindikatoren für Warnungen verwendet werden. Microsoft stellt verschiedene Richtlinienvorlagen bereit, die je nach Szenario unterschiedliche Auslöser und Voraussetzungen besitzen. Schwellenwerte und weitere Einstellungen können innerhalb der Richtlinien angepasst werden. Bereich Beschreibung Policy Templates Vordefinierte Vorlagen unterstützen verschiedene Insider-Risk-Szenarien und definieren die dafür benötigten Trigger und Indikatoren. Trigger Bestimmte Ereignisse bestimmen, wann ein Benutzer innerhalb einer Richtlinie aktiv bewertet wird. Risk Score Erkannte Aktivitäten werden im Kontext der konfigurierten Richtlinien bewertet, um relevante Risiken für die Untersuchung hervorzuheben. Custom Indicators Zusätzliche benutzerdefinierte Indikatoren können für unterstützte Szenarien definiert werden.46,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Microsoft 365 E5 Insider Risk Management (NCE)Microsoft 365 E5 Insider Risk Management (NCE) Interne Risiken erkennen, bewerten und gezielt untersuchen Microsoft 365 E5 Insider Risk Management (NCE) unterstützt Unternehmen dabei, potenziell riskante Aktivitäten innerhalb ihrer Microsoft-365-Umgebung frühzeitig zu erkennen, relevante Vorgänge zu priorisieren und strukturiert zu untersuchen. Die Lösung richtet sich insbesondere an Organisationen mit erhöhten Anforderungen an Datensicherheit, Compliance und die Kontrolle interner Risiken. Insider RiskManagement kann Interne Risiken strukturiert erkennen und untersuchen. Was bietet Microsoft 365 E5 Insider Risk Management? Unternehmensrisiken entstehen nicht ausschließlich durch externe Angriffe. Auch interne Benutzer können durch unbeabsichtigte Handlungen, Richtlinienverstöße oder gezielte Aktivitäten sensible Informationen gefährden. Microsoft 365 E5 Insider Risk Management hilft Unternehmen dabei, entsprechende Risikosignale innerhalb definierter Szenarien zu erkennen und für autorisierte Sicherheits- und Compliance-Verantwortliche bereitzustellen. Auffällige Aktivitäten können bewertet, priorisiert und bei Bedarf in einen strukturierten Untersuchungsprozess überführt werden. Funktionen Interne Risikoszenarien strukturiert analysieren Riskante Aktivitäten erkennen Richtlinien unterstützen dabei, auffällige oder potenziell riskante Benutzeraktivitäten innerhalb festgelegter Risikoszenarien zu identifizieren. Risiken priorisieren Relevante Signale und Aktivitäten lassen sich zentral bewerten, damit verantwortliche Teams ihre Aufmerksamkeit auf besonders wichtige Vorgänge konzentrieren können. Fälle untersuchen Auffällige Vorgänge können strukturiert untersucht und in Fällen zusammengeführt werden, um Zusammenhänge und relevante Aktivitäten besser nachvollziehen zu können. Richtlinien individuell ausrichten Unternehmen können Insider-Risk-Richtlinien an eigene Sicherheits-, Compliance- und Risikoszenarien anpassen. Kontrollierte Untersuchungen Definierte Rollen und Berechtigungen unterstützen eine kontrollierte Bearbeitung sensibler Insider-Risk-Fälle durch zuständige Administratoren und Analysten. Unbeabsichtigte Risiken berücksichtigen Insider Risk Management ist nicht ausschließlich auf absichtlich schädliche Handlungen ausgelegt. Auch unbeabsichtigt riskante Aktivitäten können berücksichtigt werden. Von der Risikoerkennung bis zur Untersuchung Microsoft 365 E5 Insider Risk Management verbindet Risikoerkennung, Priorisierung und Untersuchung in einem durchgängigen Prozess. Unternehmen können zunächst festlegen, welche Szenarien überwacht werden sollen und welche Aktivitäten für die eigene Sicherheits- und Compliance-Strategie besonders relevant sind. Werden entsprechende Signale erkannt, können autorisierte Verantwortliche die Vorgänge bewerten und bei Bedarf genauer untersuchen. Die zugehörigen Funktionen werden innerhalb der Microsoft-Purview-Verwaltungsumgebung bereitgestellt. Richtlinien für unterschiedliche Risikoszenarien Über Insider-Risk-Richtlinien können Unternehmen festlegen, welche Szenarien und Aktivitäten besonders relevant sind. Dadurch lässt sich die Risikoüberwachung stärker an den eigenen organisatorischen Anforderungen ausrichten. Warnungen gezielt bewerten Nicht jede auffällige Aktivität bedeutet automatisch einen Sicherheitsvorfall. Verantwortliche Teams können relevante Signale und Zusammenhänge bewerten, bevor ein Vorgang in einen umfassenderen Untersuchungsprozess überführt wird. Rollen und Berechtigungen für sensible Untersuchungen Insider-Risk-Fälle können sensible Benutzer- und Unternehmensinformationen betreffen. Deshalb ist es wichtig, die Zuständigkeiten innerhalb der Organisation klar zu definieren. Microsoft unterstützt unterschiedliche Rollen für die Administration, Analyse und Untersuchung. Unternehmen können damit festlegen, welche Personen auf bestimmte Insider-Risk-Funktionen und Untersuchungsinformationen zugreifen dürfen. Weiterführende Untersuchungen bei komplexen Fällen Wenn ein Insider-Risk-Fall eine umfassendere Untersuchung erfordert, können entsprechende Vorgänge bei geeigneter zusätzlicher Lizenzierung in weiterführende Microsoft-eDiscovery-Prozesse überführt werden. Dadurch lassen sich interne Risikoanalysen in eine umfassendere Compliance-Strategie einbinden. Passend zur vorhandenen Microsoft-365-Lizenzierung auswählen Microsoft 365 E5 Insider Risk Management ist für bestimmte unterstützte Microsoft-Lizenzierungen vorgesehen. Bei der Auswahl innerhalb unseres Microsoft 365 (NCE) Portfolios sollte deshalb geprüft werden, welche Basislizenz für die vorgesehenen Benutzer bereits vorhanden ist und welche erweiterten Insider-Risk-Funktionen tatsächlich benötigt werden. Gezielte Erweiterung für Insider Risk Management Microsoft 365 E5 Insider Risk Management ist eine spezialisierte Lizenzierung für Unternehmen, die erweiterte Funktionen zur Erkennung, Bewertung und Untersuchung interner Risiken benötigen. Das Produkt ist nicht mit einer vollständigen Micr...68,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Microsoft 365 E5 Insider Risk Management - NPO (NCE)Microsoft 365 E5 Insider Risk Management - NPO (NCE) - NPO/EDU Interne Risiken in Non-Profit- und Bildungseinrichtungen gezielter erkennen Microsoft 365 E5 Insider Risk Management unterstützt berechtigte Non-Profit-Organisationen und Bildungseinrichtungen dabei, potenziell riskante Aktivitäten innerhalb ihrer Microsoft-365-Umgebung zu erkennen, strukturiert zu untersuchen und geeignete Maßnahmen einzuleiten. Die Lösung basiert auf Microsoft Purview und ergänzt bestehende Sicherheits- und Compliance-Prozesse um spezialisierte Funktionen für Insider-Risiken. Insider RiskNPO / EDU kann interne Risiken erkennen, priorisieren und untersuchen. Was bietet Microsoft 365 E5 Insider Risk Management? Interne Risiken entstehen nicht ausschließlich durch absichtliches Fehlverhalten. Auch versehentliche Datenfreigaben, ungewöhnliche Aktivitäten oder Verstöße gegen interne Richtlinien können sensible Informationen gefährden. Microsoft Purview Insider Risk Management hilft dabei, entsprechende Risikosignale zu korrelieren und für autorisierte Sicherheits- und Compliance-Verantwortliche sichtbar zu machen. Die Lösung eignet sich damit besonders für Organisationen, die personenbezogene, vertrauliche oder anderweitig schützenswerte Informationen verarbeiten und interne Risikoszenarien nicht ausschließlich mit klassischen externen Sicherheitsmaßnahmen abdecken können. Funktionen Interne Risikoszenarien strukturiert bewerten Riskante Aktivitäten erkennen Insider-Risk-Richtlinien helfen dabei, auffällige oder potenziell riskante Benutzeraktivitäten zu identifizieren und anhand definierter Szenarien zu bewerten. Risiken priorisieren Relevante Risikosignale können zentral zusammengeführt werden, damit Compliance- und Security-Teams ihre Aufmerksamkeit auf besonders wichtige Vorgänge konzentrieren können. Fälle untersuchen Auffällige Aktivitäten lassen sich in Untersuchungsfällen zusammenführen und durch berechtigte Analysten und Untersuchende strukturiert bewerten. Richtlinien anpassen Organisationen können Richtlinien an eigene Sicherheits-, Compliance- und Risikoszenarien anpassen und dadurch unterschiedliche interne Gefährdungen gezielter abbilden. Datenschutz berücksichtigen Insider Risk Management enthält Funktionen, mit denen Organisationen interne Untersuchungsprozesse unter Berücksichtigung definierter Rollen und Datenschutzanforderungen gestalten können. Unbeabsichtigte Risiken erfassen Neben absichtlich schädlichen Handlungen können auch unbeabsichtigte Aktivitäten berücksichtigt werden, die zu Datenverlusten oder Richtlinienverstößen führen können. Microsoft Purview für Insider Risk Management Microsoft Purview verbindet Funktionen für Datensicherheit, Compliance und Risikomanagement. Insider Risk Management nutzt diese Plattform, um Risikosignale aus verschiedenen Microsoft-365-Diensten zu korrelieren und in einem zentralen Untersuchungsprozess bereitzustellen. Dadurch können Organisationen interne Risiken stärker mit vorhandenen Compliance-, Datenschutz- und Governance-Prozessen verzahnen. Insider Risk Management für NPO- und Bildungseinrichtungen Non-Profit-Organisationen und Bildungseinrichtungen arbeiten häufig mit personenbezogenen Daten, vertraulichen Unterlagen, Forschungsinformationen, Fördermitteldaten oder internen Verwaltungsinformationen. Dadurch können interne Risikoszenarien eine ebenso wichtige Rolle spielen wie externe Sicherheitsbedrohungen. Die NPO/EDU-Ausführung ändert dabei nicht den grundlegenden Zweck von Insider Risk Management. Entscheidend ist vielmehr, dass die Organisation die jeweils geltenden Microsoft-Berechtigungs- und Lizenzvoraussetzungen für das entsprechende Angebot erfüllt. Risiken in Bildungseinrichtungen Schulen, Hochschulen und andere Bildungseinrichtungen können Insider Risk Management einsetzen, um Szenarien wie Datenlecks, Richtlinienverstöße oder andere riskante Aktivitäten innerhalb ihrer Microsoft-365-Umgebung besser zu erkennen und zu untersuchen. Risiken in Non-Profit-Organisationen Non-Profit-Organisationen können interne Risikokontrollen nutzen, um sensible Spender-, Mitarbeiter-, Projekt- oder Organisationsdaten besser in bestehende Compliance- und Sicherheitsprozesse einzubinden. Rollen und Berechtigungen für kontrollierte Untersuchungen Interne Untersuchungen können besonders sensible Informationen betreffen. Microsoft sieht deshalb unterschiedliche Rollen für Administratoren, Analysten, Untersuchende und Betrachter vor. So können Organisationen festlegen, wer Richtlinien verwaltet, Risikosignale bewertet oder detaillierte Untersuchungen durchführt. Eine saubere Rollenverteilung unterstützt dabei, Insider-Risk-Prozesse nachvollziehbar und kontrolliert aufzubauen. Insider-Risk-Fälle weiter untersuchen Erfordert ein Fall eine weiterführende Untersuchung, können relevante Insider-Risk-Fälle bei entsprechender Lizenzierung an Microsoft Purview eDiscovery (Premium) eskaliert werden. Damit lässt sich die Risikoanalyse in umfassendere Compliance- und Untersuchungsproze...31,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Welche Biere sind nicht vegan?
Welche Biere sind nicht vegan? Einige Biere sind nicht vegan, da sie bei der Herstellung tierische Produkte wie Gelatine, Fischblasen oder Milchprodukte enthalten können. Diese Zutaten werden manchmal verwendet, um den Klärungsprozess zu unterstützen oder dem Bier bestimmte Aromen zu verleihen. Es ist wichtig, die Etiketten zu überprüfen oder direkt beim Hersteller nachzufragen, um sicherzustellen, dass das Bier vegan ist. Glücklicherweise gibt es auch viele Brauereien, die vegane Biere herstellen und auf tierische Produkte verzichten. **
-
Welche Biere gehören zu Anheuser Busch?
Zu Anheuser Busch gehören viele bekannte Biermarken, darunter Budweiser, Bud Light, Michelob, Stella Artois und Beck's. Diese Marken sind weltweit bekannt und werden in vielen Ländern verkauft. Anheuser Busch ist einer der größten Brauereikonzerne der Welt und hat eine lange Geschichte in der Bierherstellung. Die Vielfalt der Biermarken von Anheuser Busch spricht eine breite Palette von Bierliebhabern an, von leichteren Lagerbieren bis hin zu stärkeren Ales und Stouts. Welche Biere gehören zu Anheuser Busch? **
-
Warum ist das König der Biere?
Das König der Biere ist ein Slogan, der von der Brauerei Budweiser verwendet wird, um ihre Marke zu bewerben. Es soll die hohe Qualität und Beliebtheit des Bieres betonen und suggerieren, dass es sich um das beste Bier handelt. Es ist jedoch wichtig zu beachten, dass dies eine subjektive Aussage ist und es viele verschiedene Biere gibt, die von verschiedenen Menschen als das beste angesehen werden können. **
-
Was ist eine All Risk Versicherung?
Was ist eine All Risk Versicherung? **

Welche Biere werden nach dem deutschen Reinheitsgebot gebraut?
Welche Biere werden nach dem deutschen Reinheitsgebot gebraut? Das deutsche Reinheitsgebot, auch bekannt als das Bayerische Reinheitsgebot von 1516, schreibt vor, dass Bier nur aus Wasser, Malz, Hopfen und Hefe hergestellt werden darf. Biere, die nach diesem Reinheitsgebot gebraut werden, enthalten keine künstlichen Zusatzstoffe oder Aromen. Bekannte Biere, die nach dem deutschen Reinheitsgebot gebraut werden, sind zum Beispiel Pilsner, Weizenbier, Märzen und Helles. Diese Biere zeichnen sich durch ihre Reinheit, Qualität und Tradition aus. **
Was sind einige beliebte Biere und Biersorten weltweit?
Einige beliebte Biere und Biersorten weltweit sind beispielsweise Heineken aus den Niederlanden, Guinness aus Irland und Budweiser aus den USA. Weitere bekannte Biere sind Corona aus Mexiko, Stella Artois aus Belgien und Asahi aus Japan. Es gibt auch viele lokale Biere, die in verschiedenen Ländern und Regionen beliebt sind. **
Top-Angebote
Produkte zum Begriff Biere:
-
BRAWA 47883 H0 Gedeckter Güterwagen K2 "Biere du Cardinal", SBB, Ep. III510 717 [P] Radsätze in Spitzenlagerung Präzise Bedruckung und Lackierung Räder aus Metall Präzise Nachbildung der Bretterfugen Vorbildgerechter Rahmenaufbau Achsstege aus Metall Länge über Puffer: 95,8 mm Kurzkupplungskinematik: eingebaut AC Radsatztausch: möglich AC Radsatz: BRAWA-Bestell-Nr. 2187 Schon früh begann man in der Schweiz einige Güterwagentypen zu vereinheitlichen. Diese wurden dann auch von allen Privatbahnen beschafft, um Ausbesserung und Ersatzteilhaltung zu verbessern. Darunter waren gedeckte Güterwagen mit 4,5 m Achsstand und einer Rahmenlänge von 7,10 m. Später wurde der Achsstand zur Verbesserung der Laufeigenschaften auf 5 m erhöht. In dieser Form wurden die als K2 bezeichneten Wagen durch die SBB in großen Mengen beschafft.38,83 €*Versand: 7,00 €Sichere Weiterleitung zum Anbieter
-
Microsoft M365 F5 Insider Risk Management (NCE)Microsoft M365 F5 Insider Risk Management (NCE) – Erkennung und Untersuchung interner Risiken Microsoft M365 F5 Insider Risk Management (NCE) bietet Unternehmen erweiterte Funktionen zur Erkennung, Untersuchung und Bewertung potenziell riskanter Aktivitäten innerhalb der Organisation. Die Lösung ist Teil der Microsoft-Purview-Umgebung und hilft dabei, Risiken wie unbeabsichtigte Datenweitergabe, Datendiebstahl oder andere verdächtige Aktivitäten von Benutzern frühzeitig zu erkennen. Microsoft Purview Insider Risk Management kombiniert verschiedene Signale aus Microsoft 365 und weiteren unterstützten Quellen. Auf Grundlage definierter Richtlinien können potenziell riskante Aktivitäten erkannt, bewertet und für eine weitere Untersuchung als Warnungen beziehungsweise Fälle aufbereitet werden. Dabei setzt Microsoft auf Datenschutzmechanismen wie standardmäßige Pseudonymisierung sowie rollenbasierte Zugriffssteuerung. Risiken erkennen Korrelieren Sie verschiedene Signale, um potenziell riskante Benutzeraktivitäten zu erkennen und für eine weitere Bewertung bereitzustellen. Risikobewertung Bewerten Sie erkannte Aktivitäten anhand konfigurierter Richtlinien, Indikatoren und Schwellenwerte und konzentrieren Sie Untersuchungen auf relevante Risiken. Untersuchung Untersuchen Sie Warnungen und potenziell riskante Benutzeraktivitäten und leiten Sie bei Bedarf weitere Maßnahmen ein. Die wichtigsten Funktionen von Insider Risk Management Richtlinien für Insider-Risiken Erstellen Sie Richtlinien, die festlegen, welche Benutzer beziehungsweise Benutzergruppen überwacht werden und welche Risikindikatoren für Warnungen berücksichtigt werden. Risikindikatoren Konfigurieren Sie Indikatoren für Aktivitäten, die auf potenzielle interne Risiken hinweisen können. Die verfügbaren Indikatoren hängen von der jeweiligen Richtlinienvorlage und den konfigurierten Voraussetzungen ab. Risikowarnungen Identifizieren und priorisieren Sie Warnungen, die durch konfigurierte Richtlinien und erkannte Risikosignale erzeugt werden. Untersuchungsfälle Erstellen und verwalten Sie Untersuchungen zu potenziell riskanten Aktivitäten und stellen Sie relevante Informationen für die weitere Bewertung zusammen. Analytics Führen Sie Analysen durch, um potenzielle Bereiche mit erhöhtem Insider-Risiko in Ihrer Organisation zu identifizieren, bevor entsprechende Richtlinien eingerichtet werden. Datenschutz und Pseudonymisierung Nutzen Sie Datenschutzmechanismen wie die standardmäßige Pseudonymisierung von Benutzern sowie rollenbasierte Zugriffssteuerungen und Audit-Protokolle. Unterstützte Szenarien Datenverlust Erkennen Sie Aktivitäten, die auf eine potenzielle Weitergabe oder Exfiltration von Unternehmensdaten hinweisen können. Datendiebstahl durch ausscheidende Benutzer Nutzen Sie entsprechende Richtlinien, um potenzielle Datenrisiken im Zusammenhang mit ausscheidenden Benutzern zu untersuchen. Riskante Benutzeraktivitäten Korrelieren Sie unterschiedliche Aktivitäten und Signale, um ungewöhnliche oder potenziell schädliche Verhaltensmuster zu erkennen. Richtlinien und Indikatoren flexibel konfigurieren Die Richtlinien bestimmen, welche Benutzer im jeweiligen Anwendungsbereich liegen und welche Risikindikatoren für Warnungen verwendet werden. Microsoft stellt verschiedene Richtlinienvorlagen bereit, die je nach Szenario unterschiedliche Auslöser und Voraussetzungen besitzen. Schwellenwerte und weitere Einstellungen können innerhalb der Richtlinien angepasst werden. Bereich Beschreibung Policy Templates Vordefinierte Vorlagen unterstützen verschiedene Insider-Risk-Szenarien und definieren die dafür benötigten Trigger und Indikatoren. Trigger Bestimmte Ereignisse bestimmen, wann ein Benutzer innerhalb einer Richtlinie aktiv bewertet wird. Risk Score Erkannte Aktivitäten werden im Kontext der konfigurierten Richtlinien bewertet, um relevante Risiken für die Untersuchung hervorzuheben. Custom Indicators Zusätzliche benutzerdefinierte Indikatoren können für unterstützte Szenarien definiert werden.46,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Warum sind norddeutsche Biere in Südwestdeutschland günstiger als süddeutsche Biere?
Es gibt mehrere mögliche Gründe dafür, warum norddeutsche Biere in Südwestdeutschland günstiger sein könnten als süddeutsche Biere. Zum einen könnten die Produktionskosten in Norddeutschland niedriger sein, was zu niedrigeren Verkaufspreisen führt. Zum anderen könnte es Unterschiede in der Nachfrage geben, wodurch norddeutsche Biere möglicherweise häufiger im Südwesten angeboten werden und dadurch günstiger sein könnten. Zudem könnten auch logistische Faktoren eine Rolle spielen, wie beispielsweise niedrigere Transportkosten für norddeutsche Biere in den Südwesten. **
-
Welche Biere gehören zu Becks?
Welche Biere gehören zu Becks? Becks ist eine bekannte deutsche Biermarke, die für ihr Pilsner bekannt ist. Neben dem klassischen Becks Pils gibt es auch weitere Sorten wie Becks Gold, Becks Green Lemon und Becks Blue, ein alkoholfreies Bier. Becks ist international beliebt und wird in über 100 Ländern weltweit verkauft. Die Marke steht für Qualität, Tradition und ein einzigartiges Brauverfahren, das seit über 140 Jahren besteht. **
-
Welche Biere sind nicht vegan?
Welche Biere sind nicht vegan? Einige Biere sind nicht vegan, da sie bei der Herstellung tierische Produkte wie Gelatine, Fischblasen oder Milchprodukte enthalten können. Diese Zutaten werden manchmal verwendet, um den Klärungsprozess zu unterstützen oder dem Bier bestimmte Aromen zu verleihen. Es ist wichtig, die Etiketten zu überprüfen oder direkt beim Hersteller nachzufragen, um sicherzustellen, dass das Bier vegan ist. Glücklicherweise gibt es auch viele Brauereien, die vegane Biere herstellen und auf tierische Produkte verzichten. **
-
Welche Biere gehören zu Anheuser Busch?
Zu Anheuser Busch gehören viele bekannte Biermarken, darunter Budweiser, Bud Light, Michelob, Stella Artois und Beck's. Diese Marken sind weltweit bekannt und werden in vielen Ländern verkauft. Anheuser Busch ist einer der größten Brauereikonzerne der Welt und hat eine lange Geschichte in der Bierherstellung. Die Vielfalt der Biermarken von Anheuser Busch spricht eine breite Palette von Bierliebhabern an, von leichteren Lagerbieren bis hin zu stärkeren Ales und Stouts. Welche Biere gehören zu Anheuser Busch? **
Ähnliche Suchbegriffe für Biere
-
Microsoft 365 E5 Insider Risk Management (NCE)Microsoft 365 E5 Insider Risk Management (NCE) Interne Risiken erkennen, bewerten und gezielt untersuchen Microsoft 365 E5 Insider Risk Management (NCE) unterstützt Unternehmen dabei, potenziell riskante Aktivitäten innerhalb ihrer Microsoft-365-Umgebung frühzeitig zu erkennen, relevante Vorgänge zu priorisieren und strukturiert zu untersuchen. Die Lösung richtet sich insbesondere an Organisationen mit erhöhten Anforderungen an Datensicherheit, Compliance und die Kontrolle interner Risiken. Insider RiskManagement kann Interne Risiken strukturiert erkennen und untersuchen. Was bietet Microsoft 365 E5 Insider Risk Management? Unternehmensrisiken entstehen nicht ausschließlich durch externe Angriffe. Auch interne Benutzer können durch unbeabsichtigte Handlungen, Richtlinienverstöße oder gezielte Aktivitäten sensible Informationen gefährden. Microsoft 365 E5 Insider Risk Management hilft Unternehmen dabei, entsprechende Risikosignale innerhalb definierter Szenarien zu erkennen und für autorisierte Sicherheits- und Compliance-Verantwortliche bereitzustellen. Auffällige Aktivitäten können bewertet, priorisiert und bei Bedarf in einen strukturierten Untersuchungsprozess überführt werden. Funktionen Interne Risikoszenarien strukturiert analysieren Riskante Aktivitäten erkennen Richtlinien unterstützen dabei, auffällige oder potenziell riskante Benutzeraktivitäten innerhalb festgelegter Risikoszenarien zu identifizieren. Risiken priorisieren Relevante Signale und Aktivitäten lassen sich zentral bewerten, damit verantwortliche Teams ihre Aufmerksamkeit auf besonders wichtige Vorgänge konzentrieren können. Fälle untersuchen Auffällige Vorgänge können strukturiert untersucht und in Fällen zusammengeführt werden, um Zusammenhänge und relevante Aktivitäten besser nachvollziehen zu können. Richtlinien individuell ausrichten Unternehmen können Insider-Risk-Richtlinien an eigene Sicherheits-, Compliance- und Risikoszenarien anpassen. Kontrollierte Untersuchungen Definierte Rollen und Berechtigungen unterstützen eine kontrollierte Bearbeitung sensibler Insider-Risk-Fälle durch zuständige Administratoren und Analysten. Unbeabsichtigte Risiken berücksichtigen Insider Risk Management ist nicht ausschließlich auf absichtlich schädliche Handlungen ausgelegt. Auch unbeabsichtigt riskante Aktivitäten können berücksichtigt werden. Von der Risikoerkennung bis zur Untersuchung Microsoft 365 E5 Insider Risk Management verbindet Risikoerkennung, Priorisierung und Untersuchung in einem durchgängigen Prozess. Unternehmen können zunächst festlegen, welche Szenarien überwacht werden sollen und welche Aktivitäten für die eigene Sicherheits- und Compliance-Strategie besonders relevant sind. Werden entsprechende Signale erkannt, können autorisierte Verantwortliche die Vorgänge bewerten und bei Bedarf genauer untersuchen. Die zugehörigen Funktionen werden innerhalb der Microsoft-Purview-Verwaltungsumgebung bereitgestellt. Richtlinien für unterschiedliche Risikoszenarien Über Insider-Risk-Richtlinien können Unternehmen festlegen, welche Szenarien und Aktivitäten besonders relevant sind. Dadurch lässt sich die Risikoüberwachung stärker an den eigenen organisatorischen Anforderungen ausrichten. Warnungen gezielt bewerten Nicht jede auffällige Aktivität bedeutet automatisch einen Sicherheitsvorfall. Verantwortliche Teams können relevante Signale und Zusammenhänge bewerten, bevor ein Vorgang in einen umfassenderen Untersuchungsprozess überführt wird. Rollen und Berechtigungen für sensible Untersuchungen Insider-Risk-Fälle können sensible Benutzer- und Unternehmensinformationen betreffen. Deshalb ist es wichtig, die Zuständigkeiten innerhalb der Organisation klar zu definieren. Microsoft unterstützt unterschiedliche Rollen für die Administration, Analyse und Untersuchung. Unternehmen können damit festlegen, welche Personen auf bestimmte Insider-Risk-Funktionen und Untersuchungsinformationen zugreifen dürfen. Weiterführende Untersuchungen bei komplexen Fällen Wenn ein Insider-Risk-Fall eine umfassendere Untersuchung erfordert, können entsprechende Vorgänge bei geeigneter zusätzlicher Lizenzierung in weiterführende Microsoft-eDiscovery-Prozesse überführt werden. Dadurch lassen sich interne Risikoanalysen in eine umfassendere Compliance-Strategie einbinden. Passend zur vorhandenen Microsoft-365-Lizenzierung auswählen Microsoft 365 E5 Insider Risk Management ist für bestimmte unterstützte Microsoft-Lizenzierungen vorgesehen. Bei der Auswahl innerhalb unseres Microsoft 365 (NCE) Portfolios sollte deshalb geprüft werden, welche Basislizenz für die vorgesehenen Benutzer bereits vorhanden ist und welche erweiterten Insider-Risk-Funktionen tatsächlich benötigt werden. Gezielte Erweiterung für Insider Risk Management Microsoft 365 E5 Insider Risk Management ist eine spezialisierte Lizenzierung für Unternehmen, die erweiterte Funktionen zur Erkennung, Bewertung und Untersuchung interner Risiken benötigen. Das Produkt ist nicht mit einer vollständigen Micr...68,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Microsoft 365 E5 Insider Risk Management - NPO (NCE)Microsoft 365 E5 Insider Risk Management - NPO (NCE) - NPO/EDU Interne Risiken in Non-Profit- und Bildungseinrichtungen gezielter erkennen Microsoft 365 E5 Insider Risk Management unterstützt berechtigte Non-Profit-Organisationen und Bildungseinrichtungen dabei, potenziell riskante Aktivitäten innerhalb ihrer Microsoft-365-Umgebung zu erkennen, strukturiert zu untersuchen und geeignete Maßnahmen einzuleiten. Die Lösung basiert auf Microsoft Purview und ergänzt bestehende Sicherheits- und Compliance-Prozesse um spezialisierte Funktionen für Insider-Risiken. Insider RiskNPO / EDU kann interne Risiken erkennen, priorisieren und untersuchen. Was bietet Microsoft 365 E5 Insider Risk Management? Interne Risiken entstehen nicht ausschließlich durch absichtliches Fehlverhalten. Auch versehentliche Datenfreigaben, ungewöhnliche Aktivitäten oder Verstöße gegen interne Richtlinien können sensible Informationen gefährden. Microsoft Purview Insider Risk Management hilft dabei, entsprechende Risikosignale zu korrelieren und für autorisierte Sicherheits- und Compliance-Verantwortliche sichtbar zu machen. Die Lösung eignet sich damit besonders für Organisationen, die personenbezogene, vertrauliche oder anderweitig schützenswerte Informationen verarbeiten und interne Risikoszenarien nicht ausschließlich mit klassischen externen Sicherheitsmaßnahmen abdecken können. Funktionen Interne Risikoszenarien strukturiert bewerten Riskante Aktivitäten erkennen Insider-Risk-Richtlinien helfen dabei, auffällige oder potenziell riskante Benutzeraktivitäten zu identifizieren und anhand definierter Szenarien zu bewerten. Risiken priorisieren Relevante Risikosignale können zentral zusammengeführt werden, damit Compliance- und Security-Teams ihre Aufmerksamkeit auf besonders wichtige Vorgänge konzentrieren können. Fälle untersuchen Auffällige Aktivitäten lassen sich in Untersuchungsfällen zusammenführen und durch berechtigte Analysten und Untersuchende strukturiert bewerten. Richtlinien anpassen Organisationen können Richtlinien an eigene Sicherheits-, Compliance- und Risikoszenarien anpassen und dadurch unterschiedliche interne Gefährdungen gezielter abbilden. Datenschutz berücksichtigen Insider Risk Management enthält Funktionen, mit denen Organisationen interne Untersuchungsprozesse unter Berücksichtigung definierter Rollen und Datenschutzanforderungen gestalten können. Unbeabsichtigte Risiken erfassen Neben absichtlich schädlichen Handlungen können auch unbeabsichtigte Aktivitäten berücksichtigt werden, die zu Datenverlusten oder Richtlinienverstößen führen können. Microsoft Purview für Insider Risk Management Microsoft Purview verbindet Funktionen für Datensicherheit, Compliance und Risikomanagement. Insider Risk Management nutzt diese Plattform, um Risikosignale aus verschiedenen Microsoft-365-Diensten zu korrelieren und in einem zentralen Untersuchungsprozess bereitzustellen. Dadurch können Organisationen interne Risiken stärker mit vorhandenen Compliance-, Datenschutz- und Governance-Prozessen verzahnen. Insider Risk Management für NPO- und Bildungseinrichtungen Non-Profit-Organisationen und Bildungseinrichtungen arbeiten häufig mit personenbezogenen Daten, vertraulichen Unterlagen, Forschungsinformationen, Fördermitteldaten oder internen Verwaltungsinformationen. Dadurch können interne Risikoszenarien eine ebenso wichtige Rolle spielen wie externe Sicherheitsbedrohungen. Die NPO/EDU-Ausführung ändert dabei nicht den grundlegenden Zweck von Insider Risk Management. Entscheidend ist vielmehr, dass die Organisation die jeweils geltenden Microsoft-Berechtigungs- und Lizenzvoraussetzungen für das entsprechende Angebot erfüllt. Risiken in Bildungseinrichtungen Schulen, Hochschulen und andere Bildungseinrichtungen können Insider Risk Management einsetzen, um Szenarien wie Datenlecks, Richtlinienverstöße oder andere riskante Aktivitäten innerhalb ihrer Microsoft-365-Umgebung besser zu erkennen und zu untersuchen. Risiken in Non-Profit-Organisationen Non-Profit-Organisationen können interne Risikokontrollen nutzen, um sensible Spender-, Mitarbeiter-, Projekt- oder Organisationsdaten besser in bestehende Compliance- und Sicherheitsprozesse einzubinden. Rollen und Berechtigungen für kontrollierte Untersuchungen Interne Untersuchungen können besonders sensible Informationen betreffen. Microsoft sieht deshalb unterschiedliche Rollen für Administratoren, Analysten, Untersuchende und Betrachter vor. So können Organisationen festlegen, wer Richtlinien verwaltet, Risikosignale bewertet oder detaillierte Untersuchungen durchführt. Eine saubere Rollenverteilung unterstützt dabei, Insider-Risk-Prozesse nachvollziehbar und kontrolliert aufzubauen. Insider-Risk-Fälle weiter untersuchen Erfordert ein Fall eine weiterführende Untersuchung, können relevante Insider-Risk-Fälle bei entsprechender Lizenzierung an Microsoft Purview eDiscovery (Premium) eskaliert werden. Damit lässt sich die Risikoanalyse in umfassendere Compliance- und Untersuchungsproze...31,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Biere, Olaf: AugustdorfAugustdorf , Als Keimzelle Augustdorfs gilt der im Jahr 1775 gegründete Dörenkrug. In der Folgezeit wurde von dort aus die systematische Errichtung einer neuen Siedlung vorangetrieben. Bis zum Beginn des 20. Jahrhunderts entstanden 141 Kolonate, deren Geschichte anhand ihrer Besitzer hier nachgezeichnet wird. Zusätzliche Informationen zu besonderen familien- und ortsspezifischen Begebenheiten ergänzen die umfassende Studie. Eine Abrundung erfährt das Ganze durch die detaillierte Einführung, die neben naturräumlichen Aspekten die einstige Nutzung und siedlungsmäßige Erschließung der Senne beleuchtet, vor allem aber den oft schwierigen Alltag der frühen Bewohner der ab 1789 Augustdorf genannten Niederlassung am Dören ins Blickfeld rückt. Lebendige Eindrücke vom Ablauf der vielschichtigen Entwicklungen vermitteln zahlreiche historische und aktuelle Fotografien sowie weitere Abbildungen, darunter bislang nicht publizierte Kartenwerke, Baupläne und vieles mehr. , Sport-Vergaser > Kraftstoffversorgung , Erscheinungsjahr: 20241010, Produktform: Kartoniert, Autoren: Biere, Olaf~Fischer, Annette, Seitenzahl/Blattzahl: 360, Abbildungen: Zahlreiche Historische Fotos, Abbildungen und Karten. Zusätzlich als gefalzte Einleger 2 Karten im Format 54 cm x 70 cm., Keyword: Ortschronik; Senne; Siedlungsgeschichte, Fachkategorie: Geschichte: Ereignisse und Themen, Warengruppe: TB/Geschichte/Regionalgeschichte, Fachkategorie: Europäische Geschichte, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: tpk-Regionalverlag, Verlag: tpk-Regionalverlag, Verlag: Siekmann, Roland, Dr., Produktverfügbarkeit: 02, Länge: 280, Breite: 210, Höhe: 33, Gewicht: 1780, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik,29,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Corporate ComplianceCorporate Compliance , Handbuch der Haftungsvermeidung im Unternehmen , Tagfahrleuchten > Beleuchtung , Auflage: 4., überarbeitete und erweiterte Auflage, Erscheinungsjahr: 20240827, Produktform: Leinen, Titel der Reihe: Compliance für die Praxis##, Redaktion: Moosmayer, Klaus~Lösler, Thomas~Hauschka, Christoph E., Edition: NED, Auflage: 24004, Auflage/Ausgabe: 4., überarbeitete und erweiterte Auflage, Seitenzahl/Blattzahl: 2133, Abbildungen: mit Abbildungen, Keyword: Informationsmanangement; Risikomanagement; Unternehmensethik; Unternehmensführung; Unternehmensorganisation; Unternehmensrisiken, Fachschema: Haftungsrecht~Unternehmensrecht~Handelsrecht~Wettbewerbsrecht - Wettbewerbssache, Warengruppe: HC/Handels- und Wirtschaftsrecht, Arbeitsrecht, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Blätteranzahl: 2133 Blätter, Länge: 250, Breite: 177, Höhe: 70, Gewicht: 2261, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft,249,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Warum ist das König der Biere?
Das König der Biere ist ein Slogan, der von der Brauerei Budweiser verwendet wird, um ihre Marke zu bewerben. Es soll die hohe Qualität und Beliebtheit des Bieres betonen und suggerieren, dass es sich um das beste Bier handelt. Es ist jedoch wichtig zu beachten, dass dies eine subjektive Aussage ist und es viele verschiedene Biere gibt, die von verschiedenen Menschen als das beste angesehen werden können. **
-
Was ist eine All Risk Versicherung?
Was ist eine All Risk Versicherung? **
-
Welche Biere werden nach dem deutschen Reinheitsgebot gebraut?
Welche Biere werden nach dem deutschen Reinheitsgebot gebraut? Das deutsche Reinheitsgebot, auch bekannt als das Bayerische Reinheitsgebot von 1516, schreibt vor, dass Bier nur aus Wasser, Malz, Hopfen und Hefe hergestellt werden darf. Biere, die nach diesem Reinheitsgebot gebraut werden, enthalten keine künstlichen Zusatzstoffe oder Aromen. Bekannte Biere, die nach dem deutschen Reinheitsgebot gebraut werden, sind zum Beispiel Pilsner, Weizenbier, Märzen und Helles. Diese Biere zeichnen sich durch ihre Reinheit, Qualität und Tradition aus. **
-
Was sind einige beliebte Biere und Biersorten weltweit?
Einige beliebte Biere und Biersorten weltweit sind beispielsweise Heineken aus den Niederlanden, Guinness aus Irland und Budweiser aus den USA. Weitere bekannte Biere sind Corona aus Mexiko, Stella Artois aus Belgien und Asahi aus Japan. Es gibt auch viele lokale Biere, die in verschiedenen Ländern und Regionen beliebt sind. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.