Domain corporate-risk-management.de kaufen?
Wir ziehen mit dem Projekt
corporate-risk-management.de um.
Sind Sie am Kauf der Domain
corporate-risk-management.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain corporate-risk-management.de kaufen?
Ist Fleischwurst gepökelt?
Ja, Fleischwurst wird normalerweise mit Pökelsalz behandelt, um sie haltbar zu machen und ihr eine charakteristische rosa Farbe zu verleihen. Pökelsalz enthält Natriumnitrit, das dazu beiträgt, das Wachstum von Bakterien zu hemmen und die Wurst vor Verderb zu schützen. Durch den Pökelprozess erhält die Fleischwurst auch ihren typischen Geschmack und ihre Konsistenz. Es ist wichtig zu beachten, dass der übermäßige Verzehr von gepökelten Lebensmitteln mit Natriumnitrit gesundheitsschädlich sein kann. **
Ist Kochschinken gepökelt?
Ja, Kochschinken wird in der Regel gepökelt, um ihm Geschmack und Haltbarkeit zu verleihen. Beim Pökeln wird das Fleisch in eine Salzlake eingelegt, die oft auch Gewürze und andere Zutaten enthält. Durch diesen Prozess wird das Fleisch haltbar gemacht und erhält seinen charakteristischen Geschmack. Nach dem Pökeln wird der Schinken oft noch geräuchert oder gekocht, bevor er verzehrt wird. Ist Kochschinken gepökelt? **

Ähnliche Suchbegriffe für Gepökelt
Top-Angebote
Produkte zum Begriff Gepökelt:
-
Microsoft M365 F5 Insider Risk Management (NCE)Microsoft M365 F5 Insider Risk Management (NCE) – Erkennung und Untersuchung interner Risiken Microsoft M365 F5 Insider Risk Management (NCE) bietet Unternehmen erweiterte Funktionen zur Erkennung, Untersuchung und Bewertung potenziell riskanter Aktivitäten innerhalb der Organisation. Die Lösung ist Teil der Microsoft-Purview-Umgebung und hilft dabei, Risiken wie unbeabsichtigte Datenweitergabe, Datendiebstahl oder andere verdächtige Aktivitäten von Benutzern frühzeitig zu erkennen. Microsoft Purview Insider Risk Management kombiniert verschiedene Signale aus Microsoft 365 und weiteren unterstützten Quellen. Auf Grundlage definierter Richtlinien können potenziell riskante Aktivitäten erkannt, bewertet und für eine weitere Untersuchung als Warnungen beziehungsweise Fälle aufbereitet werden. Dabei setzt Microsoft auf Datenschutzmechanismen wie standardmäßige Pseudonymisierung sowie rollenbasierte Zugriffssteuerung. Risiken erkennen Korrelieren Sie verschiedene Signale, um potenziell riskante Benutzeraktivitäten zu erkennen und für eine weitere Bewertung bereitzustellen. Risikobewertung Bewerten Sie erkannte Aktivitäten anhand konfigurierter Richtlinien, Indikatoren und Schwellenwerte und konzentrieren Sie Untersuchungen auf relevante Risiken. Untersuchung Untersuchen Sie Warnungen und potenziell riskante Benutzeraktivitäten und leiten Sie bei Bedarf weitere Maßnahmen ein. Die wichtigsten Funktionen von Insider Risk Management Richtlinien für Insider-Risiken Erstellen Sie Richtlinien, die festlegen, welche Benutzer beziehungsweise Benutzergruppen überwacht werden und welche Risikindikatoren für Warnungen berücksichtigt werden. Risikindikatoren Konfigurieren Sie Indikatoren für Aktivitäten, die auf potenzielle interne Risiken hinweisen können. Die verfügbaren Indikatoren hängen von der jeweiligen Richtlinienvorlage und den konfigurierten Voraussetzungen ab. Risikowarnungen Identifizieren und priorisieren Sie Warnungen, die durch konfigurierte Richtlinien und erkannte Risikosignale erzeugt werden. Untersuchungsfälle Erstellen und verwalten Sie Untersuchungen zu potenziell riskanten Aktivitäten und stellen Sie relevante Informationen für die weitere Bewertung zusammen. Analytics Führen Sie Analysen durch, um potenzielle Bereiche mit erhöhtem Insider-Risiko in Ihrer Organisation zu identifizieren, bevor entsprechende Richtlinien eingerichtet werden. Datenschutz und Pseudonymisierung Nutzen Sie Datenschutzmechanismen wie die standardmäßige Pseudonymisierung von Benutzern sowie rollenbasierte Zugriffssteuerungen und Audit-Protokolle. Unterstützte Szenarien Datenverlust Erkennen Sie Aktivitäten, die auf eine potenzielle Weitergabe oder Exfiltration von Unternehmensdaten hinweisen können. Datendiebstahl durch ausscheidende Benutzer Nutzen Sie entsprechende Richtlinien, um potenzielle Datenrisiken im Zusammenhang mit ausscheidenden Benutzern zu untersuchen. Riskante Benutzeraktivitäten Korrelieren Sie unterschiedliche Aktivitäten und Signale, um ungewöhnliche oder potenziell schädliche Verhaltensmuster zu erkennen. Richtlinien und Indikatoren flexibel konfigurieren Die Richtlinien bestimmen, welche Benutzer im jeweiligen Anwendungsbereich liegen und welche Risikindikatoren für Warnungen verwendet werden. Microsoft stellt verschiedene Richtlinienvorlagen bereit, die je nach Szenario unterschiedliche Auslöser und Voraussetzungen besitzen. Schwellenwerte und weitere Einstellungen können innerhalb der Richtlinien angepasst werden. Bereich Beschreibung Policy Templates Vordefinierte Vorlagen unterstützen verschiedene Insider-Risk-Szenarien und definieren die dafür benötigten Trigger und Indikatoren. Trigger Bestimmte Ereignisse bestimmen, wann ein Benutzer innerhalb einer Richtlinie aktiv bewertet wird. Risk Score Erkannte Aktivitäten werden im Kontext der konfigurierten Richtlinien bewertet, um relevante Risiken für die Untersuchung hervorzuheben. Custom Indicators Zusätzliche benutzerdefinierte Indikatoren können für unterstützte Szenarien definiert werden.46,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Microsoft 365 E5 Insider Risk Management (NCE)Microsoft 365 E5 Insider Risk Management (NCE) Interne Risiken erkennen, bewerten und gezielt untersuchen Microsoft 365 E5 Insider Risk Management (NCE) unterstützt Unternehmen dabei, potenziell riskante Aktivitäten innerhalb ihrer Microsoft-365-Umgebung frühzeitig zu erkennen, relevante Vorgänge zu priorisieren und strukturiert zu untersuchen. Die Lösung richtet sich insbesondere an Organisationen mit erhöhten Anforderungen an Datensicherheit, Compliance und die Kontrolle interner Risiken. Insider RiskManagement kann Interne Risiken strukturiert erkennen und untersuchen. Was bietet Microsoft 365 E5 Insider Risk Management? Unternehmensrisiken entstehen nicht ausschließlich durch externe Angriffe. Auch interne Benutzer können durch unbeabsichtigte Handlungen, Richtlinienverstöße oder gezielte Aktivitäten sensible Informationen gefährden. Microsoft 365 E5 Insider Risk Management hilft Unternehmen dabei, entsprechende Risikosignale innerhalb definierter Szenarien zu erkennen und für autorisierte Sicherheits- und Compliance-Verantwortliche bereitzustellen. Auffällige Aktivitäten können bewertet, priorisiert und bei Bedarf in einen strukturierten Untersuchungsprozess überführt werden. Funktionen Interne Risikoszenarien strukturiert analysieren Riskante Aktivitäten erkennen Richtlinien unterstützen dabei, auffällige oder potenziell riskante Benutzeraktivitäten innerhalb festgelegter Risikoszenarien zu identifizieren. Risiken priorisieren Relevante Signale und Aktivitäten lassen sich zentral bewerten, damit verantwortliche Teams ihre Aufmerksamkeit auf besonders wichtige Vorgänge konzentrieren können. Fälle untersuchen Auffällige Vorgänge können strukturiert untersucht und in Fällen zusammengeführt werden, um Zusammenhänge und relevante Aktivitäten besser nachvollziehen zu können. Richtlinien individuell ausrichten Unternehmen können Insider-Risk-Richtlinien an eigene Sicherheits-, Compliance- und Risikoszenarien anpassen. Kontrollierte Untersuchungen Definierte Rollen und Berechtigungen unterstützen eine kontrollierte Bearbeitung sensibler Insider-Risk-Fälle durch zuständige Administratoren und Analysten. Unbeabsichtigte Risiken berücksichtigen Insider Risk Management ist nicht ausschließlich auf absichtlich schädliche Handlungen ausgelegt. Auch unbeabsichtigt riskante Aktivitäten können berücksichtigt werden. Von der Risikoerkennung bis zur Untersuchung Microsoft 365 E5 Insider Risk Management verbindet Risikoerkennung, Priorisierung und Untersuchung in einem durchgängigen Prozess. Unternehmen können zunächst festlegen, welche Szenarien überwacht werden sollen und welche Aktivitäten für die eigene Sicherheits- und Compliance-Strategie besonders relevant sind. Werden entsprechende Signale erkannt, können autorisierte Verantwortliche die Vorgänge bewerten und bei Bedarf genauer untersuchen. Die zugehörigen Funktionen werden innerhalb der Microsoft-Purview-Verwaltungsumgebung bereitgestellt. Richtlinien für unterschiedliche Risikoszenarien Über Insider-Risk-Richtlinien können Unternehmen festlegen, welche Szenarien und Aktivitäten besonders relevant sind. Dadurch lässt sich die Risikoüberwachung stärker an den eigenen organisatorischen Anforderungen ausrichten. Warnungen gezielt bewerten Nicht jede auffällige Aktivität bedeutet automatisch einen Sicherheitsvorfall. Verantwortliche Teams können relevante Signale und Zusammenhänge bewerten, bevor ein Vorgang in einen umfassenderen Untersuchungsprozess überführt wird. Rollen und Berechtigungen für sensible Untersuchungen Insider-Risk-Fälle können sensible Benutzer- und Unternehmensinformationen betreffen. Deshalb ist es wichtig, die Zuständigkeiten innerhalb der Organisation klar zu definieren. Microsoft unterstützt unterschiedliche Rollen für die Administration, Analyse und Untersuchung. Unternehmen können damit festlegen, welche Personen auf bestimmte Insider-Risk-Funktionen und Untersuchungsinformationen zugreifen dürfen. Weiterführende Untersuchungen bei komplexen Fällen Wenn ein Insider-Risk-Fall eine umfassendere Untersuchung erfordert, können entsprechende Vorgänge bei geeigneter zusätzlicher Lizenzierung in weiterführende Microsoft-eDiscovery-Prozesse überführt werden. Dadurch lassen sich interne Risikoanalysen in eine umfassendere Compliance-Strategie einbinden. Passend zur vorhandenen Microsoft-365-Lizenzierung auswählen Microsoft 365 E5 Insider Risk Management ist für bestimmte unterstützte Microsoft-Lizenzierungen vorgesehen. Bei der Auswahl innerhalb unseres Microsoft 365 (NCE) Portfolios sollte deshalb geprüft werden, welche Basislizenz für die vorgesehenen Benutzer bereits vorhanden ist und welche erweiterten Insider-Risk-Funktionen tatsächlich benötigt werden. Gezielte Erweiterung für Insider Risk Management Microsoft 365 E5 Insider Risk Management ist eine spezialisierte Lizenzierung für Unternehmen, die erweiterte Funktionen zur Erkennung, Bewertung und Untersuchung interner Risiken benötigen. Das Produkt ist nicht mit einer vollständigen Micr...68,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Microsoft 365 E5 Insider Risk Management - NPO (NCE)Microsoft 365 E5 Insider Risk Management - NPO (NCE) - NPO/EDU Interne Risiken in Non-Profit- und Bildungseinrichtungen gezielter erkennen Microsoft 365 E5 Insider Risk Management unterstützt berechtigte Non-Profit-Organisationen und Bildungseinrichtungen dabei, potenziell riskante Aktivitäten innerhalb ihrer Microsoft-365-Umgebung zu erkennen, strukturiert zu untersuchen und geeignete Maßnahmen einzuleiten. Die Lösung basiert auf Microsoft Purview und ergänzt bestehende Sicherheits- und Compliance-Prozesse um spezialisierte Funktionen für Insider-Risiken. Insider RiskNPO / EDU kann interne Risiken erkennen, priorisieren und untersuchen. Was bietet Microsoft 365 E5 Insider Risk Management? Interne Risiken entstehen nicht ausschließlich durch absichtliches Fehlverhalten. Auch versehentliche Datenfreigaben, ungewöhnliche Aktivitäten oder Verstöße gegen interne Richtlinien können sensible Informationen gefährden. Microsoft Purview Insider Risk Management hilft dabei, entsprechende Risikosignale zu korrelieren und für autorisierte Sicherheits- und Compliance-Verantwortliche sichtbar zu machen. Die Lösung eignet sich damit besonders für Organisationen, die personenbezogene, vertrauliche oder anderweitig schützenswerte Informationen verarbeiten und interne Risikoszenarien nicht ausschließlich mit klassischen externen Sicherheitsmaßnahmen abdecken können. Funktionen Interne Risikoszenarien strukturiert bewerten Riskante Aktivitäten erkennen Insider-Risk-Richtlinien helfen dabei, auffällige oder potenziell riskante Benutzeraktivitäten zu identifizieren und anhand definierter Szenarien zu bewerten. Risiken priorisieren Relevante Risikosignale können zentral zusammengeführt werden, damit Compliance- und Security-Teams ihre Aufmerksamkeit auf besonders wichtige Vorgänge konzentrieren können. Fälle untersuchen Auffällige Aktivitäten lassen sich in Untersuchungsfällen zusammenführen und durch berechtigte Analysten und Untersuchende strukturiert bewerten. Richtlinien anpassen Organisationen können Richtlinien an eigene Sicherheits-, Compliance- und Risikoszenarien anpassen und dadurch unterschiedliche interne Gefährdungen gezielter abbilden. Datenschutz berücksichtigen Insider Risk Management enthält Funktionen, mit denen Organisationen interne Untersuchungsprozesse unter Berücksichtigung definierter Rollen und Datenschutzanforderungen gestalten können. Unbeabsichtigte Risiken erfassen Neben absichtlich schädlichen Handlungen können auch unbeabsichtigte Aktivitäten berücksichtigt werden, die zu Datenverlusten oder Richtlinienverstößen führen können. Microsoft Purview für Insider Risk Management Microsoft Purview verbindet Funktionen für Datensicherheit, Compliance und Risikomanagement. Insider Risk Management nutzt diese Plattform, um Risikosignale aus verschiedenen Microsoft-365-Diensten zu korrelieren und in einem zentralen Untersuchungsprozess bereitzustellen. Dadurch können Organisationen interne Risiken stärker mit vorhandenen Compliance-, Datenschutz- und Governance-Prozessen verzahnen. Insider Risk Management für NPO- und Bildungseinrichtungen Non-Profit-Organisationen und Bildungseinrichtungen arbeiten häufig mit personenbezogenen Daten, vertraulichen Unterlagen, Forschungsinformationen, Fördermitteldaten oder internen Verwaltungsinformationen. Dadurch können interne Risikoszenarien eine ebenso wichtige Rolle spielen wie externe Sicherheitsbedrohungen. Die NPO/EDU-Ausführung ändert dabei nicht den grundlegenden Zweck von Insider Risk Management. Entscheidend ist vielmehr, dass die Organisation die jeweils geltenden Microsoft-Berechtigungs- und Lizenzvoraussetzungen für das entsprechende Angebot erfüllt. Risiken in Bildungseinrichtungen Schulen, Hochschulen und andere Bildungseinrichtungen können Insider Risk Management einsetzen, um Szenarien wie Datenlecks, Richtlinienverstöße oder andere riskante Aktivitäten innerhalb ihrer Microsoft-365-Umgebung besser zu erkennen und zu untersuchen. Risiken in Non-Profit-Organisationen Non-Profit-Organisationen können interne Risikokontrollen nutzen, um sensible Spender-, Mitarbeiter-, Projekt- oder Organisationsdaten besser in bestehende Compliance- und Sicherheitsprozesse einzubinden. Rollen und Berechtigungen für kontrollierte Untersuchungen Interne Untersuchungen können besonders sensible Informationen betreffen. Microsoft sieht deshalb unterschiedliche Rollen für Administratoren, Analysten, Untersuchende und Betrachter vor. So können Organisationen festlegen, wer Richtlinien verwaltet, Risikosignale bewertet oder detaillierte Untersuchungen durchführt. Eine saubere Rollenverteilung unterstützt dabei, Insider-Risk-Prozesse nachvollziehbar und kontrolliert aufzubauen. Insider-Risk-Fälle weiter untersuchen Erfordert ein Fall eine weiterführende Untersuchung, können relevante Insider-Risk-Fälle bei entsprechender Lizenzierung an Microsoft Purview eDiscovery (Premium) eskaliert werden. Damit lässt sich die Risikoanalyse in umfassendere Compliance- und Untersuchungsproze...31,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
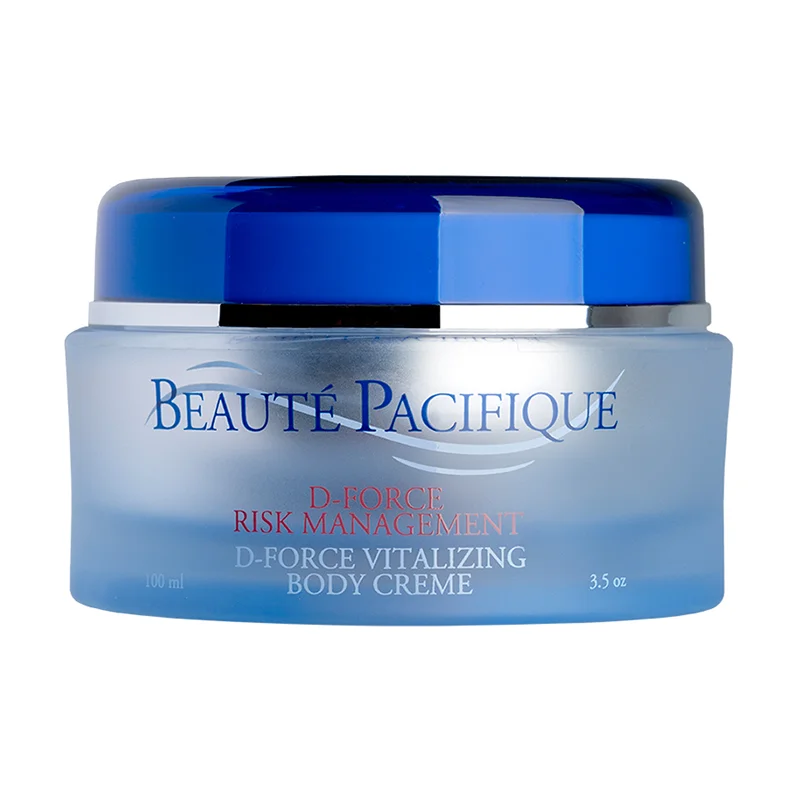
Beaute Pacifique D-Force Risk Management, Body Cream, 100ml B0800101D-Force Risk Management, Body CreamD-Force Risk Management Body Cream von Beaute Pacifique ist eine reichhaltige Bodycreme mit Vitamin D. Sie versorgt die Haut mit extra viel Vitamin D, enthält drei verschiedene Arten von Vitamin A, die sowohl altersbedingte Hautschäden als auch Sonnenschäden reparieren.Das D-Force Risk Management ist eine Anti-Aging Pflege für den ganzen Körper, besonders dort, wo eine effektiv vorbeu¬gende Wirkung vor altersbedingten Veränderungen und Sonnenschäden gewünscht ist und die Haut nicht genügend Sonnenlicht erhält, um eine natürliche Bildung von Vitamin D im gewünschtem Umfang zu gewährleisten. Dieses Vitamin wird nur in der Haut gebildet und die neuesten Forschungsergebnisse legen nahe, dass ein Mangel an Vitamin D in der Haut sehr ernsthafte Gesundheitsprobleme mit sich führen kann. Jetzt ist es möglich, der Haut auf ganz natürliche Weise Vitamin D zuzuführen.Hauttyp: Für jeden Hauttyp geeignet.Ihre Vorteile im Überblick: versorgt die Haut mit extra viel Vitamin D repariert altersbedingte Haut- und Sonnenschäden parfümfrei Anwendung: Morgens und abends nach Bedarf und Anweisung auftragen. Die Pflege wird sehr dünn und in geringer Menge aufgetragen und einmassiert. Bei besonders trockenen Stellen kann zusätzlich die Bodylotion für trockene Haut verwendet werden.48,99 €*Versand: 3,90 €Sichere Weiterleitung zum Anbieter

-
Ist Serrano Schinken gepökelt?
Ja, Serrano-Schinken wird normalerweise gepökelt, um ihn zu konservieren und seinen Geschmack zu verbessern. Der Schinken wird in Salz eingelegt, um Feuchtigkeit zu entziehen und die Haltbarkeit zu verlängern. Nach dem Pökelprozess wird der Schinken für eine bestimmte Zeit luftgetrocknet, um seinen charakteristischen Geschmack und seine Textur zu entwickeln. Der Pökelprozess ist entscheidend für die Qualität und den Geschmack des Serrano-Schinkens. **
-
Ist gekochter Schinken gepökelt?
Ja, gekochter Schinken wird in der Regel vor dem Kochen gepökelt. Das Pökeln ist ein Prozess, bei dem das Fleisch in einer Salzlösung eingelegt wird, um es zu konservieren und den Geschmack zu verbessern. Durch das Pökeln nimmt der Schinken auch Feuchtigkeit auf, was dazu führt, dass er saftiger und zarter wird. Nach dem Pökeln wird der Schinken gekocht, um ihn zu garen und ihm seinen charakteristischen Geschmack zu verleihen. Daher kann man sagen, dass gekochter Schinken in der Regel gepökelt ist. **
-
Ist Kassler geräuchert oder gepökelt?
Kassler ist sowohl geräuchert als auch gepökelt. Beim Kassler handelt es sich um eine spezielle Art von Schweinefleisch, das zunächst gepökelt wird, um es haltbar zu machen und ihm Geschmack zu verleihen. Anschließend wird das Fleisch geräuchert, um ihm sein charakteristisches Aroma zu verleihen. Durch diesen Prozess erhält das Kassler seinen typischen salzigen und rauchigen Geschmack. In vielen Rezepten wird Kassler als Zutat verwendet, da es eine besondere Note in Gerichten wie Eintöpfen, Aufläufen oder als Beilage zu Sauerkraut verleiht. **
-
Wie wird gepökelt und gesalzen?
Beim Pökeln wird Fleisch oder Fisch mit einer Mischung aus Salz, Zucker und Gewürzen eingerieben oder eingelegt. Durch den hohen Salzgehalt wird dem Lebensmittel Wasser entzogen, was die Haltbarkeit verlängert und den Geschmack intensiviert. Beim Salzen wird das Lebensmittel direkt mit Salz bestreut oder in eine Salzlake eingelegt, um es haltbar zu machen und den Geschmack zu verbessern. **
Wie wird rohe Entenbrust gepökelt und geräuchert?
Um rohe Entenbrust zu pökeln und zu räuchern, wird sie zunächst mit einer Mischung aus Salz, Zucker und Gewürzen eingerieben. Anschließend wird die Entenbrust in einer luftdichten Verpackung für mehrere Stunden oder Tage im Kühlschrank gelagert, um zu pökeln. Danach wird die Entenbrust geräuchert, entweder heiß oder kalt, je nach gewünschtem Geschmack und Textur. **
Was ist eine All Risk Versicherung?
Was ist eine All Risk Versicherung? **
Top-Angebote
Produkte zum Begriff Gepökelt:
-
TANNENGLÜCK Schäufele im Kochbeutel gepökelt & geräuchert Inhalt 1.000gZart gepökeltes Schäufele mit Geling-Garantie Mit dem köstlichen Schäufele im Kochbeutel aus der SCHWARZWALDMANUFAKTUR TANNENGLÜCK holst du dir den traditionellen, badischen Festtagsbraten direkt nach Hause! Was erhalte ich? Schäufele im Kochbeutel, 1.000 g Auf einen Blick Schäufele: traditioneller, magerer Festtagsbraten aus der Schweineschulter knochenloses Fleisch, zart gepökelt und geräuchert im Sud gegart und im aromadichten Thermobeutel verpackt Goldmedaillengewinner des Internationalen Qualitätswettbewerb des Deutschen Fleischer-Verbandes e.V. (DFV) kalt genießbar oder im Beutel ca. 30 Minuten im heißen Wasser erwärmen (sieden, nicht kochen) Beilagenempfehlung: Kartoffelpüree und Sauerkraut oder Kartoffelsalat Zubereitung: im Wasserbad (im Beutel) für ca. 40 Min. bei 80 Grad C erwärmen. Produkt aus dem Beutel nehmen, aufschneiden und servieren. ungekühlt transportierbar, nach dem Transport die Ware im Kühlschrank gekühlt lagern Haltbarkeit: 80 Tage Bitte beachten Dieser Artikel ist nicht an einen Paketshop, eine Packstation oder ins Ausland lieferbar. Gut zu wissen Die Produktverpackung und zugehörige Dokumente enthalten möglicherweise Angaben, die über die auf unserer Internetseite/telefonisch gemachten Angaben hinausgehen und/oder sich von ihnen unterscheiden. Bitte lies daher vor Gebrauch der Ware stets sorgfältig die Etiketten, Warnhinweise und Anleitungen, die mitgeliefert werden.21,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
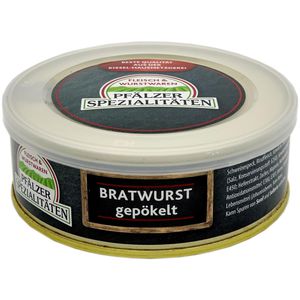
Pfälzer-Spezialitäten Wurstkonserve Bratwurst gepökelt, Schweinefleisch, 200 gKombination aus 84% Schweinefleisch und feinen Gewürzen Schmeckt kalt auf frischem Brot oder Brötchen Dose mit Ring-Pull-Verschluss und Deckel Merkmale: Fleisch: Schwein Sorte: Bratwurst Verpackung: Kleinpackung Lebensmittelinformationen: Inhalt: 200g, Zutaten: 84% Schweinefleisch, Trinkwasser, Speisesalz, Schweinespeck, Rindfleisch, Gewürze, Dextrose, Nitritpökelsalz (Salz, Konservierungsstoff: E250), Gewürzextrakt, Stabilisator: E450 Hefeextrakt, Zucker, Majoran, Maltodextrin, Antioxidationsmittel: E300, E301 Aroma, färbendes Lebensmittel (Johannisbeere, Rote Bete). Kann enthalten: SELLERIE, SENF Aufbewahrungshinweise: Bei Zimmertemperatur lagern. Lebensmittelunternehmer, in dessen Namen das Produkt vermarktet wird: Pfälzer Spezialitäten, In den Waldstücken 9, 76829 Landau/Pfalz5,04 €*Versand: 4,15 €Sichere Weiterleitung zum Anbieter
-
Microsoft M365 F5 Insider Risk Management (NCE)Microsoft M365 F5 Insider Risk Management (NCE) – Erkennung und Untersuchung interner Risiken Microsoft M365 F5 Insider Risk Management (NCE) bietet Unternehmen erweiterte Funktionen zur Erkennung, Untersuchung und Bewertung potenziell riskanter Aktivitäten innerhalb der Organisation. Die Lösung ist Teil der Microsoft-Purview-Umgebung und hilft dabei, Risiken wie unbeabsichtigte Datenweitergabe, Datendiebstahl oder andere verdächtige Aktivitäten von Benutzern frühzeitig zu erkennen. Microsoft Purview Insider Risk Management kombiniert verschiedene Signale aus Microsoft 365 und weiteren unterstützten Quellen. Auf Grundlage definierter Richtlinien können potenziell riskante Aktivitäten erkannt, bewertet und für eine weitere Untersuchung als Warnungen beziehungsweise Fälle aufbereitet werden. Dabei setzt Microsoft auf Datenschutzmechanismen wie standardmäßige Pseudonymisierung sowie rollenbasierte Zugriffssteuerung. Risiken erkennen Korrelieren Sie verschiedene Signale, um potenziell riskante Benutzeraktivitäten zu erkennen und für eine weitere Bewertung bereitzustellen. Risikobewertung Bewerten Sie erkannte Aktivitäten anhand konfigurierter Richtlinien, Indikatoren und Schwellenwerte und konzentrieren Sie Untersuchungen auf relevante Risiken. Untersuchung Untersuchen Sie Warnungen und potenziell riskante Benutzeraktivitäten und leiten Sie bei Bedarf weitere Maßnahmen ein. Die wichtigsten Funktionen von Insider Risk Management Richtlinien für Insider-Risiken Erstellen Sie Richtlinien, die festlegen, welche Benutzer beziehungsweise Benutzergruppen überwacht werden und welche Risikindikatoren für Warnungen berücksichtigt werden. Risikindikatoren Konfigurieren Sie Indikatoren für Aktivitäten, die auf potenzielle interne Risiken hinweisen können. Die verfügbaren Indikatoren hängen von der jeweiligen Richtlinienvorlage und den konfigurierten Voraussetzungen ab. Risikowarnungen Identifizieren und priorisieren Sie Warnungen, die durch konfigurierte Richtlinien und erkannte Risikosignale erzeugt werden. Untersuchungsfälle Erstellen und verwalten Sie Untersuchungen zu potenziell riskanten Aktivitäten und stellen Sie relevante Informationen für die weitere Bewertung zusammen. Analytics Führen Sie Analysen durch, um potenzielle Bereiche mit erhöhtem Insider-Risiko in Ihrer Organisation zu identifizieren, bevor entsprechende Richtlinien eingerichtet werden. Datenschutz und Pseudonymisierung Nutzen Sie Datenschutzmechanismen wie die standardmäßige Pseudonymisierung von Benutzern sowie rollenbasierte Zugriffssteuerungen und Audit-Protokolle. Unterstützte Szenarien Datenverlust Erkennen Sie Aktivitäten, die auf eine potenzielle Weitergabe oder Exfiltration von Unternehmensdaten hinweisen können. Datendiebstahl durch ausscheidende Benutzer Nutzen Sie entsprechende Richtlinien, um potenzielle Datenrisiken im Zusammenhang mit ausscheidenden Benutzern zu untersuchen. Riskante Benutzeraktivitäten Korrelieren Sie unterschiedliche Aktivitäten und Signale, um ungewöhnliche oder potenziell schädliche Verhaltensmuster zu erkennen. Richtlinien und Indikatoren flexibel konfigurieren Die Richtlinien bestimmen, welche Benutzer im jeweiligen Anwendungsbereich liegen und welche Risikindikatoren für Warnungen verwendet werden. Microsoft stellt verschiedene Richtlinienvorlagen bereit, die je nach Szenario unterschiedliche Auslöser und Voraussetzungen besitzen. Schwellenwerte und weitere Einstellungen können innerhalb der Richtlinien angepasst werden. Bereich Beschreibung Policy Templates Vordefinierte Vorlagen unterstützen verschiedene Insider-Risk-Szenarien und definieren die dafür benötigten Trigger und Indikatoren. Trigger Bestimmte Ereignisse bestimmen, wann ein Benutzer innerhalb einer Richtlinie aktiv bewertet wird. Risk Score Erkannte Aktivitäten werden im Kontext der konfigurierten Richtlinien bewertet, um relevante Risiken für die Untersuchung hervorzuheben. Custom Indicators Zusätzliche benutzerdefinierte Indikatoren können für unterstützte Szenarien definiert werden.46,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Microsoft 365 E5 Insider Risk Management (NCE)Microsoft 365 E5 Insider Risk Management (NCE) Interne Risiken erkennen, bewerten und gezielt untersuchen Microsoft 365 E5 Insider Risk Management (NCE) unterstützt Unternehmen dabei, potenziell riskante Aktivitäten innerhalb ihrer Microsoft-365-Umgebung frühzeitig zu erkennen, relevante Vorgänge zu priorisieren und strukturiert zu untersuchen. Die Lösung richtet sich insbesondere an Organisationen mit erhöhten Anforderungen an Datensicherheit, Compliance und die Kontrolle interner Risiken. Insider RiskManagement kann Interne Risiken strukturiert erkennen und untersuchen. Was bietet Microsoft 365 E5 Insider Risk Management? Unternehmensrisiken entstehen nicht ausschließlich durch externe Angriffe. Auch interne Benutzer können durch unbeabsichtigte Handlungen, Richtlinienverstöße oder gezielte Aktivitäten sensible Informationen gefährden. Microsoft 365 E5 Insider Risk Management hilft Unternehmen dabei, entsprechende Risikosignale innerhalb definierter Szenarien zu erkennen und für autorisierte Sicherheits- und Compliance-Verantwortliche bereitzustellen. Auffällige Aktivitäten können bewertet, priorisiert und bei Bedarf in einen strukturierten Untersuchungsprozess überführt werden. Funktionen Interne Risikoszenarien strukturiert analysieren Riskante Aktivitäten erkennen Richtlinien unterstützen dabei, auffällige oder potenziell riskante Benutzeraktivitäten innerhalb festgelegter Risikoszenarien zu identifizieren. Risiken priorisieren Relevante Signale und Aktivitäten lassen sich zentral bewerten, damit verantwortliche Teams ihre Aufmerksamkeit auf besonders wichtige Vorgänge konzentrieren können. Fälle untersuchen Auffällige Vorgänge können strukturiert untersucht und in Fällen zusammengeführt werden, um Zusammenhänge und relevante Aktivitäten besser nachvollziehen zu können. Richtlinien individuell ausrichten Unternehmen können Insider-Risk-Richtlinien an eigene Sicherheits-, Compliance- und Risikoszenarien anpassen. Kontrollierte Untersuchungen Definierte Rollen und Berechtigungen unterstützen eine kontrollierte Bearbeitung sensibler Insider-Risk-Fälle durch zuständige Administratoren und Analysten. Unbeabsichtigte Risiken berücksichtigen Insider Risk Management ist nicht ausschließlich auf absichtlich schädliche Handlungen ausgelegt. Auch unbeabsichtigt riskante Aktivitäten können berücksichtigt werden. Von der Risikoerkennung bis zur Untersuchung Microsoft 365 E5 Insider Risk Management verbindet Risikoerkennung, Priorisierung und Untersuchung in einem durchgängigen Prozess. Unternehmen können zunächst festlegen, welche Szenarien überwacht werden sollen und welche Aktivitäten für die eigene Sicherheits- und Compliance-Strategie besonders relevant sind. Werden entsprechende Signale erkannt, können autorisierte Verantwortliche die Vorgänge bewerten und bei Bedarf genauer untersuchen. Die zugehörigen Funktionen werden innerhalb der Microsoft-Purview-Verwaltungsumgebung bereitgestellt. Richtlinien für unterschiedliche Risikoszenarien Über Insider-Risk-Richtlinien können Unternehmen festlegen, welche Szenarien und Aktivitäten besonders relevant sind. Dadurch lässt sich die Risikoüberwachung stärker an den eigenen organisatorischen Anforderungen ausrichten. Warnungen gezielt bewerten Nicht jede auffällige Aktivität bedeutet automatisch einen Sicherheitsvorfall. Verantwortliche Teams können relevante Signale und Zusammenhänge bewerten, bevor ein Vorgang in einen umfassenderen Untersuchungsprozess überführt wird. Rollen und Berechtigungen für sensible Untersuchungen Insider-Risk-Fälle können sensible Benutzer- und Unternehmensinformationen betreffen. Deshalb ist es wichtig, die Zuständigkeiten innerhalb der Organisation klar zu definieren. Microsoft unterstützt unterschiedliche Rollen für die Administration, Analyse und Untersuchung. Unternehmen können damit festlegen, welche Personen auf bestimmte Insider-Risk-Funktionen und Untersuchungsinformationen zugreifen dürfen. Weiterführende Untersuchungen bei komplexen Fällen Wenn ein Insider-Risk-Fall eine umfassendere Untersuchung erfordert, können entsprechende Vorgänge bei geeigneter zusätzlicher Lizenzierung in weiterführende Microsoft-eDiscovery-Prozesse überführt werden. Dadurch lassen sich interne Risikoanalysen in eine umfassendere Compliance-Strategie einbinden. Passend zur vorhandenen Microsoft-365-Lizenzierung auswählen Microsoft 365 E5 Insider Risk Management ist für bestimmte unterstützte Microsoft-Lizenzierungen vorgesehen. Bei der Auswahl innerhalb unseres Microsoft 365 (NCE) Portfolios sollte deshalb geprüft werden, welche Basislizenz für die vorgesehenen Benutzer bereits vorhanden ist und welche erweiterten Insider-Risk-Funktionen tatsächlich benötigt werden. Gezielte Erweiterung für Insider Risk Management Microsoft 365 E5 Insider Risk Management ist eine spezialisierte Lizenzierung für Unternehmen, die erweiterte Funktionen zur Erkennung, Bewertung und Untersuchung interner Risiken benötigen. Das Produkt ist nicht mit einer vollständigen Micr...68,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ist Fleischwurst gepökelt?
Ja, Fleischwurst wird normalerweise mit Pökelsalz behandelt, um sie haltbar zu machen und ihr eine charakteristische rosa Farbe zu verleihen. Pökelsalz enthält Natriumnitrit, das dazu beiträgt, das Wachstum von Bakterien zu hemmen und die Wurst vor Verderb zu schützen. Durch den Pökelprozess erhält die Fleischwurst auch ihren typischen Geschmack und ihre Konsistenz. Es ist wichtig zu beachten, dass der übermäßige Verzehr von gepökelten Lebensmitteln mit Natriumnitrit gesundheitsschädlich sein kann. **
-
Ist Kochschinken gepökelt?
Ja, Kochschinken wird in der Regel gepökelt, um ihm Geschmack und Haltbarkeit zu verleihen. Beim Pökeln wird das Fleisch in eine Salzlake eingelegt, die oft auch Gewürze und andere Zutaten enthält. Durch diesen Prozess wird das Fleisch haltbar gemacht und erhält seinen charakteristischen Geschmack. Nach dem Pökeln wird der Schinken oft noch geräuchert oder gekocht, bevor er verzehrt wird. Ist Kochschinken gepökelt? **
-
Ist Serrano Schinken gepökelt?
Ja, Serrano-Schinken wird normalerweise gepökelt, um ihn zu konservieren und seinen Geschmack zu verbessern. Der Schinken wird in Salz eingelegt, um Feuchtigkeit zu entziehen und die Haltbarkeit zu verlängern. Nach dem Pökelprozess wird der Schinken für eine bestimmte Zeit luftgetrocknet, um seinen charakteristischen Geschmack und seine Textur zu entwickeln. Der Pökelprozess ist entscheidend für die Qualität und den Geschmack des Serrano-Schinkens. **
-
Ist gekochter Schinken gepökelt?
Ja, gekochter Schinken wird in der Regel vor dem Kochen gepökelt. Das Pökeln ist ein Prozess, bei dem das Fleisch in einer Salzlösung eingelegt wird, um es zu konservieren und den Geschmack zu verbessern. Durch das Pökeln nimmt der Schinken auch Feuchtigkeit auf, was dazu führt, dass er saftiger und zarter wird. Nach dem Pökeln wird der Schinken gekocht, um ihn zu garen und ihm seinen charakteristischen Geschmack zu verleihen. Daher kann man sagen, dass gekochter Schinken in der Regel gepökelt ist. **
Ähnliche Suchbegriffe für Gepökelt
-
Microsoft 365 E5 Insider Risk Management - NPO (NCE)Microsoft 365 E5 Insider Risk Management - NPO (NCE) - NPO/EDU Interne Risiken in Non-Profit- und Bildungseinrichtungen gezielter erkennen Microsoft 365 E5 Insider Risk Management unterstützt berechtigte Non-Profit-Organisationen und Bildungseinrichtungen dabei, potenziell riskante Aktivitäten innerhalb ihrer Microsoft-365-Umgebung zu erkennen, strukturiert zu untersuchen und geeignete Maßnahmen einzuleiten. Die Lösung basiert auf Microsoft Purview und ergänzt bestehende Sicherheits- und Compliance-Prozesse um spezialisierte Funktionen für Insider-Risiken. Insider RiskNPO / EDU kann interne Risiken erkennen, priorisieren und untersuchen. Was bietet Microsoft 365 E5 Insider Risk Management? Interne Risiken entstehen nicht ausschließlich durch absichtliches Fehlverhalten. Auch versehentliche Datenfreigaben, ungewöhnliche Aktivitäten oder Verstöße gegen interne Richtlinien können sensible Informationen gefährden. Microsoft Purview Insider Risk Management hilft dabei, entsprechende Risikosignale zu korrelieren und für autorisierte Sicherheits- und Compliance-Verantwortliche sichtbar zu machen. Die Lösung eignet sich damit besonders für Organisationen, die personenbezogene, vertrauliche oder anderweitig schützenswerte Informationen verarbeiten und interne Risikoszenarien nicht ausschließlich mit klassischen externen Sicherheitsmaßnahmen abdecken können. Funktionen Interne Risikoszenarien strukturiert bewerten Riskante Aktivitäten erkennen Insider-Risk-Richtlinien helfen dabei, auffällige oder potenziell riskante Benutzeraktivitäten zu identifizieren und anhand definierter Szenarien zu bewerten. Risiken priorisieren Relevante Risikosignale können zentral zusammengeführt werden, damit Compliance- und Security-Teams ihre Aufmerksamkeit auf besonders wichtige Vorgänge konzentrieren können. Fälle untersuchen Auffällige Aktivitäten lassen sich in Untersuchungsfällen zusammenführen und durch berechtigte Analysten und Untersuchende strukturiert bewerten. Richtlinien anpassen Organisationen können Richtlinien an eigene Sicherheits-, Compliance- und Risikoszenarien anpassen und dadurch unterschiedliche interne Gefährdungen gezielter abbilden. Datenschutz berücksichtigen Insider Risk Management enthält Funktionen, mit denen Organisationen interne Untersuchungsprozesse unter Berücksichtigung definierter Rollen und Datenschutzanforderungen gestalten können. Unbeabsichtigte Risiken erfassen Neben absichtlich schädlichen Handlungen können auch unbeabsichtigte Aktivitäten berücksichtigt werden, die zu Datenverlusten oder Richtlinienverstößen führen können. Microsoft Purview für Insider Risk Management Microsoft Purview verbindet Funktionen für Datensicherheit, Compliance und Risikomanagement. Insider Risk Management nutzt diese Plattform, um Risikosignale aus verschiedenen Microsoft-365-Diensten zu korrelieren und in einem zentralen Untersuchungsprozess bereitzustellen. Dadurch können Organisationen interne Risiken stärker mit vorhandenen Compliance-, Datenschutz- und Governance-Prozessen verzahnen. Insider Risk Management für NPO- und Bildungseinrichtungen Non-Profit-Organisationen und Bildungseinrichtungen arbeiten häufig mit personenbezogenen Daten, vertraulichen Unterlagen, Forschungsinformationen, Fördermitteldaten oder internen Verwaltungsinformationen. Dadurch können interne Risikoszenarien eine ebenso wichtige Rolle spielen wie externe Sicherheitsbedrohungen. Die NPO/EDU-Ausführung ändert dabei nicht den grundlegenden Zweck von Insider Risk Management. Entscheidend ist vielmehr, dass die Organisation die jeweils geltenden Microsoft-Berechtigungs- und Lizenzvoraussetzungen für das entsprechende Angebot erfüllt. Risiken in Bildungseinrichtungen Schulen, Hochschulen und andere Bildungseinrichtungen können Insider Risk Management einsetzen, um Szenarien wie Datenlecks, Richtlinienverstöße oder andere riskante Aktivitäten innerhalb ihrer Microsoft-365-Umgebung besser zu erkennen und zu untersuchen. Risiken in Non-Profit-Organisationen Non-Profit-Organisationen können interne Risikokontrollen nutzen, um sensible Spender-, Mitarbeiter-, Projekt- oder Organisationsdaten besser in bestehende Compliance- und Sicherheitsprozesse einzubinden. Rollen und Berechtigungen für kontrollierte Untersuchungen Interne Untersuchungen können besonders sensible Informationen betreffen. Microsoft sieht deshalb unterschiedliche Rollen für Administratoren, Analysten, Untersuchende und Betrachter vor. So können Organisationen festlegen, wer Richtlinien verwaltet, Risikosignale bewertet oder detaillierte Untersuchungen durchführt. Eine saubere Rollenverteilung unterstützt dabei, Insider-Risk-Prozesse nachvollziehbar und kontrolliert aufzubauen. Insider-Risk-Fälle weiter untersuchen Erfordert ein Fall eine weiterführende Untersuchung, können relevante Insider-Risk-Fälle bei entsprechender Lizenzierung an Microsoft Purview eDiscovery (Premium) eskaliert werden. Damit lässt sich die Risikoanalyse in umfassendere Compliance- und Untersuchungsproze...31,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Beaute Pacifique D-Force Risk Management, Body Cream, 100ml B0800101D-Force Risk Management, Body CreamD-Force Risk Management Body Cream von Beaute Pacifique ist eine reichhaltige Bodycreme mit Vitamin D. Sie versorgt die Haut mit extra viel Vitamin D, enthält drei verschiedene Arten von Vitamin A, die sowohl altersbedingte Hautschäden als auch Sonnenschäden reparieren.Das D-Force Risk Management ist eine Anti-Aging Pflege für den ganzen Körper, besonders dort, wo eine effektiv vorbeu¬gende Wirkung vor altersbedingten Veränderungen und Sonnenschäden gewünscht ist und die Haut nicht genügend Sonnenlicht erhält, um eine natürliche Bildung von Vitamin D im gewünschtem Umfang zu gewährleisten. Dieses Vitamin wird nur in der Haut gebildet und die neuesten Forschungsergebnisse legen nahe, dass ein Mangel an Vitamin D in der Haut sehr ernsthafte Gesundheitsprobleme mit sich führen kann. Jetzt ist es möglich, der Haut auf ganz natürliche Weise Vitamin D zuzuführen.Hauttyp: Für jeden Hauttyp geeignet.Ihre Vorteile im Überblick: versorgt die Haut mit extra viel Vitamin D repariert altersbedingte Haut- und Sonnenschäden parfümfrei Anwendung: Morgens und abends nach Bedarf und Anweisung auftragen. Die Pflege wird sehr dünn und in geringer Menge aufgetragen und einmassiert. Bei besonders trockenen Stellen kann zusätzlich die Bodylotion für trockene Haut verwendet werden.48,99 €*Versand: 3,90 €Sichere Weiterleitung zum Anbieter
-
Corporate ComplianceCorporate Compliance , Handbuch der Haftungsvermeidung im Unternehmen , Tagfahrleuchten > Beleuchtung , Auflage: 4., überarbeitete und erweiterte Auflage, Erscheinungsjahr: 20240827, Produktform: Leinen, Titel der Reihe: Compliance für die Praxis##, Redaktion: Moosmayer, Klaus~Lösler, Thomas~Hauschka, Christoph E., Edition: NED, Auflage: 24004, Auflage/Ausgabe: 4., überarbeitete und erweiterte Auflage, Seitenzahl/Blattzahl: 2133, Abbildungen: mit Abbildungen, Keyword: Informationsmanangement; Risikomanagement; Unternehmensethik; Unternehmensführung; Unternehmensorganisation; Unternehmensrisiken, Fachschema: Haftungsrecht~Unternehmensrecht~Handelsrecht~Wettbewerbsrecht - Wettbewerbssache, Warengruppe: HC/Handels- und Wirtschaftsrecht, Arbeitsrecht, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Blätteranzahl: 2133 Blätter, Länge: 250, Breite: 177, Höhe: 70, Gewicht: 2261, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft,249,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Compliance Management im UnternehmenCompliance Management im Unternehmen , Grundlagen, Erfolgsfaktoren und praktische Umsetzung , Tagfahrleuchten > Beleuchtung , Auflage: 3., aktualisierte und wesentlich erweiterte Auflage 2025, Erscheinungsjahr: 20241115, Produktform: Leinen, Titel der Reihe: Recht Wirtschaft Steuern - Handbuch##, Redaktion: Schulz, Martin R., Auflage: 24003, Auflage/Ausgabe: 3., aktualisierte und wesentlich erweiterte Auflage 2025, Seitenzahl/Blattzahl: 1200, Keyword: Arbeits- und Steuerrecht; CSR; Compliance-Organisation; Compliance-Risiken; Compliance-Strategie; Corporate Social Responsibility; Daniel Benkert; Datenschutzrecht; Exportkontrolle; Finanzierungsrecht; IT-Recht; Kartellrecht; M&A-Transaktionen; Rechtsrisiken; Whistleblowing; Armin Fladung; Benjamin Ullrich; Benjamin von Bodungen; Buch Recht; Bücher für Juristen; CSRD; Carsten Beisheim; Charlotte Salathé; Christian Rau; Christian Scherer; Christopher Stehr; Code of Conduct; Compliance; Compliance Buch; Compliance-Management; DAC7-Umsetzungsgesetzes; Daniela Seeliger; Data Act / Verordnung (EU) 2023/2854; Deutsche Gesetze Buch; Deutscher Fachverlag GmbH; Dietmar Böhlke, Fachschema: Compliance~Deliktrecht~Mergers and Acquisitions~Schaden - Schadensrecht~Schadensersatz~Schmerzensgeld~Strafrecht~Wirtschaftsstrafrecht, Fachkategorie: Compliance~Vergehen im Unternehmens- und Wirtschaftsstrafrecht~Strafrecht, allgemein~Unerlaubte Handlungen, Deliktrecht, Schmerzensgeld, Schadensersatz, Warengruppe: HC/Handels- und Wirtschaftsrecht, Arbeitsrecht, Fachkategorie: Mergers and Acquisitions, M & A, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Fachm. Recht u.Wirtschaft, Verlag: Fachm. Recht u.Wirtschaft, Verlag: Fachmedien Recht und Wirtschaft, Produktverfügbarkeit: 02, Länge: 218, Breite: 151, Höhe: 67, Gewicht: 1753, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft,179,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ist Kassler geräuchert oder gepökelt?
Kassler ist sowohl geräuchert als auch gepökelt. Beim Kassler handelt es sich um eine spezielle Art von Schweinefleisch, das zunächst gepökelt wird, um es haltbar zu machen und ihm Geschmack zu verleihen. Anschließend wird das Fleisch geräuchert, um ihm sein charakteristisches Aroma zu verleihen. Durch diesen Prozess erhält das Kassler seinen typischen salzigen und rauchigen Geschmack. In vielen Rezepten wird Kassler als Zutat verwendet, da es eine besondere Note in Gerichten wie Eintöpfen, Aufläufen oder als Beilage zu Sauerkraut verleiht. **
-
Wie wird gepökelt und gesalzen?
Beim Pökeln wird Fleisch oder Fisch mit einer Mischung aus Salz, Zucker und Gewürzen eingerieben oder eingelegt. Durch den hohen Salzgehalt wird dem Lebensmittel Wasser entzogen, was die Haltbarkeit verlängert und den Geschmack intensiviert. Beim Salzen wird das Lebensmittel direkt mit Salz bestreut oder in eine Salzlake eingelegt, um es haltbar zu machen und den Geschmack zu verbessern. **
-
Wie wird rohe Entenbrust gepökelt und geräuchert?
Um rohe Entenbrust zu pökeln und zu räuchern, wird sie zunächst mit einer Mischung aus Salz, Zucker und Gewürzen eingerieben. Anschließend wird die Entenbrust in einer luftdichten Verpackung für mehrere Stunden oder Tage im Kühlschrank gelagert, um zu pökeln. Danach wird die Entenbrust geräuchert, entweder heiß oder kalt, je nach gewünschtem Geschmack und Textur. **
-
Was ist eine All Risk Versicherung?
Was ist eine All Risk Versicherung? **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.