Domain corporate-risk-management.de kaufen?
Wir ziehen mit dem Projekt
corporate-risk-management.de um.
Sind Sie am Kauf der Domain
corporate-risk-management.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain corporate-risk-management.de kaufen?
Ist ein Motorrad ein Kraftrad?
Ja, ein Motorrad ist ein Kraftrad. Ein Kraftrad ist ein Fahrzeug, das durch einen Motor angetrieben wird und zwei oder drei Räder hat. Motorräder gehören zu dieser Kategorie, da sie einen Motor haben, der sie antreibt und in der Regel zwei Räder besitzen. Im Gegensatz dazu haben Autos vier Räder und werden daher nicht als Krafträder eingestuft. Somit kann man sagen, dass ein Motorrad definitiv als Kraftrad betrachtet werden kann. **
Ist ein Roller ein Kraftrad?
Ist ein Roller ein Kraftrad? Diese Frage kann unterschiedlich beantwortet werden, da es davon abhängt, wie man den Begriff "Kraftrad" definiert. Ein Kraftrad ist im Allgemeinen ein motorisiertes Zweirad, das von einem Motor angetrieben wird. In diesem Sinne kann ein Roller als Kraftrad betrachtet werden, da er ebenfalls von einem Motor angetrieben wird. Allerdings gibt es auch spezifischere Definitionen von Krafträdern, die nur bestimmte Arten von motorisierten Zweirädern einschließen. Letztendlich hängt es also davon ab, welche Definition von Krafträdern man verwendet, um zu entscheiden, ob ein Roller als solches betrachtet werden kann. **
Ähnliche Suchbegriffe für Kraftrad
Top-Angebote
Produkte zum Begriff Kraftrad:
-
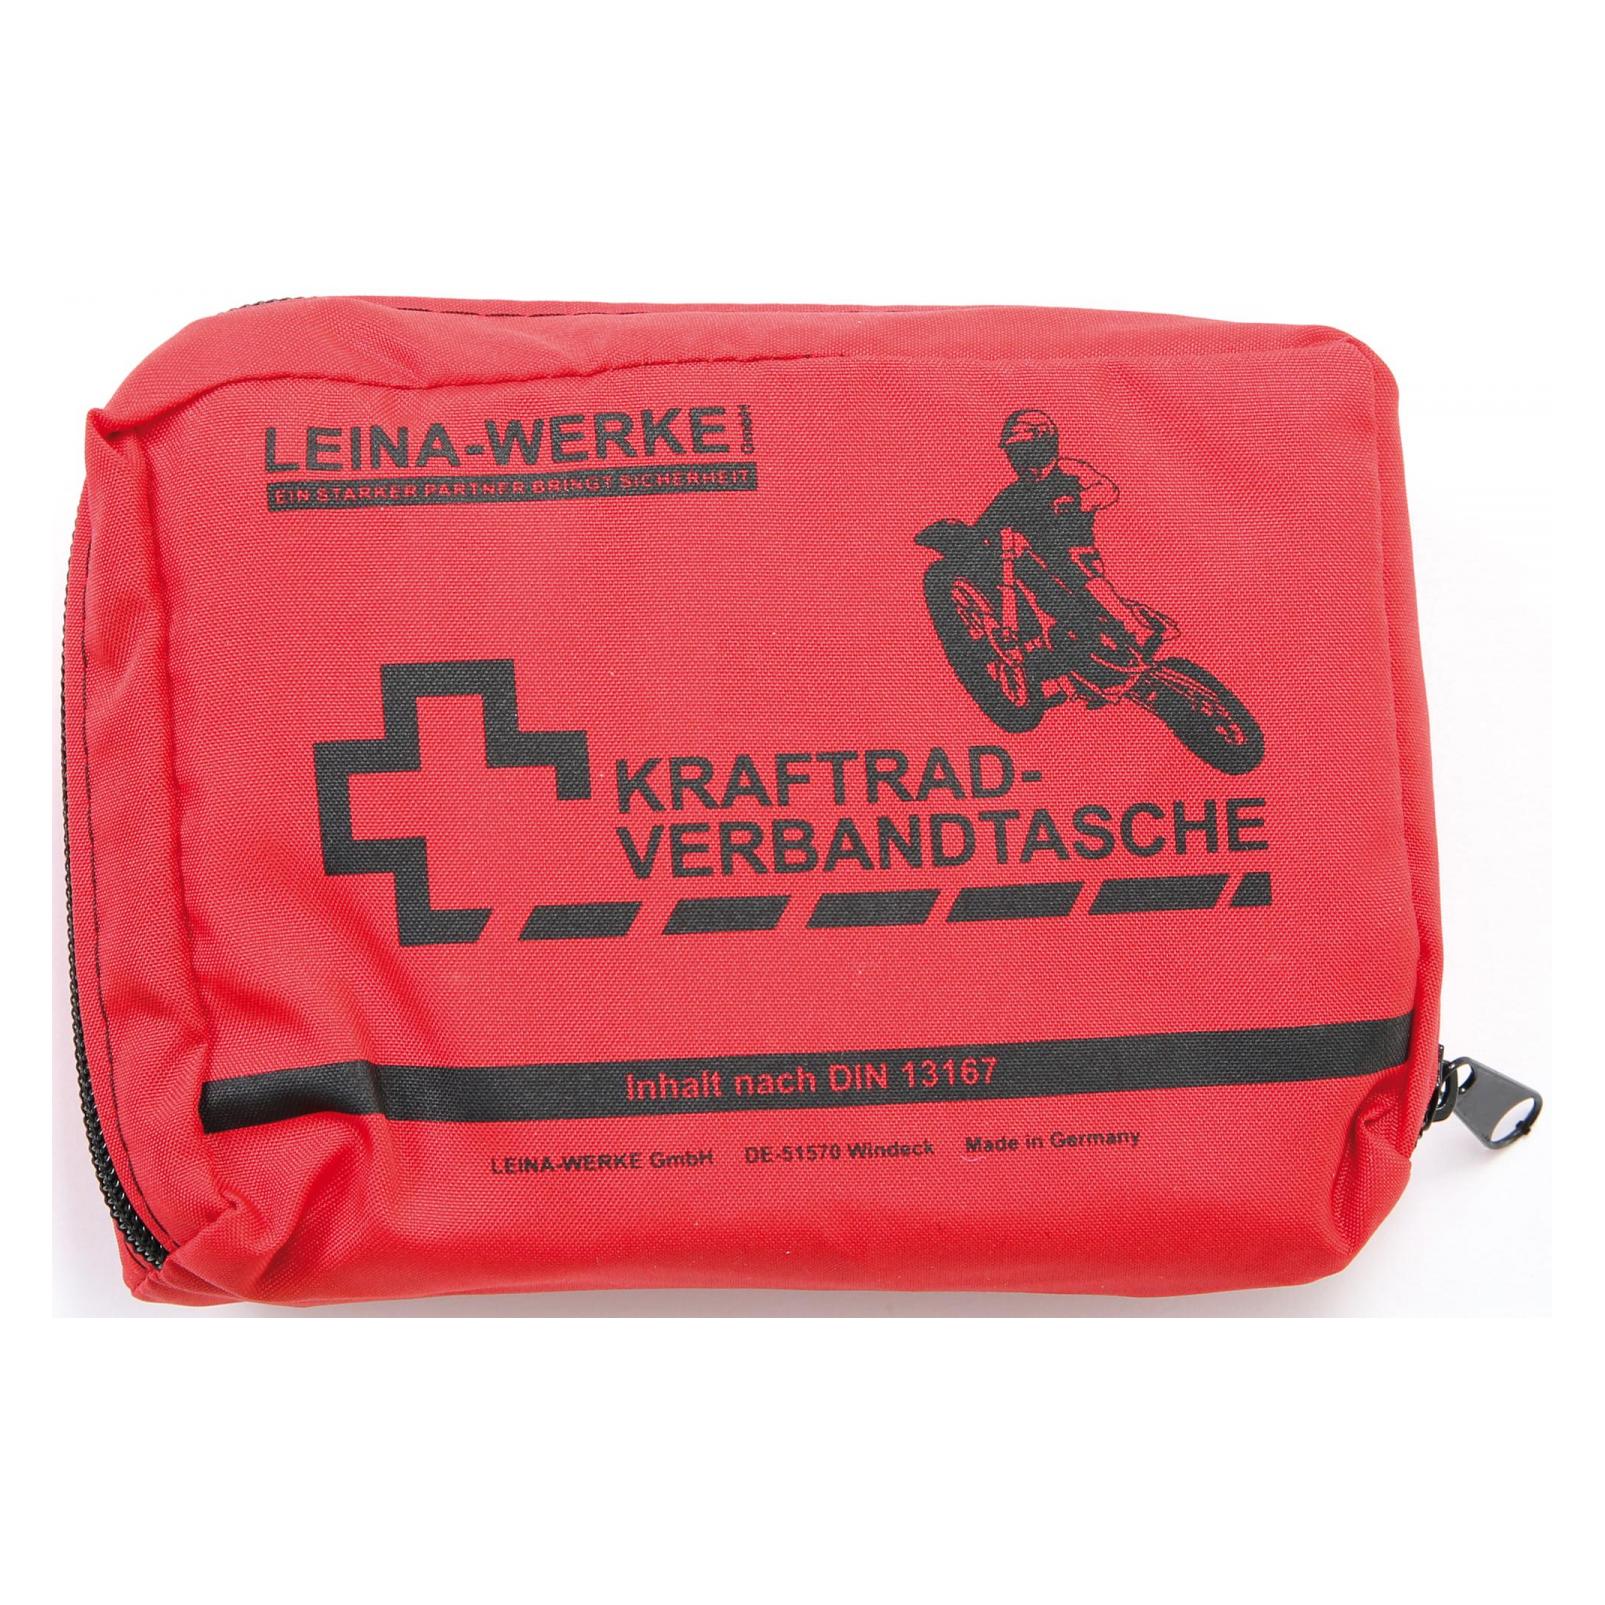
Leina-Werke Erste-Hilfe-Tasche Kraftrad Typ II, nach DIN 13167 gefüllt, orange, für MotorradMit DIN 13167 Füllung für den Einsatz am Motorrad - nach aktueller Norm Besonders kompakte Form - braucht kaum noch Platz Maße: (BxHxT) ca. 15 x 10 x 5 cm Aus wasserabweisendem Nylon mit Reißverschluss Bis zu 5 Jahre Haltbarkeit aller sterilen DIN Verbandstoffe Made in Germany Merkmale: geeignet für: Motorrad Ausführung: gefüllt Füllung: DIN 1316710,60 €*Versand: 4,15 €Sichere Weiterleitung zum Anbieter
-
Microsoft M365 F5 Insider Risk Management (NCE)Microsoft M365 F5 Insider Risk Management (NCE) – Erkennung und Untersuchung interner Risiken Microsoft M365 F5 Insider Risk Management (NCE) bietet Unternehmen erweiterte Funktionen zur Erkennung, Untersuchung und Bewertung potenziell riskanter Aktivitäten innerhalb der Organisation. Die Lösung ist Teil der Microsoft-Purview-Umgebung und hilft dabei, Risiken wie unbeabsichtigte Datenweitergabe, Datendiebstahl oder andere verdächtige Aktivitäten von Benutzern frühzeitig zu erkennen. Microsoft Purview Insider Risk Management kombiniert verschiedene Signale aus Microsoft 365 und weiteren unterstützten Quellen. Auf Grundlage definierter Richtlinien können potenziell riskante Aktivitäten erkannt, bewertet und für eine weitere Untersuchung als Warnungen beziehungsweise Fälle aufbereitet werden. Dabei setzt Microsoft auf Datenschutzmechanismen wie standardmäßige Pseudonymisierung sowie rollenbasierte Zugriffssteuerung. Risiken erkennen Korrelieren Sie verschiedene Signale, um potenziell riskante Benutzeraktivitäten zu erkennen und für eine weitere Bewertung bereitzustellen. Risikobewertung Bewerten Sie erkannte Aktivitäten anhand konfigurierter Richtlinien, Indikatoren und Schwellenwerte und konzentrieren Sie Untersuchungen auf relevante Risiken. Untersuchung Untersuchen Sie Warnungen und potenziell riskante Benutzeraktivitäten und leiten Sie bei Bedarf weitere Maßnahmen ein. Die wichtigsten Funktionen von Insider Risk Management Richtlinien für Insider-Risiken Erstellen Sie Richtlinien, die festlegen, welche Benutzer beziehungsweise Benutzergruppen überwacht werden und welche Risikindikatoren für Warnungen berücksichtigt werden. Risikindikatoren Konfigurieren Sie Indikatoren für Aktivitäten, die auf potenzielle interne Risiken hinweisen können. Die verfügbaren Indikatoren hängen von der jeweiligen Richtlinienvorlage und den konfigurierten Voraussetzungen ab. Risikowarnungen Identifizieren und priorisieren Sie Warnungen, die durch konfigurierte Richtlinien und erkannte Risikosignale erzeugt werden. Untersuchungsfälle Erstellen und verwalten Sie Untersuchungen zu potenziell riskanten Aktivitäten und stellen Sie relevante Informationen für die weitere Bewertung zusammen. Analytics Führen Sie Analysen durch, um potenzielle Bereiche mit erhöhtem Insider-Risiko in Ihrer Organisation zu identifizieren, bevor entsprechende Richtlinien eingerichtet werden. Datenschutz und Pseudonymisierung Nutzen Sie Datenschutzmechanismen wie die standardmäßige Pseudonymisierung von Benutzern sowie rollenbasierte Zugriffssteuerungen und Audit-Protokolle. Unterstützte Szenarien Datenverlust Erkennen Sie Aktivitäten, die auf eine potenzielle Weitergabe oder Exfiltration von Unternehmensdaten hinweisen können. Datendiebstahl durch ausscheidende Benutzer Nutzen Sie entsprechende Richtlinien, um potenzielle Datenrisiken im Zusammenhang mit ausscheidenden Benutzern zu untersuchen. Riskante Benutzeraktivitäten Korrelieren Sie unterschiedliche Aktivitäten und Signale, um ungewöhnliche oder potenziell schädliche Verhaltensmuster zu erkennen. Richtlinien und Indikatoren flexibel konfigurieren Die Richtlinien bestimmen, welche Benutzer im jeweiligen Anwendungsbereich liegen und welche Risikindikatoren für Warnungen verwendet werden. Microsoft stellt verschiedene Richtlinienvorlagen bereit, die je nach Szenario unterschiedliche Auslöser und Voraussetzungen besitzen. Schwellenwerte und weitere Einstellungen können innerhalb der Richtlinien angepasst werden. Bereich Beschreibung Policy Templates Vordefinierte Vorlagen unterstützen verschiedene Insider-Risk-Szenarien und definieren die dafür benötigten Trigger und Indikatoren. Trigger Bestimmte Ereignisse bestimmen, wann ein Benutzer innerhalb einer Richtlinie aktiv bewertet wird. Risk Score Erkannte Aktivitäten werden im Kontext der konfigurierten Richtlinien bewertet, um relevante Risiken für die Untersuchung hervorzuheben. Custom Indicators Zusätzliche benutzerdefinierte Indikatoren können für unterstützte Szenarien definiert werden.46,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Microsoft 365 E5 Insider Risk Management (NCE)Microsoft 365 E5 Insider Risk Management (NCE) Interne Risiken erkennen, bewerten und gezielt untersuchen Microsoft 365 E5 Insider Risk Management (NCE) unterstützt Unternehmen dabei, potenziell riskante Aktivitäten innerhalb ihrer Microsoft-365-Umgebung frühzeitig zu erkennen, relevante Vorgänge zu priorisieren und strukturiert zu untersuchen. Die Lösung richtet sich insbesondere an Organisationen mit erhöhten Anforderungen an Datensicherheit, Compliance und die Kontrolle interner Risiken. Insider RiskManagement kann Interne Risiken strukturiert erkennen und untersuchen. Was bietet Microsoft 365 E5 Insider Risk Management? Unternehmensrisiken entstehen nicht ausschließlich durch externe Angriffe. Auch interne Benutzer können durch unbeabsichtigte Handlungen, Richtlinienverstöße oder gezielte Aktivitäten sensible Informationen gefährden. Microsoft 365 E5 Insider Risk Management hilft Unternehmen dabei, entsprechende Risikosignale innerhalb definierter Szenarien zu erkennen und für autorisierte Sicherheits- und Compliance-Verantwortliche bereitzustellen. Auffällige Aktivitäten können bewertet, priorisiert und bei Bedarf in einen strukturierten Untersuchungsprozess überführt werden. Funktionen Interne Risikoszenarien strukturiert analysieren Riskante Aktivitäten erkennen Richtlinien unterstützen dabei, auffällige oder potenziell riskante Benutzeraktivitäten innerhalb festgelegter Risikoszenarien zu identifizieren. Risiken priorisieren Relevante Signale und Aktivitäten lassen sich zentral bewerten, damit verantwortliche Teams ihre Aufmerksamkeit auf besonders wichtige Vorgänge konzentrieren können. Fälle untersuchen Auffällige Vorgänge können strukturiert untersucht und in Fällen zusammengeführt werden, um Zusammenhänge und relevante Aktivitäten besser nachvollziehen zu können. Richtlinien individuell ausrichten Unternehmen können Insider-Risk-Richtlinien an eigene Sicherheits-, Compliance- und Risikoszenarien anpassen. Kontrollierte Untersuchungen Definierte Rollen und Berechtigungen unterstützen eine kontrollierte Bearbeitung sensibler Insider-Risk-Fälle durch zuständige Administratoren und Analysten. Unbeabsichtigte Risiken berücksichtigen Insider Risk Management ist nicht ausschließlich auf absichtlich schädliche Handlungen ausgelegt. Auch unbeabsichtigt riskante Aktivitäten können berücksichtigt werden. Von der Risikoerkennung bis zur Untersuchung Microsoft 365 E5 Insider Risk Management verbindet Risikoerkennung, Priorisierung und Untersuchung in einem durchgängigen Prozess. Unternehmen können zunächst festlegen, welche Szenarien überwacht werden sollen und welche Aktivitäten für die eigene Sicherheits- und Compliance-Strategie besonders relevant sind. Werden entsprechende Signale erkannt, können autorisierte Verantwortliche die Vorgänge bewerten und bei Bedarf genauer untersuchen. Die zugehörigen Funktionen werden innerhalb der Microsoft-Purview-Verwaltungsumgebung bereitgestellt. Richtlinien für unterschiedliche Risikoszenarien Über Insider-Risk-Richtlinien können Unternehmen festlegen, welche Szenarien und Aktivitäten besonders relevant sind. Dadurch lässt sich die Risikoüberwachung stärker an den eigenen organisatorischen Anforderungen ausrichten. Warnungen gezielt bewerten Nicht jede auffällige Aktivität bedeutet automatisch einen Sicherheitsvorfall. Verantwortliche Teams können relevante Signale und Zusammenhänge bewerten, bevor ein Vorgang in einen umfassenderen Untersuchungsprozess überführt wird. Rollen und Berechtigungen für sensible Untersuchungen Insider-Risk-Fälle können sensible Benutzer- und Unternehmensinformationen betreffen. Deshalb ist es wichtig, die Zuständigkeiten innerhalb der Organisation klar zu definieren. Microsoft unterstützt unterschiedliche Rollen für die Administration, Analyse und Untersuchung. Unternehmen können damit festlegen, welche Personen auf bestimmte Insider-Risk-Funktionen und Untersuchungsinformationen zugreifen dürfen. Weiterführende Untersuchungen bei komplexen Fällen Wenn ein Insider-Risk-Fall eine umfassendere Untersuchung erfordert, können entsprechende Vorgänge bei geeigneter zusätzlicher Lizenzierung in weiterführende Microsoft-eDiscovery-Prozesse überführt werden. Dadurch lassen sich interne Risikoanalysen in eine umfassendere Compliance-Strategie einbinden. Passend zur vorhandenen Microsoft-365-Lizenzierung auswählen Microsoft 365 E5 Insider Risk Management ist für bestimmte unterstützte Microsoft-Lizenzierungen vorgesehen. Bei der Auswahl innerhalb unseres Microsoft 365 (NCE) Portfolios sollte deshalb geprüft werden, welche Basislizenz für die vorgesehenen Benutzer bereits vorhanden ist und welche erweiterten Insider-Risk-Funktionen tatsächlich benötigt werden. Gezielte Erweiterung für Insider Risk Management Microsoft 365 E5 Insider Risk Management ist eine spezialisierte Lizenzierung für Unternehmen, die erweiterte Funktionen zur Erkennung, Bewertung und Untersuchung interner Risiken benötigen. Das Produkt ist nicht mit einer vollständigen Micr...68,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Corporate ComplianceCorporate Compliance , Handbuch der Haftungsvermeidung im Unternehmen , Tagfahrleuchten > Beleuchtung , Auflage: 4., überarbeitete und erweiterte Auflage, Erscheinungsjahr: 20240827, Produktform: Leinen, Titel der Reihe: Compliance für die Praxis##, Redaktion: Moosmayer, Klaus~Lösler, Thomas~Hauschka, Christoph E., Edition: NED, Auflage: 24004, Auflage/Ausgabe: 4., überarbeitete und erweiterte Auflage, Seitenzahl/Blattzahl: 2133, Abbildungen: mit Abbildungen, Keyword: Informationsmanangement; Risikomanagement; Unternehmensethik; Unternehmensführung; Unternehmensorganisation; Unternehmensrisiken, Fachschema: Haftungsrecht~Unternehmensrecht~Handelsrecht~Wettbewerbsrecht - Wettbewerbssache, Warengruppe: HC/Handels- und Wirtschaftsrecht, Arbeitsrecht, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Blätteranzahl: 2133 Blätter, Länge: 250, Breite: 177, Höhe: 70, Gewicht: 2261, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft,249,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was bedeutet Kraftrad M LB?
Was bedeutet Kraftrad M LB? Ist es eine spezifische Bezeichnung für ein bestimmtes Modell oder eine Kategorie von Motorrädern? Könnte es sich um eine Abkürzung für eine bestimmte Marke oder eine technische Spezifikation handeln? Es wäre hilfreich, mehr Kontext oder Hintergrundinformationen zu haben, um die Bedeutung von "Kraftrad M LB" genauer zu bestimmen. **
-
Ist ein Mofa ein Kraftrad?
Ein Mofa ist ein motorisiertes Zweirad, das eine maximale Geschwindigkeit von 25 km/h erreichen kann. Es zählt daher zu den Kleinkrafträdern. Ein Kraftrad hingegen ist ein allgemeiner Begriff für motorisierte Zweiräder, zu denen auch Mofas gehören. Somit kann man sagen, dass ein Mofa ein spezieller Typ von Kraftrad ist. Es gibt jedoch auch andere Arten von Krafträdern, wie Motorräder oder Roller, die sich in ihrer Bauweise und Leistung von einem Mofa unterscheiden. Letztendlich hängt die genaue Einordnung eines Fahrzeugs als Kraftrad von verschiedenen Faktoren wie Motorleistung, Höchstgeschwindigkeit und Bauart ab. **
-
Was bedeutet Kraftrad O lB?
"Kraftrad O lB" ist eine Abkürzung, die für "Kraftrad ohne Leistungsbeschränkung" steht. Das bedeutet, dass das Motorrad keine Leistungsbeschrlimitierung hat und somit eine höhere Motorleistung haben kann. Diese Bezeichnung ist relevant für den Führerscheinbesitz und die Fahrerlaubnis, da je nach Leistung des Kraftrads unterschiedliche Führerscheinklassen erforderlich sind. Motorräder mit der Kennzeichnung "Kraftrad O lB" dürfen von Fahrern gefahren werden, die die entsprechende Führerscheinklasse besitzen. Es ist wichtig, die Bedeutung solcher Abkürzungen zu kennen, um sicher und legal im Straßenverkehr unterwegs zu sein. **
-
Ist ein Quad ein Kraftrad?
Ein Quad ist im Allgemeinen kein Kraftrad, da es im Gegensatz zu einem Motorrad vier Räder hat. Krafträder sind Fahrzeuge mit zwei oder drei Rädern, die durch einen Motor angetrieben werden. Quads, auch bekannt als All Terrain Vehicles (ATVs), sind vierrädrige Fahrzeuge, die für den Einsatz im Gelände konzipiert sind. Sie unterscheiden sich in ihrer Bauweise und Handhabung deutlich von herkömmlichen Krafträdern wie Motorrädern oder Rollern. Trotzdem können Quads je nach Gesetzgebung und Definition in einigen Ländern als Krafträder eingestuft werden. **
Was ist eine All Risk Versicherung?
Was ist eine All Risk Versicherung? **
Warum darf ein zweirädriges Kraftrad, das mit am gefahren werden darf, maximal 50ccm haben?
Ein zweirädriges Kraftrad, das mit einem Autoführerschein gefahren werden darf und maximal 50ccm Hubraum hat, fällt in die Kategorie der Kleinkrafträder. Diese Beschränkung dient dazu, die Leistung und Geschwindigkeit dieser Fahrzeuge zu begrenzen, um die Sicherheit der Fahrer zu gewährleisten. Kleinkrafträder sind in der Regel langsamer und leichter zu handhaben als größere Motorräder. **
Top-Angebote
Produkte zum Begriff Kraftrad:
-
Leina-Werke Erste-Hilfe-Tasche Kraftrad Typ II, nach DIN 13167 gefüllt, orange, für MotorradMit DIN 13167 Füllung für den Einsatz am Motorrad - nach aktueller Norm Besonders kompakte Form - braucht kaum noch Platz Maße: (BxHxT) ca. 15 x 10 x 5 cm Aus wasserabweisendem Nylon mit Reißverschluss Bis zu 5 Jahre Haltbarkeit aller sterilen DIN Verbandstoffe Made in Germany Merkmale: geeignet für: Motorrad Ausführung: gefüllt Füllung: DIN 1316710,60 €*Versand: 4,15 €Sichere Weiterleitung zum Anbieter
-
Microsoft M365 F5 Insider Risk Management (NCE)Microsoft M365 F5 Insider Risk Management (NCE) – Erkennung und Untersuchung interner Risiken Microsoft M365 F5 Insider Risk Management (NCE) bietet Unternehmen erweiterte Funktionen zur Erkennung, Untersuchung und Bewertung potenziell riskanter Aktivitäten innerhalb der Organisation. Die Lösung ist Teil der Microsoft-Purview-Umgebung und hilft dabei, Risiken wie unbeabsichtigte Datenweitergabe, Datendiebstahl oder andere verdächtige Aktivitäten von Benutzern frühzeitig zu erkennen. Microsoft Purview Insider Risk Management kombiniert verschiedene Signale aus Microsoft 365 und weiteren unterstützten Quellen. Auf Grundlage definierter Richtlinien können potenziell riskante Aktivitäten erkannt, bewertet und für eine weitere Untersuchung als Warnungen beziehungsweise Fälle aufbereitet werden. Dabei setzt Microsoft auf Datenschutzmechanismen wie standardmäßige Pseudonymisierung sowie rollenbasierte Zugriffssteuerung. Risiken erkennen Korrelieren Sie verschiedene Signale, um potenziell riskante Benutzeraktivitäten zu erkennen und für eine weitere Bewertung bereitzustellen. Risikobewertung Bewerten Sie erkannte Aktivitäten anhand konfigurierter Richtlinien, Indikatoren und Schwellenwerte und konzentrieren Sie Untersuchungen auf relevante Risiken. Untersuchung Untersuchen Sie Warnungen und potenziell riskante Benutzeraktivitäten und leiten Sie bei Bedarf weitere Maßnahmen ein. Die wichtigsten Funktionen von Insider Risk Management Richtlinien für Insider-Risiken Erstellen Sie Richtlinien, die festlegen, welche Benutzer beziehungsweise Benutzergruppen überwacht werden und welche Risikindikatoren für Warnungen berücksichtigt werden. Risikindikatoren Konfigurieren Sie Indikatoren für Aktivitäten, die auf potenzielle interne Risiken hinweisen können. Die verfügbaren Indikatoren hängen von der jeweiligen Richtlinienvorlage und den konfigurierten Voraussetzungen ab. Risikowarnungen Identifizieren und priorisieren Sie Warnungen, die durch konfigurierte Richtlinien und erkannte Risikosignale erzeugt werden. Untersuchungsfälle Erstellen und verwalten Sie Untersuchungen zu potenziell riskanten Aktivitäten und stellen Sie relevante Informationen für die weitere Bewertung zusammen. Analytics Führen Sie Analysen durch, um potenzielle Bereiche mit erhöhtem Insider-Risiko in Ihrer Organisation zu identifizieren, bevor entsprechende Richtlinien eingerichtet werden. Datenschutz und Pseudonymisierung Nutzen Sie Datenschutzmechanismen wie die standardmäßige Pseudonymisierung von Benutzern sowie rollenbasierte Zugriffssteuerungen und Audit-Protokolle. Unterstützte Szenarien Datenverlust Erkennen Sie Aktivitäten, die auf eine potenzielle Weitergabe oder Exfiltration von Unternehmensdaten hinweisen können. Datendiebstahl durch ausscheidende Benutzer Nutzen Sie entsprechende Richtlinien, um potenzielle Datenrisiken im Zusammenhang mit ausscheidenden Benutzern zu untersuchen. Riskante Benutzeraktivitäten Korrelieren Sie unterschiedliche Aktivitäten und Signale, um ungewöhnliche oder potenziell schädliche Verhaltensmuster zu erkennen. Richtlinien und Indikatoren flexibel konfigurieren Die Richtlinien bestimmen, welche Benutzer im jeweiligen Anwendungsbereich liegen und welche Risikindikatoren für Warnungen verwendet werden. Microsoft stellt verschiedene Richtlinienvorlagen bereit, die je nach Szenario unterschiedliche Auslöser und Voraussetzungen besitzen. Schwellenwerte und weitere Einstellungen können innerhalb der Richtlinien angepasst werden. Bereich Beschreibung Policy Templates Vordefinierte Vorlagen unterstützen verschiedene Insider-Risk-Szenarien und definieren die dafür benötigten Trigger und Indikatoren. Trigger Bestimmte Ereignisse bestimmen, wann ein Benutzer innerhalb einer Richtlinie aktiv bewertet wird. Risk Score Erkannte Aktivitäten werden im Kontext der konfigurierten Richtlinien bewertet, um relevante Risiken für die Untersuchung hervorzuheben. Custom Indicators Zusätzliche benutzerdefinierte Indikatoren können für unterstützte Szenarien definiert werden.46,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ist ein Motorrad ein Kraftrad?
Ja, ein Motorrad ist ein Kraftrad. Ein Kraftrad ist ein Fahrzeug, das durch einen Motor angetrieben wird und zwei oder drei Räder hat. Motorräder gehören zu dieser Kategorie, da sie einen Motor haben, der sie antreibt und in der Regel zwei Räder besitzen. Im Gegensatz dazu haben Autos vier Räder und werden daher nicht als Krafträder eingestuft. Somit kann man sagen, dass ein Motorrad definitiv als Kraftrad betrachtet werden kann. **
-
Ist ein Roller ein Kraftrad?
Ist ein Roller ein Kraftrad? Diese Frage kann unterschiedlich beantwortet werden, da es davon abhängt, wie man den Begriff "Kraftrad" definiert. Ein Kraftrad ist im Allgemeinen ein motorisiertes Zweirad, das von einem Motor angetrieben wird. In diesem Sinne kann ein Roller als Kraftrad betrachtet werden, da er ebenfalls von einem Motor angetrieben wird. Allerdings gibt es auch spezifischere Definitionen von Krafträdern, die nur bestimmte Arten von motorisierten Zweirädern einschließen. Letztendlich hängt es also davon ab, welche Definition von Krafträdern man verwendet, um zu entscheiden, ob ein Roller als solches betrachtet werden kann. **
-
Was bedeutet Kraftrad M LB?
Was bedeutet Kraftrad M LB? Ist es eine spezifische Bezeichnung für ein bestimmtes Modell oder eine Kategorie von Motorrädern? Könnte es sich um eine Abkürzung für eine bestimmte Marke oder eine technische Spezifikation handeln? Es wäre hilfreich, mehr Kontext oder Hintergrundinformationen zu haben, um die Bedeutung von "Kraftrad M LB" genauer zu bestimmen. **
-
Ist ein Mofa ein Kraftrad?
Ein Mofa ist ein motorisiertes Zweirad, das eine maximale Geschwindigkeit von 25 km/h erreichen kann. Es zählt daher zu den Kleinkrafträdern. Ein Kraftrad hingegen ist ein allgemeiner Begriff für motorisierte Zweiräder, zu denen auch Mofas gehören. Somit kann man sagen, dass ein Mofa ein spezieller Typ von Kraftrad ist. Es gibt jedoch auch andere Arten von Krafträdern, wie Motorräder oder Roller, die sich in ihrer Bauweise und Leistung von einem Mofa unterscheiden. Letztendlich hängt die genaue Einordnung eines Fahrzeugs als Kraftrad von verschiedenen Faktoren wie Motorleistung, Höchstgeschwindigkeit und Bauart ab. **
Ähnliche Suchbegriffe für Kraftrad
-
Microsoft 365 E5 Insider Risk Management (NCE)Microsoft 365 E5 Insider Risk Management (NCE) Interne Risiken erkennen, bewerten und gezielt untersuchen Microsoft 365 E5 Insider Risk Management (NCE) unterstützt Unternehmen dabei, potenziell riskante Aktivitäten innerhalb ihrer Microsoft-365-Umgebung frühzeitig zu erkennen, relevante Vorgänge zu priorisieren und strukturiert zu untersuchen. Die Lösung richtet sich insbesondere an Organisationen mit erhöhten Anforderungen an Datensicherheit, Compliance und die Kontrolle interner Risiken. Insider RiskManagement kann Interne Risiken strukturiert erkennen und untersuchen. Was bietet Microsoft 365 E5 Insider Risk Management? Unternehmensrisiken entstehen nicht ausschließlich durch externe Angriffe. Auch interne Benutzer können durch unbeabsichtigte Handlungen, Richtlinienverstöße oder gezielte Aktivitäten sensible Informationen gefährden. Microsoft 365 E5 Insider Risk Management hilft Unternehmen dabei, entsprechende Risikosignale innerhalb definierter Szenarien zu erkennen und für autorisierte Sicherheits- und Compliance-Verantwortliche bereitzustellen. Auffällige Aktivitäten können bewertet, priorisiert und bei Bedarf in einen strukturierten Untersuchungsprozess überführt werden. Funktionen Interne Risikoszenarien strukturiert analysieren Riskante Aktivitäten erkennen Richtlinien unterstützen dabei, auffällige oder potenziell riskante Benutzeraktivitäten innerhalb festgelegter Risikoszenarien zu identifizieren. Risiken priorisieren Relevante Signale und Aktivitäten lassen sich zentral bewerten, damit verantwortliche Teams ihre Aufmerksamkeit auf besonders wichtige Vorgänge konzentrieren können. Fälle untersuchen Auffällige Vorgänge können strukturiert untersucht und in Fällen zusammengeführt werden, um Zusammenhänge und relevante Aktivitäten besser nachvollziehen zu können. Richtlinien individuell ausrichten Unternehmen können Insider-Risk-Richtlinien an eigene Sicherheits-, Compliance- und Risikoszenarien anpassen. Kontrollierte Untersuchungen Definierte Rollen und Berechtigungen unterstützen eine kontrollierte Bearbeitung sensibler Insider-Risk-Fälle durch zuständige Administratoren und Analysten. Unbeabsichtigte Risiken berücksichtigen Insider Risk Management ist nicht ausschließlich auf absichtlich schädliche Handlungen ausgelegt. Auch unbeabsichtigt riskante Aktivitäten können berücksichtigt werden. Von der Risikoerkennung bis zur Untersuchung Microsoft 365 E5 Insider Risk Management verbindet Risikoerkennung, Priorisierung und Untersuchung in einem durchgängigen Prozess. Unternehmen können zunächst festlegen, welche Szenarien überwacht werden sollen und welche Aktivitäten für die eigene Sicherheits- und Compliance-Strategie besonders relevant sind. Werden entsprechende Signale erkannt, können autorisierte Verantwortliche die Vorgänge bewerten und bei Bedarf genauer untersuchen. Die zugehörigen Funktionen werden innerhalb der Microsoft-Purview-Verwaltungsumgebung bereitgestellt. Richtlinien für unterschiedliche Risikoszenarien Über Insider-Risk-Richtlinien können Unternehmen festlegen, welche Szenarien und Aktivitäten besonders relevant sind. Dadurch lässt sich die Risikoüberwachung stärker an den eigenen organisatorischen Anforderungen ausrichten. Warnungen gezielt bewerten Nicht jede auffällige Aktivität bedeutet automatisch einen Sicherheitsvorfall. Verantwortliche Teams können relevante Signale und Zusammenhänge bewerten, bevor ein Vorgang in einen umfassenderen Untersuchungsprozess überführt wird. Rollen und Berechtigungen für sensible Untersuchungen Insider-Risk-Fälle können sensible Benutzer- und Unternehmensinformationen betreffen. Deshalb ist es wichtig, die Zuständigkeiten innerhalb der Organisation klar zu definieren. Microsoft unterstützt unterschiedliche Rollen für die Administration, Analyse und Untersuchung. Unternehmen können damit festlegen, welche Personen auf bestimmte Insider-Risk-Funktionen und Untersuchungsinformationen zugreifen dürfen. Weiterführende Untersuchungen bei komplexen Fällen Wenn ein Insider-Risk-Fall eine umfassendere Untersuchung erfordert, können entsprechende Vorgänge bei geeigneter zusätzlicher Lizenzierung in weiterführende Microsoft-eDiscovery-Prozesse überführt werden. Dadurch lassen sich interne Risikoanalysen in eine umfassendere Compliance-Strategie einbinden. Passend zur vorhandenen Microsoft-365-Lizenzierung auswählen Microsoft 365 E5 Insider Risk Management ist für bestimmte unterstützte Microsoft-Lizenzierungen vorgesehen. Bei der Auswahl innerhalb unseres Microsoft 365 (NCE) Portfolios sollte deshalb geprüft werden, welche Basislizenz für die vorgesehenen Benutzer bereits vorhanden ist und welche erweiterten Insider-Risk-Funktionen tatsächlich benötigt werden. Gezielte Erweiterung für Insider Risk Management Microsoft 365 E5 Insider Risk Management ist eine spezialisierte Lizenzierung für Unternehmen, die erweiterte Funktionen zur Erkennung, Bewertung und Untersuchung interner Risiken benötigen. Das Produkt ist nicht mit einer vollständigen Micr...68,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Corporate ComplianceCorporate Compliance , Handbuch der Haftungsvermeidung im Unternehmen , Tagfahrleuchten > Beleuchtung , Auflage: 4., überarbeitete und erweiterte Auflage, Erscheinungsjahr: 20240827, Produktform: Leinen, Titel der Reihe: Compliance für die Praxis##, Redaktion: Moosmayer, Klaus~Lösler, Thomas~Hauschka, Christoph E., Edition: NED, Auflage: 24004, Auflage/Ausgabe: 4., überarbeitete und erweiterte Auflage, Seitenzahl/Blattzahl: 2133, Abbildungen: mit Abbildungen, Keyword: Informationsmanangement; Risikomanagement; Unternehmensethik; Unternehmensführung; Unternehmensorganisation; Unternehmensrisiken, Fachschema: Haftungsrecht~Unternehmensrecht~Handelsrecht~Wettbewerbsrecht - Wettbewerbssache, Warengruppe: HC/Handels- und Wirtschaftsrecht, Arbeitsrecht, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Blätteranzahl: 2133 Blätter, Länge: 250, Breite: 177, Höhe: 70, Gewicht: 2261, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft,249,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Compliance Management im UnternehmenCompliance Management im Unternehmen , Grundlagen, Erfolgsfaktoren und praktische Umsetzung , Tagfahrleuchten > Beleuchtung , Auflage: 3., aktualisierte und wesentlich erweiterte Auflage 2025, Erscheinungsjahr: 20241115, Produktform: Leinen, Titel der Reihe: Recht Wirtschaft Steuern - Handbuch##, Redaktion: Schulz, Martin R., Auflage: 24003, Auflage/Ausgabe: 3., aktualisierte und wesentlich erweiterte Auflage 2025, Seitenzahl/Blattzahl: 1200, Keyword: Arbeits- und Steuerrecht; CSR; Compliance-Organisation; Compliance-Risiken; Compliance-Strategie; Corporate Social Responsibility; Daniel Benkert; Datenschutzrecht; Exportkontrolle; Finanzierungsrecht; IT-Recht; Kartellrecht; M&A-Transaktionen; Rechtsrisiken; Whistleblowing; Armin Fladung; Benjamin Ullrich; Benjamin von Bodungen; Buch Recht; Bücher für Juristen; CSRD; Carsten Beisheim; Charlotte Salathé; Christian Rau; Christian Scherer; Christopher Stehr; Code of Conduct; Compliance; Compliance Buch; Compliance-Management; DAC7-Umsetzungsgesetzes; Daniela Seeliger; Data Act / Verordnung (EU) 2023/2854; Deutsche Gesetze Buch; Deutscher Fachverlag GmbH; Dietmar Böhlke, Fachschema: Compliance~Deliktrecht~Mergers and Acquisitions~Schaden - Schadensrecht~Schadensersatz~Schmerzensgeld~Strafrecht~Wirtschaftsstrafrecht, Fachkategorie: Compliance~Vergehen im Unternehmens- und Wirtschaftsstrafrecht~Strafrecht, allgemein~Unerlaubte Handlungen, Deliktrecht, Schmerzensgeld, Schadensersatz, Warengruppe: HC/Handels- und Wirtschaftsrecht, Arbeitsrecht, Fachkategorie: Mergers and Acquisitions, M & A, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Fachm. Recht u.Wirtschaft, Verlag: Fachm. Recht u.Wirtschaft, Verlag: Fachmedien Recht und Wirtschaft, Produktverfügbarkeit: 02, Länge: 218, Breite: 151, Höhe: 67, Gewicht: 1753, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft,179,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
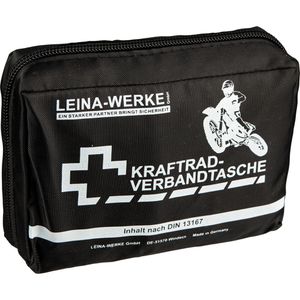
Leina-Werke Erste-Hilfe-Tasche Kraftrad Typ II, nach DIN 13167 gefüllt, schwarz, für MotorradMit DIN 13167 Füllung für den Einsatz am Motorrad - nach aktueller Norm Besonders kompakte Form - braucht kaum noch Platz Maße: (BxHxT) ca. 15 x 10 x 5 cm Aus wasserabweisendem Nylon mit Reißverschluss Bis zu 5 Jahre Haltbarkeit aller sterilen DIN Verbandstoffe Made in Germany Merkmale: geeignet für: Motorrad Ausführung: gefüllt Füllung: DIN 131675,93 €*Versand: 4,15 €Sichere Weiterleitung zum Anbieter
-
Was bedeutet Kraftrad O lB?
"Kraftrad O lB" ist eine Abkürzung, die für "Kraftrad ohne Leistungsbeschränkung" steht. Das bedeutet, dass das Motorrad keine Leistungsbeschrlimitierung hat und somit eine höhere Motorleistung haben kann. Diese Bezeichnung ist relevant für den Führerscheinbesitz und die Fahrerlaubnis, da je nach Leistung des Kraftrads unterschiedliche Führerscheinklassen erforderlich sind. Motorräder mit der Kennzeichnung "Kraftrad O lB" dürfen von Fahrern gefahren werden, die die entsprechende Führerscheinklasse besitzen. Es ist wichtig, die Bedeutung solcher Abkürzungen zu kennen, um sicher und legal im Straßenverkehr unterwegs zu sein. **
-
Ist ein Quad ein Kraftrad?
Ein Quad ist im Allgemeinen kein Kraftrad, da es im Gegensatz zu einem Motorrad vier Räder hat. Krafträder sind Fahrzeuge mit zwei oder drei Rädern, die durch einen Motor angetrieben werden. Quads, auch bekannt als All Terrain Vehicles (ATVs), sind vierrädrige Fahrzeuge, die für den Einsatz im Gelände konzipiert sind. Sie unterscheiden sich in ihrer Bauweise und Handhabung deutlich von herkömmlichen Krafträdern wie Motorrädern oder Rollern. Trotzdem können Quads je nach Gesetzgebung und Definition in einigen Ländern als Krafträder eingestuft werden. **
-
Was ist eine All Risk Versicherung?
Was ist eine All Risk Versicherung? **
-
Warum darf ein zweirädriges Kraftrad, das mit am gefahren werden darf, maximal 50ccm haben?
Ein zweirädriges Kraftrad, das mit einem Autoführerschein gefahren werden darf und maximal 50ccm Hubraum hat, fällt in die Kategorie der Kleinkrafträder. Diese Beschränkung dient dazu, die Leistung und Geschwindigkeit dieser Fahrzeuge zu begrenzen, um die Sicherheit der Fahrer zu gewährleisten. Kleinkrafträder sind in der Regel langsamer und leichter zu handhaben als größere Motorräder. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.