Domain corporate-risk-management.de kaufen?
Wir ziehen mit dem Projekt
corporate-risk-management.de um.
Sind Sie am Kauf der Domain
corporate-risk-management.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain corporate-risk-management.de kaufen?
Woher kommen die Menüs?
Die Menüs werden in der Regel von Köchen oder Küchenchefs erstellt. Sie basieren auf deren kulinarischen Vorlieben, Fachkenntnissen und Kreativität. Oft werden auch saisonale Zutaten und aktuelle Trends berücksichtigt, um abwechslungsreiche und ansprechende Gerichte anzubieten. **
Was ist eine All Risk Versicherung?
Was ist eine All Risk Versicherung? **
Ähnliche Suchbegriffe für Menüs
Top-Angebote
Produkte zum Begriff Menüs:
-
Microsoft M365 F5 Insider Risk Management (NCE)Microsoft M365 F5 Insider Risk Management (NCE) – Erkennung und Untersuchung interner Risiken Microsoft M365 F5 Insider Risk Management (NCE) bietet Unternehmen erweiterte Funktionen zur Erkennung, Untersuchung und Bewertung potenziell riskanter Aktivitäten innerhalb der Organisation. Die Lösung ist Teil der Microsoft-Purview-Umgebung und hilft dabei, Risiken wie unbeabsichtigte Datenweitergabe, Datendiebstahl oder andere verdächtige Aktivitäten von Benutzern frühzeitig zu erkennen. Microsoft Purview Insider Risk Management kombiniert verschiedene Signale aus Microsoft 365 und weiteren unterstützten Quellen. Auf Grundlage definierter Richtlinien können potenziell riskante Aktivitäten erkannt, bewertet und für eine weitere Untersuchung als Warnungen beziehungsweise Fälle aufbereitet werden. Dabei setzt Microsoft auf Datenschutzmechanismen wie standardmäßige Pseudonymisierung sowie rollenbasierte Zugriffssteuerung. Risiken erkennen Korrelieren Sie verschiedene Signale, um potenziell riskante Benutzeraktivitäten zu erkennen und für eine weitere Bewertung bereitzustellen. Risikobewertung Bewerten Sie erkannte Aktivitäten anhand konfigurierter Richtlinien, Indikatoren und Schwellenwerte und konzentrieren Sie Untersuchungen auf relevante Risiken. Untersuchung Untersuchen Sie Warnungen und potenziell riskante Benutzeraktivitäten und leiten Sie bei Bedarf weitere Maßnahmen ein. Die wichtigsten Funktionen von Insider Risk Management Richtlinien für Insider-Risiken Erstellen Sie Richtlinien, die festlegen, welche Benutzer beziehungsweise Benutzergruppen überwacht werden und welche Risikindikatoren für Warnungen berücksichtigt werden. Risikindikatoren Konfigurieren Sie Indikatoren für Aktivitäten, die auf potenzielle interne Risiken hinweisen können. Die verfügbaren Indikatoren hängen von der jeweiligen Richtlinienvorlage und den konfigurierten Voraussetzungen ab. Risikowarnungen Identifizieren und priorisieren Sie Warnungen, die durch konfigurierte Richtlinien und erkannte Risikosignale erzeugt werden. Untersuchungsfälle Erstellen und verwalten Sie Untersuchungen zu potenziell riskanten Aktivitäten und stellen Sie relevante Informationen für die weitere Bewertung zusammen. Analytics Führen Sie Analysen durch, um potenzielle Bereiche mit erhöhtem Insider-Risiko in Ihrer Organisation zu identifizieren, bevor entsprechende Richtlinien eingerichtet werden. Datenschutz und Pseudonymisierung Nutzen Sie Datenschutzmechanismen wie die standardmäßige Pseudonymisierung von Benutzern sowie rollenbasierte Zugriffssteuerungen und Audit-Protokolle. Unterstützte Szenarien Datenverlust Erkennen Sie Aktivitäten, die auf eine potenzielle Weitergabe oder Exfiltration von Unternehmensdaten hinweisen können. Datendiebstahl durch ausscheidende Benutzer Nutzen Sie entsprechende Richtlinien, um potenzielle Datenrisiken im Zusammenhang mit ausscheidenden Benutzern zu untersuchen. Riskante Benutzeraktivitäten Korrelieren Sie unterschiedliche Aktivitäten und Signale, um ungewöhnliche oder potenziell schädliche Verhaltensmuster zu erkennen. Richtlinien und Indikatoren flexibel konfigurieren Die Richtlinien bestimmen, welche Benutzer im jeweiligen Anwendungsbereich liegen und welche Risikindikatoren für Warnungen verwendet werden. Microsoft stellt verschiedene Richtlinienvorlagen bereit, die je nach Szenario unterschiedliche Auslöser und Voraussetzungen besitzen. Schwellenwerte und weitere Einstellungen können innerhalb der Richtlinien angepasst werden. Bereich Beschreibung Policy Templates Vordefinierte Vorlagen unterstützen verschiedene Insider-Risk-Szenarien und definieren die dafür benötigten Trigger und Indikatoren. Trigger Bestimmte Ereignisse bestimmen, wann ein Benutzer innerhalb einer Richtlinie aktiv bewertet wird. Risk Score Erkannte Aktivitäten werden im Kontext der konfigurierten Richtlinien bewertet, um relevante Risiken für die Untersuchung hervorzuheben. Custom Indicators Zusätzliche benutzerdefinierte Indikatoren können für unterstützte Szenarien definiert werden.46,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Microsoft 365 E5 Insider Risk Management (NCE)Microsoft 365 E5 Insider Risk Management (NCE) Interne Risiken erkennen, bewerten und gezielt untersuchen Microsoft 365 E5 Insider Risk Management (NCE) unterstützt Unternehmen dabei, potenziell riskante Aktivitäten innerhalb ihrer Microsoft-365-Umgebung frühzeitig zu erkennen, relevante Vorgänge zu priorisieren und strukturiert zu untersuchen. Die Lösung richtet sich insbesondere an Organisationen mit erhöhten Anforderungen an Datensicherheit, Compliance und die Kontrolle interner Risiken. Insider RiskManagement kann Interne Risiken strukturiert erkennen und untersuchen. Was bietet Microsoft 365 E5 Insider Risk Management? Unternehmensrisiken entstehen nicht ausschließlich durch externe Angriffe. Auch interne Benutzer können durch unbeabsichtigte Handlungen, Richtlinienverstöße oder gezielte Aktivitäten sensible Informationen gefährden. Microsoft 365 E5 Insider Risk Management hilft Unternehmen dabei, entsprechende Risikosignale innerhalb definierter Szenarien zu erkennen und für autorisierte Sicherheits- und Compliance-Verantwortliche bereitzustellen. Auffällige Aktivitäten können bewertet, priorisiert und bei Bedarf in einen strukturierten Untersuchungsprozess überführt werden. Funktionen Interne Risikoszenarien strukturiert analysieren Riskante Aktivitäten erkennen Richtlinien unterstützen dabei, auffällige oder potenziell riskante Benutzeraktivitäten innerhalb festgelegter Risikoszenarien zu identifizieren. Risiken priorisieren Relevante Signale und Aktivitäten lassen sich zentral bewerten, damit verantwortliche Teams ihre Aufmerksamkeit auf besonders wichtige Vorgänge konzentrieren können. Fälle untersuchen Auffällige Vorgänge können strukturiert untersucht und in Fällen zusammengeführt werden, um Zusammenhänge und relevante Aktivitäten besser nachvollziehen zu können. Richtlinien individuell ausrichten Unternehmen können Insider-Risk-Richtlinien an eigene Sicherheits-, Compliance- und Risikoszenarien anpassen. Kontrollierte Untersuchungen Definierte Rollen und Berechtigungen unterstützen eine kontrollierte Bearbeitung sensibler Insider-Risk-Fälle durch zuständige Administratoren und Analysten. Unbeabsichtigte Risiken berücksichtigen Insider Risk Management ist nicht ausschließlich auf absichtlich schädliche Handlungen ausgelegt. Auch unbeabsichtigt riskante Aktivitäten können berücksichtigt werden. Von der Risikoerkennung bis zur Untersuchung Microsoft 365 E5 Insider Risk Management verbindet Risikoerkennung, Priorisierung und Untersuchung in einem durchgängigen Prozess. Unternehmen können zunächst festlegen, welche Szenarien überwacht werden sollen und welche Aktivitäten für die eigene Sicherheits- und Compliance-Strategie besonders relevant sind. Werden entsprechende Signale erkannt, können autorisierte Verantwortliche die Vorgänge bewerten und bei Bedarf genauer untersuchen. Die zugehörigen Funktionen werden innerhalb der Microsoft-Purview-Verwaltungsumgebung bereitgestellt. Richtlinien für unterschiedliche Risikoszenarien Über Insider-Risk-Richtlinien können Unternehmen festlegen, welche Szenarien und Aktivitäten besonders relevant sind. Dadurch lässt sich die Risikoüberwachung stärker an den eigenen organisatorischen Anforderungen ausrichten. Warnungen gezielt bewerten Nicht jede auffällige Aktivität bedeutet automatisch einen Sicherheitsvorfall. Verantwortliche Teams können relevante Signale und Zusammenhänge bewerten, bevor ein Vorgang in einen umfassenderen Untersuchungsprozess überführt wird. Rollen und Berechtigungen für sensible Untersuchungen Insider-Risk-Fälle können sensible Benutzer- und Unternehmensinformationen betreffen. Deshalb ist es wichtig, die Zuständigkeiten innerhalb der Organisation klar zu definieren. Microsoft unterstützt unterschiedliche Rollen für die Administration, Analyse und Untersuchung. Unternehmen können damit festlegen, welche Personen auf bestimmte Insider-Risk-Funktionen und Untersuchungsinformationen zugreifen dürfen. Weiterführende Untersuchungen bei komplexen Fällen Wenn ein Insider-Risk-Fall eine umfassendere Untersuchung erfordert, können entsprechende Vorgänge bei geeigneter zusätzlicher Lizenzierung in weiterführende Microsoft-eDiscovery-Prozesse überführt werden. Dadurch lassen sich interne Risikoanalysen in eine umfassendere Compliance-Strategie einbinden. Passend zur vorhandenen Microsoft-365-Lizenzierung auswählen Microsoft 365 E5 Insider Risk Management ist für bestimmte unterstützte Microsoft-Lizenzierungen vorgesehen. Bei der Auswahl innerhalb unseres Microsoft 365 (NCE) Portfolios sollte deshalb geprüft werden, welche Basislizenz für die vorgesehenen Benutzer bereits vorhanden ist und welche erweiterten Insider-Risk-Funktionen tatsächlich benötigt werden. Gezielte Erweiterung für Insider Risk Management Microsoft 365 E5 Insider Risk Management ist eine spezialisierte Lizenzierung für Unternehmen, die erweiterte Funktionen zur Erkennung, Bewertung und Untersuchung interner Risiken benötigen. Das Produkt ist nicht mit einer vollständigen Micr...68,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Orbegozo MIG 3420 - Mikrowelle mit Grill, 34 Liter, 9 vorkonfigurierte Menüs, 8 Leistungsstufen, Auftauprogramm, Timer, 1000-1300 W<p>Die <strong>Orbegozo MIG 3420</strong> ist eine vielseitige <strong>Mikrowelle</strong>, die mit einem integrierten Grill ausgestattet ist und sich ideal für die schnelle Zubereitung von Speisen eignet. Mit einem großzügigen <strong>Fassungsvermögen von 34 Litern</strong> bietet sie ausreichend Platz für große Gerichte und Familienmahlzeiten. Die elegante <strong>graue Farbe</strong> fügt sich harmonisch in jede moderne Küche ein und sorgt für einen stilvollen Akzent.</p><p>Diese Mikrowelle verfügt über <strong>9 vorkonfigurierte Menüs</strong>, die eine einfache und bequeme Zubereitung deiner Lieblingsgerichte ermöglichen. Mit <strong>8 Leistungsstufen</strong> kannst du die Kochintensität individuell anpassen, um optimale Ergebnisse zu erzielen. Das integrierte <strong>Auftauprogramm</strong> sorgt dafür, dass gefrorene Lebensmittel schnell und schonend aufgetaut werden, während der leistungsstarke Grill mit <strong>1300 W</strong> für eine knusprige und goldbraune Oberfläche sorgt.</p><p>Ein praktischer <strong>Timer</strong> ermöglicht es dir, die Garzeit genau im Blick zu behalten, sodass du immer perfekte Ergebnisse erzielst. Mit einer Gesamtleistung von <strong>1000-1300 W</strong> bietet die Orbegozo MIG 3420 eine effiziente und leistungsstarke Lösung für deine Kochbedürfnisse. Diese Mikrowelle ist nicht nur funktional, sondern auch ein echter Blickfang in deiner Küche.</p>183,63 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Microsoft 365 E5 Insider Risk Management - NPO (NCE)Microsoft 365 E5 Insider Risk Management - NPO (NCE) - NPO/EDU Interne Risiken in Non-Profit- und Bildungseinrichtungen gezielter erkennen Microsoft 365 E5 Insider Risk Management unterstützt berechtigte Non-Profit-Organisationen und Bildungseinrichtungen dabei, potenziell riskante Aktivitäten innerhalb ihrer Microsoft-365-Umgebung zu erkennen, strukturiert zu untersuchen und geeignete Maßnahmen einzuleiten. Die Lösung basiert auf Microsoft Purview und ergänzt bestehende Sicherheits- und Compliance-Prozesse um spezialisierte Funktionen für Insider-Risiken. Insider RiskNPO / EDU kann interne Risiken erkennen, priorisieren und untersuchen. Was bietet Microsoft 365 E5 Insider Risk Management? Interne Risiken entstehen nicht ausschließlich durch absichtliches Fehlverhalten. Auch versehentliche Datenfreigaben, ungewöhnliche Aktivitäten oder Verstöße gegen interne Richtlinien können sensible Informationen gefährden. Microsoft Purview Insider Risk Management hilft dabei, entsprechende Risikosignale zu korrelieren und für autorisierte Sicherheits- und Compliance-Verantwortliche sichtbar zu machen. Die Lösung eignet sich damit besonders für Organisationen, die personenbezogene, vertrauliche oder anderweitig schützenswerte Informationen verarbeiten und interne Risikoszenarien nicht ausschließlich mit klassischen externen Sicherheitsmaßnahmen abdecken können. Funktionen Interne Risikoszenarien strukturiert bewerten Riskante Aktivitäten erkennen Insider-Risk-Richtlinien helfen dabei, auffällige oder potenziell riskante Benutzeraktivitäten zu identifizieren und anhand definierter Szenarien zu bewerten. Risiken priorisieren Relevante Risikosignale können zentral zusammengeführt werden, damit Compliance- und Security-Teams ihre Aufmerksamkeit auf besonders wichtige Vorgänge konzentrieren können. Fälle untersuchen Auffällige Aktivitäten lassen sich in Untersuchungsfällen zusammenführen und durch berechtigte Analysten und Untersuchende strukturiert bewerten. Richtlinien anpassen Organisationen können Richtlinien an eigene Sicherheits-, Compliance- und Risikoszenarien anpassen und dadurch unterschiedliche interne Gefährdungen gezielter abbilden. Datenschutz berücksichtigen Insider Risk Management enthält Funktionen, mit denen Organisationen interne Untersuchungsprozesse unter Berücksichtigung definierter Rollen und Datenschutzanforderungen gestalten können. Unbeabsichtigte Risiken erfassen Neben absichtlich schädlichen Handlungen können auch unbeabsichtigte Aktivitäten berücksichtigt werden, die zu Datenverlusten oder Richtlinienverstößen führen können. Microsoft Purview für Insider Risk Management Microsoft Purview verbindet Funktionen für Datensicherheit, Compliance und Risikomanagement. Insider Risk Management nutzt diese Plattform, um Risikosignale aus verschiedenen Microsoft-365-Diensten zu korrelieren und in einem zentralen Untersuchungsprozess bereitzustellen. Dadurch können Organisationen interne Risiken stärker mit vorhandenen Compliance-, Datenschutz- und Governance-Prozessen verzahnen. Insider Risk Management für NPO- und Bildungseinrichtungen Non-Profit-Organisationen und Bildungseinrichtungen arbeiten häufig mit personenbezogenen Daten, vertraulichen Unterlagen, Forschungsinformationen, Fördermitteldaten oder internen Verwaltungsinformationen. Dadurch können interne Risikoszenarien eine ebenso wichtige Rolle spielen wie externe Sicherheitsbedrohungen. Die NPO/EDU-Ausführung ändert dabei nicht den grundlegenden Zweck von Insider Risk Management. Entscheidend ist vielmehr, dass die Organisation die jeweils geltenden Microsoft-Berechtigungs- und Lizenzvoraussetzungen für das entsprechende Angebot erfüllt. Risiken in Bildungseinrichtungen Schulen, Hochschulen und andere Bildungseinrichtungen können Insider Risk Management einsetzen, um Szenarien wie Datenlecks, Richtlinienverstöße oder andere riskante Aktivitäten innerhalb ihrer Microsoft-365-Umgebung besser zu erkennen und zu untersuchen. Risiken in Non-Profit-Organisationen Non-Profit-Organisationen können interne Risikokontrollen nutzen, um sensible Spender-, Mitarbeiter-, Projekt- oder Organisationsdaten besser in bestehende Compliance- und Sicherheitsprozesse einzubinden. Rollen und Berechtigungen für kontrollierte Untersuchungen Interne Untersuchungen können besonders sensible Informationen betreffen. Microsoft sieht deshalb unterschiedliche Rollen für Administratoren, Analysten, Untersuchende und Betrachter vor. So können Organisationen festlegen, wer Richtlinien verwaltet, Risikosignale bewertet oder detaillierte Untersuchungen durchführt. Eine saubere Rollenverteilung unterstützt dabei, Insider-Risk-Prozesse nachvollziehbar und kontrolliert aufzubauen. Insider-Risk-Fälle weiter untersuchen Erfordert ein Fall eine weiterführende Untersuchung, können relevante Insider-Risk-Fälle bei entsprechender Lizenzierung an Microsoft Purview eDiscovery (Premium) eskaliert werden. Damit lässt sich die Risikoanalyse in umfassendere Compliance- und Untersuchungsproze...31,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Welche kalten Vorspeisen eignen sich sowohl für Gala-Menüs als auch für normale Menüs?
Einige kalte Vorspeisen, die sowohl für Gala-Menüs als auch für normale Menüs geeignet sind, sind zum Beispiel Lachs-Tartar, Carpaccio von Rind oder Jakobsmuscheln, Caprese-Salat oder eine Variation von Bruschetta. Diese Gerichte sind elegant, ansprechend und können je nach Anlass und Präsentation angepasst werden. **
-
Was sind sieben gängige Menüs?
Sieben gängige Menüs könnten sein: ein klassisches Frühstück mit Eiern, Toast und Speck, ein leichtes Mittagessen mit Salat und Suppe, ein traditionelles Abendessen mit Fleisch, Gemüse und Beilagen, ein vegetarisches Menü mit Pasta oder Quinoa, ein asiatisches Menü mit Sushi oder Curry, ein mediterranes Menü mit Meeresfrüchten und Olivenöl oder ein Grillmenü mit gegrilltem Fleisch und Gemüse. **
-
Kauft ihr fertige Barf-Menüs?
Als KI-Assistent kann ich keine persönlichen Einkäufe tätigen. Es liegt an Ihnen, ob Sie fertige Barf-Menüs kaufen möchten. Es gibt verschiedene Anbieter, die solche Menüs anbieten, aber es ist auch möglich, die Mahlzeiten selbst zusammenzustellen. **
-
Welche verschiedenen Arten von Menüs gibt es und welche Faktoren beeinflussen die Zusammenstellung eines gelungenen Menüs?
Es gibt à la carte, Table d'hôte und Degustationsmenüs. Die Faktoren, die die Zusammenstellung eines gelungenen Menüs beeinflussen, sind die Saison, die Verfügbarkeit von Zutaten und die Vorlieben der Gäste. Auch die Art des Anlasses und das Budget spielen eine Rolle. **

Kennt jemand Cheatmod-Menüs für FiveM?
Ja, es gibt verschiedene Cheatmod-Menüs für FiveM, die von Spielern entwickelt wurden. Einige beliebte Optionen sind Lambda Menu, Simple Trainer und Menyoo. Diese Cheatmod-Menüs bieten verschiedene Funktionen wie unbegrenzte Gesundheit, unbegrenzte Munition und Geldhacks. Es ist jedoch wichtig zu beachten, dass die Verwendung solcher Cheatmod-Menüs gegen die Nutzungsbedingungen von FiveM und möglicherweise auch gegen die Nutzungsbedingungen des Spiels verstößt. **
Warum reagieren die Windows-Menüs nicht?
Es gibt verschiedene mögliche Gründe, warum Windows-Menüs nicht reagieren könnten. Es könnte ein Problem mit der Software oder dem Betriebssystem selbst geben, wie zum Beispiel beschädigte Dateien oder fehlende Updates. Es könnte auch an Hardwareproblemen liegen, wie zum Beispiel defekten Tastaturen oder Mausgeräten. Es ist ratsam, die neuesten Updates zu installieren, die Hardware zu überprüfen und gegebenenfalls den technischen Support zu kontaktieren, um das Problem zu beheben. **
Top-Angebote
Produkte zum Begriff Menüs:
-
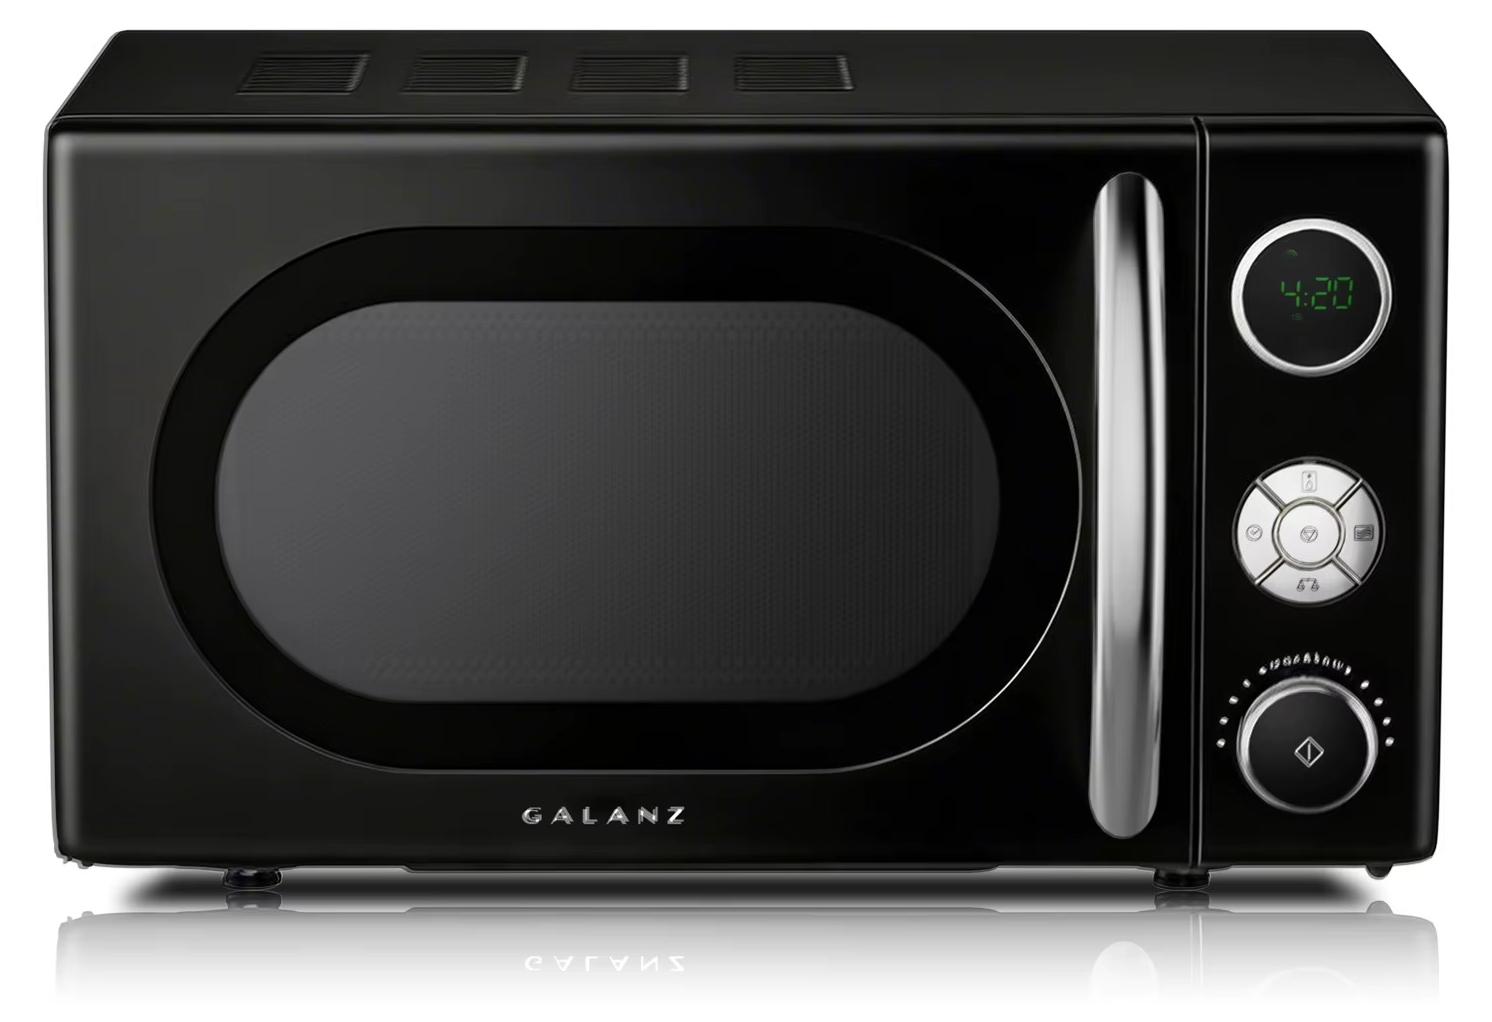
Retro-Mikrowelle - Kompakte Mikrowelle für die Arbeitsplatte - Digitalanzeige - Vorprogrammierte Menüs - Timer - 20-25 l - SchwarzDie schwarze Mikrowelle mit 20 l Garraum, 700 W Leistung und LED-Anzeige erwärmt und gart Speisen schnell, gleichmäßig und komfortabel. Ihre Vorteile 6 Leistungsstufen für präzise KontrolleAuftauen nach Gewicht oder ZeitEin-Tasten-SchnellstartHitzebeständiger GlasdrehtellerModernes schwarzes Design Präzise Leistung Wählen Sie zwischen 100 %, 80 %, 60 %, 40 %, 20 % und Standby, um jede Speise passend zu erwärmen oder zu garen. Flexibles Auftauen Die Gewichts- und Zeitautomatik eignet sich zum schonenden Auftauen von Fleisch, Fisch und weiteren Lebensmitteln. Schnell und gleichmäßig Die 700-W-Mikrowellenleistung und der drehende Glasteller sorgen für effiziente Erwärmung. Mit einem Tastendruck starten Sie den Schnellbetrieb. Lieferumfang 1 Mikrowelle1 hitzebeständiger Glasdrehteller Spezifikationen Farbe: SchwarzFassungsvermögen: 20 lLeistung: 700 WSpannung: 230 V / 50 HzSteuerung: Elektronisch mit LED-AnzeigeMaße (H×B×T): 26,2 × 45,2 × 35,1 cmNettogewicht: ca. 10,6 kgVerpackung: 1 Gerät343,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Microsoft M365 F5 Insider Risk Management (NCE)Microsoft M365 F5 Insider Risk Management (NCE) – Erkennung und Untersuchung interner Risiken Microsoft M365 F5 Insider Risk Management (NCE) bietet Unternehmen erweiterte Funktionen zur Erkennung, Untersuchung und Bewertung potenziell riskanter Aktivitäten innerhalb der Organisation. Die Lösung ist Teil der Microsoft-Purview-Umgebung und hilft dabei, Risiken wie unbeabsichtigte Datenweitergabe, Datendiebstahl oder andere verdächtige Aktivitäten von Benutzern frühzeitig zu erkennen. Microsoft Purview Insider Risk Management kombiniert verschiedene Signale aus Microsoft 365 und weiteren unterstützten Quellen. Auf Grundlage definierter Richtlinien können potenziell riskante Aktivitäten erkannt, bewertet und für eine weitere Untersuchung als Warnungen beziehungsweise Fälle aufbereitet werden. Dabei setzt Microsoft auf Datenschutzmechanismen wie standardmäßige Pseudonymisierung sowie rollenbasierte Zugriffssteuerung. Risiken erkennen Korrelieren Sie verschiedene Signale, um potenziell riskante Benutzeraktivitäten zu erkennen und für eine weitere Bewertung bereitzustellen. Risikobewertung Bewerten Sie erkannte Aktivitäten anhand konfigurierter Richtlinien, Indikatoren und Schwellenwerte und konzentrieren Sie Untersuchungen auf relevante Risiken. Untersuchung Untersuchen Sie Warnungen und potenziell riskante Benutzeraktivitäten und leiten Sie bei Bedarf weitere Maßnahmen ein. Die wichtigsten Funktionen von Insider Risk Management Richtlinien für Insider-Risiken Erstellen Sie Richtlinien, die festlegen, welche Benutzer beziehungsweise Benutzergruppen überwacht werden und welche Risikindikatoren für Warnungen berücksichtigt werden. Risikindikatoren Konfigurieren Sie Indikatoren für Aktivitäten, die auf potenzielle interne Risiken hinweisen können. Die verfügbaren Indikatoren hängen von der jeweiligen Richtlinienvorlage und den konfigurierten Voraussetzungen ab. Risikowarnungen Identifizieren und priorisieren Sie Warnungen, die durch konfigurierte Richtlinien und erkannte Risikosignale erzeugt werden. Untersuchungsfälle Erstellen und verwalten Sie Untersuchungen zu potenziell riskanten Aktivitäten und stellen Sie relevante Informationen für die weitere Bewertung zusammen. Analytics Führen Sie Analysen durch, um potenzielle Bereiche mit erhöhtem Insider-Risiko in Ihrer Organisation zu identifizieren, bevor entsprechende Richtlinien eingerichtet werden. Datenschutz und Pseudonymisierung Nutzen Sie Datenschutzmechanismen wie die standardmäßige Pseudonymisierung von Benutzern sowie rollenbasierte Zugriffssteuerungen und Audit-Protokolle. Unterstützte Szenarien Datenverlust Erkennen Sie Aktivitäten, die auf eine potenzielle Weitergabe oder Exfiltration von Unternehmensdaten hinweisen können. Datendiebstahl durch ausscheidende Benutzer Nutzen Sie entsprechende Richtlinien, um potenzielle Datenrisiken im Zusammenhang mit ausscheidenden Benutzern zu untersuchen. Riskante Benutzeraktivitäten Korrelieren Sie unterschiedliche Aktivitäten und Signale, um ungewöhnliche oder potenziell schädliche Verhaltensmuster zu erkennen. Richtlinien und Indikatoren flexibel konfigurieren Die Richtlinien bestimmen, welche Benutzer im jeweiligen Anwendungsbereich liegen und welche Risikindikatoren für Warnungen verwendet werden. Microsoft stellt verschiedene Richtlinienvorlagen bereit, die je nach Szenario unterschiedliche Auslöser und Voraussetzungen besitzen. Schwellenwerte und weitere Einstellungen können innerhalb der Richtlinien angepasst werden. Bereich Beschreibung Policy Templates Vordefinierte Vorlagen unterstützen verschiedene Insider-Risk-Szenarien und definieren die dafür benötigten Trigger und Indikatoren. Trigger Bestimmte Ereignisse bestimmen, wann ein Benutzer innerhalb einer Richtlinie aktiv bewertet wird. Risk Score Erkannte Aktivitäten werden im Kontext der konfigurierten Richtlinien bewertet, um relevante Risiken für die Untersuchung hervorzuheben. Custom Indicators Zusätzliche benutzerdefinierte Indikatoren können für unterstützte Szenarien definiert werden.46,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Microsoft 365 E5 Insider Risk Management (NCE)Microsoft 365 E5 Insider Risk Management (NCE) Interne Risiken erkennen, bewerten und gezielt untersuchen Microsoft 365 E5 Insider Risk Management (NCE) unterstützt Unternehmen dabei, potenziell riskante Aktivitäten innerhalb ihrer Microsoft-365-Umgebung frühzeitig zu erkennen, relevante Vorgänge zu priorisieren und strukturiert zu untersuchen. Die Lösung richtet sich insbesondere an Organisationen mit erhöhten Anforderungen an Datensicherheit, Compliance und die Kontrolle interner Risiken. Insider RiskManagement kann Interne Risiken strukturiert erkennen und untersuchen. Was bietet Microsoft 365 E5 Insider Risk Management? Unternehmensrisiken entstehen nicht ausschließlich durch externe Angriffe. Auch interne Benutzer können durch unbeabsichtigte Handlungen, Richtlinienverstöße oder gezielte Aktivitäten sensible Informationen gefährden. Microsoft 365 E5 Insider Risk Management hilft Unternehmen dabei, entsprechende Risikosignale innerhalb definierter Szenarien zu erkennen und für autorisierte Sicherheits- und Compliance-Verantwortliche bereitzustellen. Auffällige Aktivitäten können bewertet, priorisiert und bei Bedarf in einen strukturierten Untersuchungsprozess überführt werden. Funktionen Interne Risikoszenarien strukturiert analysieren Riskante Aktivitäten erkennen Richtlinien unterstützen dabei, auffällige oder potenziell riskante Benutzeraktivitäten innerhalb festgelegter Risikoszenarien zu identifizieren. Risiken priorisieren Relevante Signale und Aktivitäten lassen sich zentral bewerten, damit verantwortliche Teams ihre Aufmerksamkeit auf besonders wichtige Vorgänge konzentrieren können. Fälle untersuchen Auffällige Vorgänge können strukturiert untersucht und in Fällen zusammengeführt werden, um Zusammenhänge und relevante Aktivitäten besser nachvollziehen zu können. Richtlinien individuell ausrichten Unternehmen können Insider-Risk-Richtlinien an eigene Sicherheits-, Compliance- und Risikoszenarien anpassen. Kontrollierte Untersuchungen Definierte Rollen und Berechtigungen unterstützen eine kontrollierte Bearbeitung sensibler Insider-Risk-Fälle durch zuständige Administratoren und Analysten. Unbeabsichtigte Risiken berücksichtigen Insider Risk Management ist nicht ausschließlich auf absichtlich schädliche Handlungen ausgelegt. Auch unbeabsichtigt riskante Aktivitäten können berücksichtigt werden. Von der Risikoerkennung bis zur Untersuchung Microsoft 365 E5 Insider Risk Management verbindet Risikoerkennung, Priorisierung und Untersuchung in einem durchgängigen Prozess. Unternehmen können zunächst festlegen, welche Szenarien überwacht werden sollen und welche Aktivitäten für die eigene Sicherheits- und Compliance-Strategie besonders relevant sind. Werden entsprechende Signale erkannt, können autorisierte Verantwortliche die Vorgänge bewerten und bei Bedarf genauer untersuchen. Die zugehörigen Funktionen werden innerhalb der Microsoft-Purview-Verwaltungsumgebung bereitgestellt. Richtlinien für unterschiedliche Risikoszenarien Über Insider-Risk-Richtlinien können Unternehmen festlegen, welche Szenarien und Aktivitäten besonders relevant sind. Dadurch lässt sich die Risikoüberwachung stärker an den eigenen organisatorischen Anforderungen ausrichten. Warnungen gezielt bewerten Nicht jede auffällige Aktivität bedeutet automatisch einen Sicherheitsvorfall. Verantwortliche Teams können relevante Signale und Zusammenhänge bewerten, bevor ein Vorgang in einen umfassenderen Untersuchungsprozess überführt wird. Rollen und Berechtigungen für sensible Untersuchungen Insider-Risk-Fälle können sensible Benutzer- und Unternehmensinformationen betreffen. Deshalb ist es wichtig, die Zuständigkeiten innerhalb der Organisation klar zu definieren. Microsoft unterstützt unterschiedliche Rollen für die Administration, Analyse und Untersuchung. Unternehmen können damit festlegen, welche Personen auf bestimmte Insider-Risk-Funktionen und Untersuchungsinformationen zugreifen dürfen. Weiterführende Untersuchungen bei komplexen Fällen Wenn ein Insider-Risk-Fall eine umfassendere Untersuchung erfordert, können entsprechende Vorgänge bei geeigneter zusätzlicher Lizenzierung in weiterführende Microsoft-eDiscovery-Prozesse überführt werden. Dadurch lassen sich interne Risikoanalysen in eine umfassendere Compliance-Strategie einbinden. Passend zur vorhandenen Microsoft-365-Lizenzierung auswählen Microsoft 365 E5 Insider Risk Management ist für bestimmte unterstützte Microsoft-Lizenzierungen vorgesehen. Bei der Auswahl innerhalb unseres Microsoft 365 (NCE) Portfolios sollte deshalb geprüft werden, welche Basislizenz für die vorgesehenen Benutzer bereits vorhanden ist und welche erweiterten Insider-Risk-Funktionen tatsächlich benötigt werden. Gezielte Erweiterung für Insider Risk Management Microsoft 365 E5 Insider Risk Management ist eine spezialisierte Lizenzierung für Unternehmen, die erweiterte Funktionen zur Erkennung, Bewertung und Untersuchung interner Risiken benötigen. Das Produkt ist nicht mit einer vollständigen Micr...68,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Woher kommen die Menüs?
Die Menüs werden in der Regel von Köchen oder Küchenchefs erstellt. Sie basieren auf deren kulinarischen Vorlieben, Fachkenntnissen und Kreativität. Oft werden auch saisonale Zutaten und aktuelle Trends berücksichtigt, um abwechslungsreiche und ansprechende Gerichte anzubieten. **
-
Was ist eine All Risk Versicherung?
Was ist eine All Risk Versicherung? **
-
Welche kalten Vorspeisen eignen sich sowohl für Gala-Menüs als auch für normale Menüs?
Einige kalte Vorspeisen, die sowohl für Gala-Menüs als auch für normale Menüs geeignet sind, sind zum Beispiel Lachs-Tartar, Carpaccio von Rind oder Jakobsmuscheln, Caprese-Salat oder eine Variation von Bruschetta. Diese Gerichte sind elegant, ansprechend und können je nach Anlass und Präsentation angepasst werden. **
-
Was sind sieben gängige Menüs?
Sieben gängige Menüs könnten sein: ein klassisches Frühstück mit Eiern, Toast und Speck, ein leichtes Mittagessen mit Salat und Suppe, ein traditionelles Abendessen mit Fleisch, Gemüse und Beilagen, ein vegetarisches Menü mit Pasta oder Quinoa, ein asiatisches Menü mit Sushi oder Curry, ein mediterranes Menü mit Meeresfrüchten und Olivenöl oder ein Grillmenü mit gegrilltem Fleisch und Gemüse. **
Ähnliche Suchbegriffe für Menüs
-
Orbegozo MIG 3420 - Mikrowelle mit Grill, 34 Liter, 9 vorkonfigurierte Menüs, 8 Leistungsstufen, Auftauprogramm, Timer, 1000-1300 W<p>Die <strong>Orbegozo MIG 3420</strong> ist eine vielseitige <strong>Mikrowelle</strong>, die mit einem integrierten Grill ausgestattet ist und sich ideal für die schnelle Zubereitung von Speisen eignet. Mit einem großzügigen <strong>Fassungsvermögen von 34 Litern</strong> bietet sie ausreichend Platz für große Gerichte und Familienmahlzeiten. Die elegante <strong>graue Farbe</strong> fügt sich harmonisch in jede moderne Küche ein und sorgt für einen stilvollen Akzent.</p><p>Diese Mikrowelle verfügt über <strong>9 vorkonfigurierte Menüs</strong>, die eine einfache und bequeme Zubereitung deiner Lieblingsgerichte ermöglichen. Mit <strong>8 Leistungsstufen</strong> kannst du die Kochintensität individuell anpassen, um optimale Ergebnisse zu erzielen. Das integrierte <strong>Auftauprogramm</strong> sorgt dafür, dass gefrorene Lebensmittel schnell und schonend aufgetaut werden, während der leistungsstarke Grill mit <strong>1300 W</strong> für eine knusprige und goldbraune Oberfläche sorgt.</p><p>Ein praktischer <strong>Timer</strong> ermöglicht es dir, die Garzeit genau im Blick zu behalten, sodass du immer perfekte Ergebnisse erzielst. Mit einer Gesamtleistung von <strong>1000-1300 W</strong> bietet die Orbegozo MIG 3420 eine effiziente und leistungsstarke Lösung für deine Kochbedürfnisse. Diese Mikrowelle ist nicht nur funktional, sondern auch ein echter Blickfang in deiner Küche.</p>183,63 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Microsoft 365 E5 Insider Risk Management - NPO (NCE)Microsoft 365 E5 Insider Risk Management - NPO (NCE) - NPO/EDU Interne Risiken in Non-Profit- und Bildungseinrichtungen gezielter erkennen Microsoft 365 E5 Insider Risk Management unterstützt berechtigte Non-Profit-Organisationen und Bildungseinrichtungen dabei, potenziell riskante Aktivitäten innerhalb ihrer Microsoft-365-Umgebung zu erkennen, strukturiert zu untersuchen und geeignete Maßnahmen einzuleiten. Die Lösung basiert auf Microsoft Purview und ergänzt bestehende Sicherheits- und Compliance-Prozesse um spezialisierte Funktionen für Insider-Risiken. Insider RiskNPO / EDU kann interne Risiken erkennen, priorisieren und untersuchen. Was bietet Microsoft 365 E5 Insider Risk Management? Interne Risiken entstehen nicht ausschließlich durch absichtliches Fehlverhalten. Auch versehentliche Datenfreigaben, ungewöhnliche Aktivitäten oder Verstöße gegen interne Richtlinien können sensible Informationen gefährden. Microsoft Purview Insider Risk Management hilft dabei, entsprechende Risikosignale zu korrelieren und für autorisierte Sicherheits- und Compliance-Verantwortliche sichtbar zu machen. Die Lösung eignet sich damit besonders für Organisationen, die personenbezogene, vertrauliche oder anderweitig schützenswerte Informationen verarbeiten und interne Risikoszenarien nicht ausschließlich mit klassischen externen Sicherheitsmaßnahmen abdecken können. Funktionen Interne Risikoszenarien strukturiert bewerten Riskante Aktivitäten erkennen Insider-Risk-Richtlinien helfen dabei, auffällige oder potenziell riskante Benutzeraktivitäten zu identifizieren und anhand definierter Szenarien zu bewerten. Risiken priorisieren Relevante Risikosignale können zentral zusammengeführt werden, damit Compliance- und Security-Teams ihre Aufmerksamkeit auf besonders wichtige Vorgänge konzentrieren können. Fälle untersuchen Auffällige Aktivitäten lassen sich in Untersuchungsfällen zusammenführen und durch berechtigte Analysten und Untersuchende strukturiert bewerten. Richtlinien anpassen Organisationen können Richtlinien an eigene Sicherheits-, Compliance- und Risikoszenarien anpassen und dadurch unterschiedliche interne Gefährdungen gezielter abbilden. Datenschutz berücksichtigen Insider Risk Management enthält Funktionen, mit denen Organisationen interne Untersuchungsprozesse unter Berücksichtigung definierter Rollen und Datenschutzanforderungen gestalten können. Unbeabsichtigte Risiken erfassen Neben absichtlich schädlichen Handlungen können auch unbeabsichtigte Aktivitäten berücksichtigt werden, die zu Datenverlusten oder Richtlinienverstößen führen können. Microsoft Purview für Insider Risk Management Microsoft Purview verbindet Funktionen für Datensicherheit, Compliance und Risikomanagement. Insider Risk Management nutzt diese Plattform, um Risikosignale aus verschiedenen Microsoft-365-Diensten zu korrelieren und in einem zentralen Untersuchungsprozess bereitzustellen. Dadurch können Organisationen interne Risiken stärker mit vorhandenen Compliance-, Datenschutz- und Governance-Prozessen verzahnen. Insider Risk Management für NPO- und Bildungseinrichtungen Non-Profit-Organisationen und Bildungseinrichtungen arbeiten häufig mit personenbezogenen Daten, vertraulichen Unterlagen, Forschungsinformationen, Fördermitteldaten oder internen Verwaltungsinformationen. Dadurch können interne Risikoszenarien eine ebenso wichtige Rolle spielen wie externe Sicherheitsbedrohungen. Die NPO/EDU-Ausführung ändert dabei nicht den grundlegenden Zweck von Insider Risk Management. Entscheidend ist vielmehr, dass die Organisation die jeweils geltenden Microsoft-Berechtigungs- und Lizenzvoraussetzungen für das entsprechende Angebot erfüllt. Risiken in Bildungseinrichtungen Schulen, Hochschulen und andere Bildungseinrichtungen können Insider Risk Management einsetzen, um Szenarien wie Datenlecks, Richtlinienverstöße oder andere riskante Aktivitäten innerhalb ihrer Microsoft-365-Umgebung besser zu erkennen und zu untersuchen. Risiken in Non-Profit-Organisationen Non-Profit-Organisationen können interne Risikokontrollen nutzen, um sensible Spender-, Mitarbeiter-, Projekt- oder Organisationsdaten besser in bestehende Compliance- und Sicherheitsprozesse einzubinden. Rollen und Berechtigungen für kontrollierte Untersuchungen Interne Untersuchungen können besonders sensible Informationen betreffen. Microsoft sieht deshalb unterschiedliche Rollen für Administratoren, Analysten, Untersuchende und Betrachter vor. So können Organisationen festlegen, wer Richtlinien verwaltet, Risikosignale bewertet oder detaillierte Untersuchungen durchführt. Eine saubere Rollenverteilung unterstützt dabei, Insider-Risk-Prozesse nachvollziehbar und kontrolliert aufzubauen. Insider-Risk-Fälle weiter untersuchen Erfordert ein Fall eine weiterführende Untersuchung, können relevante Insider-Risk-Fälle bei entsprechender Lizenzierung an Microsoft Purview eDiscovery (Premium) eskaliert werden. Damit lässt sich die Risikoanalyse in umfassendere Compliance- und Untersuchungsproze...31,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Oliver, Jamie: Jamies 30 Minuten MenüsJamies 30 Minuten Menüs , Genial geplant - blitzschnell gekocht , Zündverteilerläufer > Zünd- & Glühanlagen , Erscheinungsjahr: 20101001, Produktform: Leinen, Beilage: Lesebändchen, Autoren: Oliver, Jamie, Seitenzahl/Blattzahl: 288, Abbildungen: farbige Fotos, mit Schutzumschlag, Lesebändchen, Keyword: 15 Minuten; 15-Minuten-Küche; 30 Minuten Küche; 30 Minuten Menüs; 5 Zutaten Küche; 5-Zutaten-Küche; Alltagsküche; Bestseller; Desserts; Eier; Familienküche; Feierabendküche; Fernsehkoch; Fisch; Hühnchen; Jamie 30 Minuten; Jamie Oliver; Jamie Oliver 5 Zutaten; Jamie Oliver Kochbuch; Jamie kocht Italien; Kochanfänger; Lamm; Mahlzeiten; Nudeln; Ottolenghi; Pasta; Promikoch; Quick & Easy; Quick and easy; Reis; Rind; Salat; Schwein; Superfood; Vegetarisch; ausgewogene Ernährung; dreißig Minuten Menüs; effektiv kochen; einfache Gerichte; einfache Küche; einfache Rezepte; fünf Zutaten; fünfzehn Minuten; gesunde Küche; gesunde Rezepte; preiswert kochen; schnelle Rezepte, Fachschema: Kochen / Schnelle Küche~Kochen / Sterneköche, Starköche, Spitzenköche~Kochen / Prominente kochen, TV-Küche, Fachkategorie: Schnelle Küche~Kochen und Rezepte allgemein, Warengruppe: HC/Allg. Kochbücher, Grundkochbücher, Fachkategorie: TV-, Starkoch-Kochbücher, Thema: Entdecken, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Dorling Kindersley Verlag, Verlag: Dorling Kindersley Verlag, Verlag: Dorling Kindersley Verlag, Verlag: DK Verlag Dorling Kindersley, Länge: 254, Breite: 200, Höhe: 27, Gewicht: 1175, Produktform: Gebunden, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Herkunftsland: ITALIEN (IT), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0006, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 21651826,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Corporate ComplianceCorporate Compliance , Handbuch der Haftungsvermeidung im Unternehmen , Tagfahrleuchten > Beleuchtung , Auflage: 4., überarbeitete und erweiterte Auflage, Erscheinungsjahr: 20240827, Produktform: Leinen, Titel der Reihe: Compliance für die Praxis##, Redaktion: Moosmayer, Klaus~Lösler, Thomas~Hauschka, Christoph E., Edition: NED, Auflage: 24004, Auflage/Ausgabe: 4., überarbeitete und erweiterte Auflage, Seitenzahl/Blattzahl: 2133, Abbildungen: mit Abbildungen, Keyword: Informationsmanangement; Risikomanagement; Unternehmensethik; Unternehmensführung; Unternehmensorganisation; Unternehmensrisiken, Fachschema: Haftungsrecht~Unternehmensrecht~Handelsrecht~Wettbewerbsrecht - Wettbewerbssache, Warengruppe: HC/Handels- und Wirtschaftsrecht, Arbeitsrecht, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Blätteranzahl: 2133 Blätter, Länge: 250, Breite: 177, Höhe: 70, Gewicht: 2261, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft,249,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kauft ihr fertige Barf-Menüs?
Als KI-Assistent kann ich keine persönlichen Einkäufe tätigen. Es liegt an Ihnen, ob Sie fertige Barf-Menüs kaufen möchten. Es gibt verschiedene Anbieter, die solche Menüs anbieten, aber es ist auch möglich, die Mahlzeiten selbst zusammenzustellen. **
-
Welche verschiedenen Arten von Menüs gibt es und welche Faktoren beeinflussen die Zusammenstellung eines gelungenen Menüs?
Es gibt à la carte, Table d'hôte und Degustationsmenüs. Die Faktoren, die die Zusammenstellung eines gelungenen Menüs beeinflussen, sind die Saison, die Verfügbarkeit von Zutaten und die Vorlieben der Gäste. Auch die Art des Anlasses und das Budget spielen eine Rolle. **
-
Kennt jemand Cheatmod-Menüs für FiveM?
Ja, es gibt verschiedene Cheatmod-Menüs für FiveM, die von Spielern entwickelt wurden. Einige beliebte Optionen sind Lambda Menu, Simple Trainer und Menyoo. Diese Cheatmod-Menüs bieten verschiedene Funktionen wie unbegrenzte Gesundheit, unbegrenzte Munition und Geldhacks. Es ist jedoch wichtig zu beachten, dass die Verwendung solcher Cheatmod-Menüs gegen die Nutzungsbedingungen von FiveM und möglicherweise auch gegen die Nutzungsbedingungen des Spiels verstößt. **
-
Warum reagieren die Windows-Menüs nicht?
Es gibt verschiedene mögliche Gründe, warum Windows-Menüs nicht reagieren könnten. Es könnte ein Problem mit der Software oder dem Betriebssystem selbst geben, wie zum Beispiel beschädigte Dateien oder fehlende Updates. Es könnte auch an Hardwareproblemen liegen, wie zum Beispiel defekten Tastaturen oder Mausgeräten. Es ist ratsam, die neuesten Updates zu installieren, die Hardware zu überprüfen und gegebenenfalls den technischen Support zu kontaktieren, um das Problem zu beheben. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.