Domain corporate-risk-management.de kaufen?
Wir ziehen mit dem Projekt
corporate-risk-management.de um.
Sind Sie am Kauf der Domain
corporate-risk-management.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain corporate-risk-management.de kaufen?
Was bedeutet "wrack"?
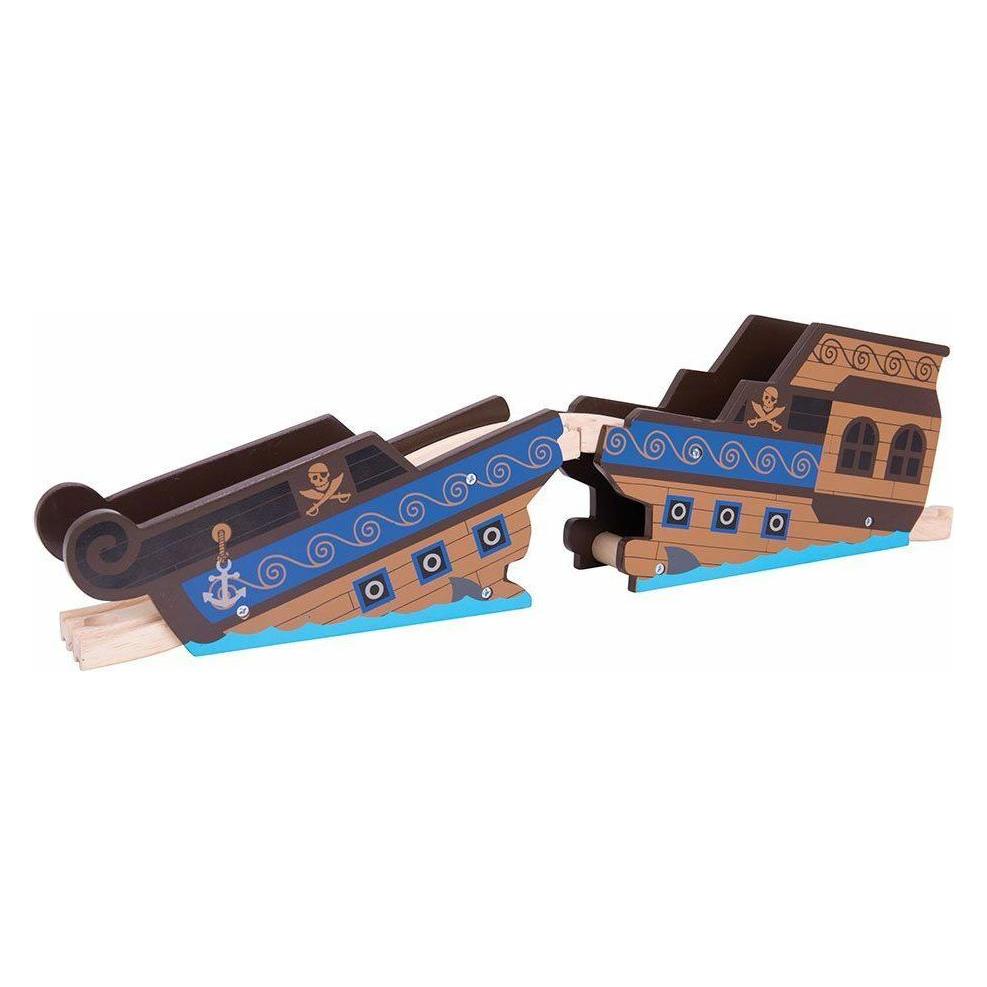
Das Wort "Wrack" kann verschiedene Bedeutungen haben. Es kann sich zum einen auf ein zerstörtes oder beschädigtes Fahrzeug oder Schiff beziehen. Zum anderen kann es auch eine abwertende Bezeichnung für eine Person sein, die in einem schlechten Zustand ist oder sich unwohl fühlt. **
Was ist ein soziales Wrack?
Ein soziales Wrack ist eine Person, die aufgrund verschiedener Probleme wie Sucht, psychischer Erkrankungen oder sozialer Isolation stark beeinträchtigt ist und Schwierigkeiten hat, ein normales soziales Leben zu führen. Diese Personen haben oft Schwierigkeiten, Arbeit zu finden, Beziehungen aufzubauen oder ihre grundlegenden Bedürfnisse zu erfüllen. **

Ähnliche Suchbegriffe für Wrack
Top-Angebote
Produkte zum Begriff Wrack:
-
Microsoft M365 F5 Insider Risk Management (NCE)Microsoft M365 F5 Insider Risk Management (NCE) – Erkennung und Untersuchung interner Risiken Microsoft M365 F5 Insider Risk Management (NCE) bietet Unternehmen erweiterte Funktionen zur Erkennung, Untersuchung und Bewertung potenziell riskanter Aktivitäten innerhalb der Organisation. Die Lösung ist Teil der Microsoft-Purview-Umgebung und hilft dabei, Risiken wie unbeabsichtigte Datenweitergabe, Datendiebstahl oder andere verdächtige Aktivitäten von Benutzern frühzeitig zu erkennen. Microsoft Purview Insider Risk Management kombiniert verschiedene Signale aus Microsoft 365 und weiteren unterstützten Quellen. Auf Grundlage definierter Richtlinien können potenziell riskante Aktivitäten erkannt, bewertet und für eine weitere Untersuchung als Warnungen beziehungsweise Fälle aufbereitet werden. Dabei setzt Microsoft auf Datenschutzmechanismen wie standardmäßige Pseudonymisierung sowie rollenbasierte Zugriffssteuerung. Risiken erkennen Korrelieren Sie verschiedene Signale, um potenziell riskante Benutzeraktivitäten zu erkennen und für eine weitere Bewertung bereitzustellen. Risikobewertung Bewerten Sie erkannte Aktivitäten anhand konfigurierter Richtlinien, Indikatoren und Schwellenwerte und konzentrieren Sie Untersuchungen auf relevante Risiken. Untersuchung Untersuchen Sie Warnungen und potenziell riskante Benutzeraktivitäten und leiten Sie bei Bedarf weitere Maßnahmen ein. Die wichtigsten Funktionen von Insider Risk Management Richtlinien für Insider-Risiken Erstellen Sie Richtlinien, die festlegen, welche Benutzer beziehungsweise Benutzergruppen überwacht werden und welche Risikindikatoren für Warnungen berücksichtigt werden. Risikindikatoren Konfigurieren Sie Indikatoren für Aktivitäten, die auf potenzielle interne Risiken hinweisen können. Die verfügbaren Indikatoren hängen von der jeweiligen Richtlinienvorlage und den konfigurierten Voraussetzungen ab. Risikowarnungen Identifizieren und priorisieren Sie Warnungen, die durch konfigurierte Richtlinien und erkannte Risikosignale erzeugt werden. Untersuchungsfälle Erstellen und verwalten Sie Untersuchungen zu potenziell riskanten Aktivitäten und stellen Sie relevante Informationen für die weitere Bewertung zusammen. Analytics Führen Sie Analysen durch, um potenzielle Bereiche mit erhöhtem Insider-Risiko in Ihrer Organisation zu identifizieren, bevor entsprechende Richtlinien eingerichtet werden. Datenschutz und Pseudonymisierung Nutzen Sie Datenschutzmechanismen wie die standardmäßige Pseudonymisierung von Benutzern sowie rollenbasierte Zugriffssteuerungen und Audit-Protokolle. Unterstützte Szenarien Datenverlust Erkennen Sie Aktivitäten, die auf eine potenzielle Weitergabe oder Exfiltration von Unternehmensdaten hinweisen können. Datendiebstahl durch ausscheidende Benutzer Nutzen Sie entsprechende Richtlinien, um potenzielle Datenrisiken im Zusammenhang mit ausscheidenden Benutzern zu untersuchen. Riskante Benutzeraktivitäten Korrelieren Sie unterschiedliche Aktivitäten und Signale, um ungewöhnliche oder potenziell schädliche Verhaltensmuster zu erkennen. Richtlinien und Indikatoren flexibel konfigurieren Die Richtlinien bestimmen, welche Benutzer im jeweiligen Anwendungsbereich liegen und welche Risikindikatoren für Warnungen verwendet werden. Microsoft stellt verschiedene Richtlinienvorlagen bereit, die je nach Szenario unterschiedliche Auslöser und Voraussetzungen besitzen. Schwellenwerte und weitere Einstellungen können innerhalb der Richtlinien angepasst werden. Bereich Beschreibung Policy Templates Vordefinierte Vorlagen unterstützen verschiedene Insider-Risk-Szenarien und definieren die dafür benötigten Trigger und Indikatoren. Trigger Bestimmte Ereignisse bestimmen, wann ein Benutzer innerhalb einer Richtlinie aktiv bewertet wird. Risk Score Erkannte Aktivitäten werden im Kontext der konfigurierten Richtlinien bewertet, um relevante Risiken für die Untersuchung hervorzuheben. Custom Indicators Zusätzliche benutzerdefinierte Indikatoren können für unterstützte Szenarien definiert werden.46,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Microsoft 365 E5 Insider Risk Management (NCE)Microsoft 365 E5 Insider Risk Management schützt Unternehmen vor internen Bedrohungen Interne Bedrohungen stellen für Unternehmen eine wachsende Herausforderung dar, während Microsoft 365 E5 mit seinem Insider Risk Management eine umfassende Lösung bietet. Diese Funktion hilft Organisationen dabei, riskante Aktivitäten zu erkennen, zu untersuchen und entsprechende Maßnahmen zu ergreifen. Tatsächlich korreliert die Lösung verschiedene Signale, um potenzielle böswillige oder unbeabsichtigte Insiderrisiken wie IP-Diebstahl, Datenlecks und Sicherheitsverletzungen zu identifizieren. Darüber hinaus ermöglicht die microsoft 365 e5 lizenz Unternehmen, individuelle Richtlinien zum Verwalten von Sicherheit und Compliance zu erstellen. Dieser Artikel beleuchtet, wie sich microsoft 365 e5 security von anderen Lizenzmodellen unterscheidet und welche spezifischen Risikoszenarien abgedeckt werden. W...74,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Microsoft 365 E5 Insider Risk Management - NPO (NCE)Microsoft 365 E5 Insider Risk Management - NPO (NCE) - NPO/EDU Interne Risiken in Non-Profit- und Bildungseinrichtungen gezielter erkennen Microsoft 365 E5 Insider Risk Management unterstützt berechtigte Non-Profit-Organisationen und Bildungseinrichtungen dabei, potenziell riskante Aktivitäten innerhalb ihrer Microsoft-365-Umgebung zu erkennen, strukturiert zu untersuchen und geeignete Maßnahmen einzuleiten. Die Lösung basiert auf Microsoft Purview und ergänzt bestehende Sicherheits- und Compliance-Prozesse um spezialisierte Funktionen für Insider-Risiken. Insider RiskNPO / EDU kann interne Risiken erkennen, priorisieren und untersuchen. Was bietet Microsoft 365 E5 Insider Risk Management? Interne Risiken entstehen nicht ausschließlich durch absichtliches Fehlverhalten. Auch versehentliche Datenfreigaben, ungewöhnliche Aktivitäten oder Verstöße gegen interne Richtlinien können sensible Informationen gefährden. Microsoft Purview Insider Risk Management hilft dabei, entsprechende Risikosignale zu korrelieren und für autorisierte Sicherheits- und Compliance-Verantwortliche sichtbar zu machen. Die Lösung eignet sich damit besonders für Organisationen, die personenbezogene, vertrauliche oder anderweitig schützenswerte Informationen verarbeiten und interne Risikoszenarien nicht ausschließlich mit klassischen externen Sicherheitsmaßnahmen abdecken können. Funktionen Interne Risikoszenarien strukturiert bewerten Riskante Aktivitäten erkennen Insider-Risk-Richtlinien helfen dabei, auffällige oder potenziell riskante Benutzeraktivitäten zu identifizieren und anhand definierter Szenarien zu bewerten. Risiken priorisieren Relevante Risikosignale können zentral zusammengeführt werden, damit Compliance- und Security-Teams ihre Aufmerksamkeit auf besonders wichtige Vorgänge konzentrieren können. Fälle untersuchen Auffällige Aktivitäten lassen sich in Untersuchungsfällen zusammenführen und durch berechtigte Analysten und Untersuchende strukturiert bewerten. Richtlinien anpassen Organisationen können Richtlinien an eigene Sicherheits-, Compliance- und Risikoszenarien anpassen und dadurch unterschiedliche interne Gefährdungen gezielter abbilden. Datenschutz berücksichtigen Insider Risk Management enthält Funktionen, mit denen Organisationen interne Untersuchungsprozesse unter Berücksichtigung definierter Rollen und Datenschutzanforderungen gestalten können. Unbeabsichtigte Risiken erfassen Neben absichtlich schädlichen Handlungen können auch unbeabsichtigte Aktivitäten berücksichtigt werden, die zu Datenverlusten oder Richtlinienverstößen führen können. Microsoft Purview für Insider Risk Management Microsoft Purview verbindet Funktionen für Datensicherheit, Compliance und Risikomanagement. Insider Risk Management nutzt diese Plattform, um Risikosignale aus verschiedenen Microsoft-365-Diensten zu korrelieren und in einem zentralen Untersuchungsprozess bereitzustellen. Dadurch können Organisationen interne Risiken stärker mit vorhandenen Compliance-, Datenschutz- und Governance-Prozessen verzahnen. Insider Risk Management für NPO- und Bildungseinrichtungen Non-Profit-Organisationen und Bildungseinrichtungen arbeiten häufig mit personenbezogenen Daten, vertraulichen Unterlagen, Forschungsinformationen, Fördermitteldaten oder internen Verwaltungsinformationen. Dadurch können interne Risikoszenarien eine ebenso wichtige Rolle spielen wie externe Sicherheitsbedrohungen. Die NPO/EDU-Ausführung ändert dabei nicht den grundlegenden Zweck von Insider Risk Management. Entscheidend ist vielmehr, dass die Organisation die jeweils geltenden Microsoft-Berechtigungs- und Lizenzvoraussetzungen für das entsprechende Angebot erfüllt. Risiken in Bildungseinrichtungen Schulen, Hochschulen und andere Bildungseinrichtungen können Insider Risk Management einsetzen, um Szenarien wie Datenlecks, Richtlinienverstöße oder andere riskante Aktivitäten innerhalb ihrer Microsoft-365-Umgebung besser zu erkennen und zu untersuchen. Risiken in Non-Profit-Organisationen Non-Profit-Organisationen können interne Risikokontrollen nutzen, um sensible Spender-, Mitarbeiter-, Projekt- oder Organisationsdaten besser in bestehende Compliance- und Sicherheitsprozesse einzubinden. Rollen und Berechtigungen für kontrollierte Untersuchungen Interne Untersuchungen können besonders sensible Informationen betreffen. Microsoft sieht deshalb unterschiedliche Rollen für Administratoren, Analysten, Untersuchende und Betrachter vor. So können Organisationen festlegen, wer Richtlinien verwaltet, Risikosignale bewertet oder detaillierte Untersuchungen durchführt. Eine saubere Rollenverteilung unterstützt dabei, Insider-Risk-Prozesse nachvollziehbar und kontrolliert aufzubauen. Insider-Risk-Fälle weiter untersuchen Erfordert ein Fall eine weiterführende Untersuchung, können relevante Insider-Risk-Fälle bei entsprechender Lizenzierung an Microsoft Purview eDiscovery (Premium) eskaliert werden. Damit lässt sich die Risikoanalyse in umfassendere Compliance- und Untersuchungsproze...31,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wo liegt das Titanic Wrack?
Das Wrack der Titanic liegt etwa 370 Meilen südöstlich von Neufundland in Kanada auf dem Grund des Nordatlantiks. Genauer gesagt befindet es sich in einer Tiefe von etwa 3.800 Metern. Das Wrack wurde im Jahr 1985 von dem Ozeanographen Robert Ballard entdeckt. Seitdem wurde es mehrmals erforscht und dokumentiert, wobei viele Artefakte geborgen wurden. Trotz der großen Tiefe und der extremen Bedingungen am Meeresboden bleibt das Wrack ein faszinierendes und tragisches Zeugnis der Geschichte der Titanic. **
-
Was bedeutet das Wort "Wrack"?
Das Wort "Wrack" bezeichnet in erster Linie ein beschädigtes oder zerstörtes Fahrzeug oder Schiff. Es kann aber auch im übertragenen Sinne verwendet werden, um eine Person zu beschreiben, die in einem schlechten Zustand ist oder sich in einer schwierigen Situation befindet. **
-
Wem gehört das Wrack der Titanic?
Das Wrack der Titanic gehört rechtlich gesehen dem Vereinigten Königreich, da es in internationalen Gewässern liegt. Allerdings wird das Wrack von vielen als historisches Erbe angesehen und steht unter dem Schutz der UNESCO. Es gibt auch verschiedene private Unternehmen, die Expeditionen zum Wrack anbieten, aber diese müssen strenge Regeln und Vorschriften einhalten. Letztendlich ist das Wrack der Titanic ein Ort von historischer Bedeutung und Respekt, der von vielen Menschen auf der ganzen Welt besucht und erforscht wird. **
-
Wo liegt das Wrack der Titanic?
Das Wrack der Titanic liegt etwa 370 Meilen südöstlich von Neufundland, Kanada, auf dem Grund des Nordatlantiks. Genauer gesagt befindet es sich in einer Tiefe von etwa 3.800 Metern. Das Wrack wurde im Jahr 1985 von dem Meeresforscher Robert Ballard entdeckt. Seitdem haben mehrere Expeditionen das Wrack erkundet und zahlreiche Artefakte geborgen. Trotz der großen Tiefe und der extremen Bedingungen am Meeresboden bleibt das Wrack der Titanic ein faszinierendes und tragisches Relikt aus der Geschichte. **
Wo ist das Wrack der Titanic?
Das Wrack der Titanic liegt etwa 370 Meilen vor der Küste Neufundlands in etwa 3.800 Metern Tiefe auf dem Grund des Nordatlantiks. Es wurde erst im Jahr 1985 von dem Forschungsschiff "RV Knorr" entdeckt. Das Wrack ist in zwei Teile zerbrochen und liegt verstreut auf dem Meeresboden. Aufgrund der extremen Druckverhältnisse und der salzhaltigen Umgebung ist das Wrack stark korrodiert und langsam aber stetig am Verfallen. Trotzdem bleibt es ein faszinierendes und tragisches Zeugnis der Geschichte der Titanic. **
Wo liegt das Wrack der Britannic?
Das Wrack der Britannic liegt im Ägäischen Meer, südöstlich der griechischen Insel Kea. Die Britannic sank im Jahr 1916 während des Ersten Weltkriegs nach einer Explosion an Bord. Das Wrack liegt in einer Tiefe von etwa 120 Metern und ist somit für Taucher nur schwer erreichbar. Aufgrund der starken Strömungen und der Tiefe ist das Wrack der Britannic ein beliebtes Ziel für erfahrene Wracktaucher und Forscher. **
Top-Angebote
Produkte zum Begriff Wrack:
-
Microsoft M365 F5 Insider Risk Management (NCE)Microsoft M365 F5 Insider Risk Management (NCE) – Erkennung und Untersuchung interner Risiken Microsoft M365 F5 Insider Risk Management (NCE) bietet Unternehmen erweiterte Funktionen zur Erkennung, Untersuchung und Bewertung potenziell riskanter Aktivitäten innerhalb der Organisation. Die Lösung ist Teil der Microsoft-Purview-Umgebung und hilft dabei, Risiken wie unbeabsichtigte Datenweitergabe, Datendiebstahl oder andere verdächtige Aktivitäten von Benutzern frühzeitig zu erkennen. Microsoft Purview Insider Risk Management kombiniert verschiedene Signale aus Microsoft 365 und weiteren unterstützten Quellen. Auf Grundlage definierter Richtlinien können potenziell riskante Aktivitäten erkannt, bewertet und für eine weitere Untersuchung als Warnungen beziehungsweise Fälle aufbereitet werden. Dabei setzt Microsoft auf Datenschutzmechanismen wie standardmäßige Pseudonymisierung sowie rollenbasierte Zugriffssteuerung. Risiken erkennen Korrelieren Sie verschiedene Signale, um potenziell riskante Benutzeraktivitäten zu erkennen und für eine weitere Bewertung bereitzustellen. Risikobewertung Bewerten Sie erkannte Aktivitäten anhand konfigurierter Richtlinien, Indikatoren und Schwellenwerte und konzentrieren Sie Untersuchungen auf relevante Risiken. Untersuchung Untersuchen Sie Warnungen und potenziell riskante Benutzeraktivitäten und leiten Sie bei Bedarf weitere Maßnahmen ein. Die wichtigsten Funktionen von Insider Risk Management Richtlinien für Insider-Risiken Erstellen Sie Richtlinien, die festlegen, welche Benutzer beziehungsweise Benutzergruppen überwacht werden und welche Risikindikatoren für Warnungen berücksichtigt werden. Risikindikatoren Konfigurieren Sie Indikatoren für Aktivitäten, die auf potenzielle interne Risiken hinweisen können. Die verfügbaren Indikatoren hängen von der jeweiligen Richtlinienvorlage und den konfigurierten Voraussetzungen ab. Risikowarnungen Identifizieren und priorisieren Sie Warnungen, die durch konfigurierte Richtlinien und erkannte Risikosignale erzeugt werden. Untersuchungsfälle Erstellen und verwalten Sie Untersuchungen zu potenziell riskanten Aktivitäten und stellen Sie relevante Informationen für die weitere Bewertung zusammen. Analytics Führen Sie Analysen durch, um potenzielle Bereiche mit erhöhtem Insider-Risiko in Ihrer Organisation zu identifizieren, bevor entsprechende Richtlinien eingerichtet werden. Datenschutz und Pseudonymisierung Nutzen Sie Datenschutzmechanismen wie die standardmäßige Pseudonymisierung von Benutzern sowie rollenbasierte Zugriffssteuerungen und Audit-Protokolle. Unterstützte Szenarien Datenverlust Erkennen Sie Aktivitäten, die auf eine potenzielle Weitergabe oder Exfiltration von Unternehmensdaten hinweisen können. Datendiebstahl durch ausscheidende Benutzer Nutzen Sie entsprechende Richtlinien, um potenzielle Datenrisiken im Zusammenhang mit ausscheidenden Benutzern zu untersuchen. Riskante Benutzeraktivitäten Korrelieren Sie unterschiedliche Aktivitäten und Signale, um ungewöhnliche oder potenziell schädliche Verhaltensmuster zu erkennen. Richtlinien und Indikatoren flexibel konfigurieren Die Richtlinien bestimmen, welche Benutzer im jeweiligen Anwendungsbereich liegen und welche Risikindikatoren für Warnungen verwendet werden. Microsoft stellt verschiedene Richtlinienvorlagen bereit, die je nach Szenario unterschiedliche Auslöser und Voraussetzungen besitzen. Schwellenwerte und weitere Einstellungen können innerhalb der Richtlinien angepasst werden. Bereich Beschreibung Policy Templates Vordefinierte Vorlagen unterstützen verschiedene Insider-Risk-Szenarien und definieren die dafür benötigten Trigger und Indikatoren. Trigger Bestimmte Ereignisse bestimmen, wann ein Benutzer innerhalb einer Richtlinie aktiv bewertet wird. Risk Score Erkannte Aktivitäten werden im Kontext der konfigurierten Richtlinien bewertet, um relevante Risiken für die Untersuchung hervorzuheben. Custom Indicators Zusätzliche benutzerdefinierte Indikatoren können für unterstützte Szenarien definiert werden.46,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was bedeutet "wrack"?
Das Wort "Wrack" kann verschiedene Bedeutungen haben. Es kann sich zum einen auf ein zerstörtes oder beschädigtes Fahrzeug oder Schiff beziehen. Zum anderen kann es auch eine abwertende Bezeichnung für eine Person sein, die in einem schlechten Zustand ist oder sich unwohl fühlt. **
-
Was ist ein soziales Wrack?
Ein soziales Wrack ist eine Person, die aufgrund verschiedener Probleme wie Sucht, psychischer Erkrankungen oder sozialer Isolation stark beeinträchtigt ist und Schwierigkeiten hat, ein normales soziales Leben zu führen. Diese Personen haben oft Schwierigkeiten, Arbeit zu finden, Beziehungen aufzubauen oder ihre grundlegenden Bedürfnisse zu erfüllen. **
-
Wo liegt das Titanic Wrack?
Das Wrack der Titanic liegt etwa 370 Meilen südöstlich von Neufundland in Kanada auf dem Grund des Nordatlantiks. Genauer gesagt befindet es sich in einer Tiefe von etwa 3.800 Metern. Das Wrack wurde im Jahr 1985 von dem Ozeanographen Robert Ballard entdeckt. Seitdem wurde es mehrmals erforscht und dokumentiert, wobei viele Artefakte geborgen wurden. Trotz der großen Tiefe und der extremen Bedingungen am Meeresboden bleibt das Wrack ein faszinierendes und tragisches Zeugnis der Geschichte der Titanic. **
-
Was bedeutet das Wort "Wrack"?
Das Wort "Wrack" bezeichnet in erster Linie ein beschädigtes oder zerstörtes Fahrzeug oder Schiff. Es kann aber auch im übertragenen Sinne verwendet werden, um eine Person zu beschreiben, die in einem schlechten Zustand ist oder sich in einer schwierigen Situation befindet. **
Ähnliche Suchbegriffe für Wrack
-
Microsoft 365 E5 Insider Risk Management (NCE)Microsoft 365 E5 Insider Risk Management schützt Unternehmen vor internen Bedrohungen Interne Bedrohungen stellen für Unternehmen eine wachsende Herausforderung dar, während Microsoft 365 E5 mit seinem Insider Risk Management eine umfassende Lösung bietet. Diese Funktion hilft Organisationen dabei, riskante Aktivitäten zu erkennen, zu untersuchen und entsprechende Maßnahmen zu ergreifen. Tatsächlich korreliert die Lösung verschiedene Signale, um potenzielle böswillige oder unbeabsichtigte Insiderrisiken wie IP-Diebstahl, Datenlecks und Sicherheitsverletzungen zu identifizieren. Darüber hinaus ermöglicht die microsoft 365 e5 lizenz Unternehmen, individuelle Richtlinien zum Verwalten von Sicherheit und Compliance zu erstellen. Dieser Artikel beleuchtet, wie sich microsoft 365 e5 security von anderen Lizenzmodellen unterscheidet und welche spezifischen Risikoszenarien abgedeckt werden. W...74,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Microsoft 365 E5 Insider Risk Management - NPO (NCE)Microsoft 365 E5 Insider Risk Management - NPO (NCE) - NPO/EDU Interne Risiken in Non-Profit- und Bildungseinrichtungen gezielter erkennen Microsoft 365 E5 Insider Risk Management unterstützt berechtigte Non-Profit-Organisationen und Bildungseinrichtungen dabei, potenziell riskante Aktivitäten innerhalb ihrer Microsoft-365-Umgebung zu erkennen, strukturiert zu untersuchen und geeignete Maßnahmen einzuleiten. Die Lösung basiert auf Microsoft Purview und ergänzt bestehende Sicherheits- und Compliance-Prozesse um spezialisierte Funktionen für Insider-Risiken. Insider RiskNPO / EDU kann interne Risiken erkennen, priorisieren und untersuchen. Was bietet Microsoft 365 E5 Insider Risk Management? Interne Risiken entstehen nicht ausschließlich durch absichtliches Fehlverhalten. Auch versehentliche Datenfreigaben, ungewöhnliche Aktivitäten oder Verstöße gegen interne Richtlinien können sensible Informationen gefährden. Microsoft Purview Insider Risk Management hilft dabei, entsprechende Risikosignale zu korrelieren und für autorisierte Sicherheits- und Compliance-Verantwortliche sichtbar zu machen. Die Lösung eignet sich damit besonders für Organisationen, die personenbezogene, vertrauliche oder anderweitig schützenswerte Informationen verarbeiten und interne Risikoszenarien nicht ausschließlich mit klassischen externen Sicherheitsmaßnahmen abdecken können. Funktionen Interne Risikoszenarien strukturiert bewerten Riskante Aktivitäten erkennen Insider-Risk-Richtlinien helfen dabei, auffällige oder potenziell riskante Benutzeraktivitäten zu identifizieren und anhand definierter Szenarien zu bewerten. Risiken priorisieren Relevante Risikosignale können zentral zusammengeführt werden, damit Compliance- und Security-Teams ihre Aufmerksamkeit auf besonders wichtige Vorgänge konzentrieren können. Fälle untersuchen Auffällige Aktivitäten lassen sich in Untersuchungsfällen zusammenführen und durch berechtigte Analysten und Untersuchende strukturiert bewerten. Richtlinien anpassen Organisationen können Richtlinien an eigene Sicherheits-, Compliance- und Risikoszenarien anpassen und dadurch unterschiedliche interne Gefährdungen gezielter abbilden. Datenschutz berücksichtigen Insider Risk Management enthält Funktionen, mit denen Organisationen interne Untersuchungsprozesse unter Berücksichtigung definierter Rollen und Datenschutzanforderungen gestalten können. Unbeabsichtigte Risiken erfassen Neben absichtlich schädlichen Handlungen können auch unbeabsichtigte Aktivitäten berücksichtigt werden, die zu Datenverlusten oder Richtlinienverstößen führen können. Microsoft Purview für Insider Risk Management Microsoft Purview verbindet Funktionen für Datensicherheit, Compliance und Risikomanagement. Insider Risk Management nutzt diese Plattform, um Risikosignale aus verschiedenen Microsoft-365-Diensten zu korrelieren und in einem zentralen Untersuchungsprozess bereitzustellen. Dadurch können Organisationen interne Risiken stärker mit vorhandenen Compliance-, Datenschutz- und Governance-Prozessen verzahnen. Insider Risk Management für NPO- und Bildungseinrichtungen Non-Profit-Organisationen und Bildungseinrichtungen arbeiten häufig mit personenbezogenen Daten, vertraulichen Unterlagen, Forschungsinformationen, Fördermitteldaten oder internen Verwaltungsinformationen. Dadurch können interne Risikoszenarien eine ebenso wichtige Rolle spielen wie externe Sicherheitsbedrohungen. Die NPO/EDU-Ausführung ändert dabei nicht den grundlegenden Zweck von Insider Risk Management. Entscheidend ist vielmehr, dass die Organisation die jeweils geltenden Microsoft-Berechtigungs- und Lizenzvoraussetzungen für das entsprechende Angebot erfüllt. Risiken in Bildungseinrichtungen Schulen, Hochschulen und andere Bildungseinrichtungen können Insider Risk Management einsetzen, um Szenarien wie Datenlecks, Richtlinienverstöße oder andere riskante Aktivitäten innerhalb ihrer Microsoft-365-Umgebung besser zu erkennen und zu untersuchen. Risiken in Non-Profit-Organisationen Non-Profit-Organisationen können interne Risikokontrollen nutzen, um sensible Spender-, Mitarbeiter-, Projekt- oder Organisationsdaten besser in bestehende Compliance- und Sicherheitsprozesse einzubinden. Rollen und Berechtigungen für kontrollierte Untersuchungen Interne Untersuchungen können besonders sensible Informationen betreffen. Microsoft sieht deshalb unterschiedliche Rollen für Administratoren, Analysten, Untersuchende und Betrachter vor. So können Organisationen festlegen, wer Richtlinien verwaltet, Risikosignale bewertet oder detaillierte Untersuchungen durchführt. Eine saubere Rollenverteilung unterstützt dabei, Insider-Risk-Prozesse nachvollziehbar und kontrolliert aufzubauen. Insider-Risk-Fälle weiter untersuchen Erfordert ein Fall eine weiterführende Untersuchung, können relevante Insider-Risk-Fälle bei entsprechender Lizenzierung an Microsoft Purview eDiscovery (Premium) eskaliert werden. Damit lässt sich die Risikoanalyse in umfassendere Compliance- und Untersuchungsproze...31,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Corporate ComplianceCorporate Compliance , Handbuch der Haftungsvermeidung im Unternehmen , Tagfahrleuchten > Beleuchtung , Auflage: 4., überarbeitete und erweiterte Auflage, Erscheinungsjahr: 20240827, Produktform: Leinen, Titel der Reihe: Compliance für die Praxis##, Redaktion: Moosmayer, Klaus~Lösler, Thomas~Hauschka, Christoph E., Edition: NED, Auflage: 24004, Auflage/Ausgabe: 4., überarbeitete und erweiterte Auflage, Seitenzahl/Blattzahl: 2133, Abbildungen: mit Abbildungen, Keyword: Informationsmanangement; Risikomanagement; Unternehmensethik; Unternehmensführung; Unternehmensorganisation; Unternehmensrisiken, Fachschema: Haftungsrecht~Unternehmensrecht~Handelsrecht~Wettbewerbsrecht - Wettbewerbssache, Warengruppe: HC/Handels- und Wirtschaftsrecht, Arbeitsrecht, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Blätteranzahl: 2133 Blätter, Länge: 250, Breite: 177, Höhe: 70, Gewicht: 2261, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft,249,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Compliance Management im UnternehmenCompliance Management im Unternehmen , Grundlagen, Erfolgsfaktoren und praktische Umsetzung , Tagfahrleuchten > Beleuchtung , Auflage: 3., aktualisierte und wesentlich erweiterte Auflage 2025, Erscheinungsjahr: 20241115, Produktform: Leinen, Titel der Reihe: Recht Wirtschaft Steuern - Handbuch##, Redaktion: Schulz, Martin R., Auflage: 24003, Auflage/Ausgabe: 3., aktualisierte und wesentlich erweiterte Auflage 2025, Seitenzahl/Blattzahl: 1200, Keyword: Arbeits- und Steuerrecht; CSR; Compliance-Organisation; Compliance-Risiken; Compliance-Strategie; Corporate Social Responsibility; Daniel Benkert; Datenschutzrecht; Exportkontrolle; Finanzierungsrecht; IT-Recht; Kartellrecht; M&A-Transaktionen; Rechtsrisiken; Whistleblowing; Armin Fladung; Benjamin Ullrich; Benjamin von Bodungen; Buch Recht; Bücher für Juristen; CSRD; Carsten Beisheim; Charlotte Salathé; Christian Rau; Christian Scherer; Christopher Stehr; Code of Conduct; Compliance; Compliance Buch; Compliance-Management; DAC7-Umsetzungsgesetzes; Daniela Seeliger; Data Act / Verordnung (EU) 2023/2854; Deutsche Gesetze Buch; Deutscher Fachverlag GmbH; Dietmar Böhlke, Fachschema: Compliance~Deliktrecht~Mergers and Acquisitions~Schaden - Schadensrecht~Schadensersatz~Schmerzensgeld~Strafrecht~Wirtschaftsstrafrecht, Fachkategorie: Compliance~Vergehen im Unternehmens- und Wirtschaftsstrafrecht~Strafrecht, allgemein~Unerlaubte Handlungen, Deliktrecht, Schmerzensgeld, Schadensersatz, Warengruppe: HC/Handels- und Wirtschaftsrecht, Arbeitsrecht, Fachkategorie: Mergers and Acquisitions, M & A, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Fachm. Recht u.Wirtschaft, Verlag: Fachm. Recht u.Wirtschaft, Verlag: Fachmedien Recht und Wirtschaft, Produktverfügbarkeit: 02, Länge: 218, Breite: 151, Höhe: 67, Gewicht: 1753, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft,179,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wem gehört das Wrack der Titanic?
Das Wrack der Titanic gehört rechtlich gesehen dem Vereinigten Königreich, da es in internationalen Gewässern liegt. Allerdings wird das Wrack von vielen als historisches Erbe angesehen und steht unter dem Schutz der UNESCO. Es gibt auch verschiedene private Unternehmen, die Expeditionen zum Wrack anbieten, aber diese müssen strenge Regeln und Vorschriften einhalten. Letztendlich ist das Wrack der Titanic ein Ort von historischer Bedeutung und Respekt, der von vielen Menschen auf der ganzen Welt besucht und erforscht wird. **
-
Wo liegt das Wrack der Titanic?
Das Wrack der Titanic liegt etwa 370 Meilen südöstlich von Neufundland, Kanada, auf dem Grund des Nordatlantiks. Genauer gesagt befindet es sich in einer Tiefe von etwa 3.800 Metern. Das Wrack wurde im Jahr 1985 von dem Meeresforscher Robert Ballard entdeckt. Seitdem haben mehrere Expeditionen das Wrack erkundet und zahlreiche Artefakte geborgen. Trotz der großen Tiefe und der extremen Bedingungen am Meeresboden bleibt das Wrack der Titanic ein faszinierendes und tragisches Relikt aus der Geschichte. **
-
Wo ist das Wrack der Titanic?
Das Wrack der Titanic liegt etwa 370 Meilen vor der Küste Neufundlands in etwa 3.800 Metern Tiefe auf dem Grund des Nordatlantiks. Es wurde erst im Jahr 1985 von dem Forschungsschiff "RV Knorr" entdeckt. Das Wrack ist in zwei Teile zerbrochen und liegt verstreut auf dem Meeresboden. Aufgrund der extremen Druckverhältnisse und der salzhaltigen Umgebung ist das Wrack stark korrodiert und langsam aber stetig am Verfallen. Trotzdem bleibt es ein faszinierendes und tragisches Zeugnis der Geschichte der Titanic. **
-
Wo liegt das Wrack der Britannic?
Das Wrack der Britannic liegt im Ägäischen Meer, südöstlich der griechischen Insel Kea. Die Britannic sank im Jahr 1916 während des Ersten Weltkriegs nach einer Explosion an Bord. Das Wrack liegt in einer Tiefe von etwa 120 Metern und ist somit für Taucher nur schwer erreichbar. Aufgrund der starken Strömungen und der Tiefe ist das Wrack der Britannic ein beliebtes Ziel für erfahrene Wracktaucher und Forscher. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.